我们此项目的使命是提供一张始终最新且可自由访问的云格局地图,涵盖所有主要云服务提供商。
我们决定从收集 AWS EC2 和 GCP 机器的 SSL 证书数据开始,考虑到这些数据对安全研究人员的价值。不过,我们计划在不久的将来扩展项目,纳入更多数据和提供商。您的意见和反馈对我们非常宝贵,请随时通过 Twitter 或 Discord 联系我们,告诉我们您认为我们接下来应该优先关注哪些领域!
SSL 数据 以 CSV 文件形式组织,每份发现的证书均收集了以下属性:
| IP 地址 | 通用名称 | 组织 | 国家 | 地点 | 省份 | 主题备用 DNS 名称 | 主题备用 IP 地址 | 自签名 |
|---|---|---|---|---|---|---|---|---|
| 1.2.3.4 | example.com | Example, Inc. | US | San Francisco | California | example.com | 1.2.3.4 | false |
| 5.6.7.8 | acme.net | Acme, Inc. | US | Seattle | Washington | *.acme.net | 5.6.7.8 | false |
那么,您可以用这些数据做什么呢?
搜索目标域名(例如 example.com),在收集到的证书的 通用名称 和 主题备用名称 字段中查找匹配项。所有 IP 范围每天都会被扫描,数据集也随之更新,因此您很可能会在临时主机被移除之前发现它们。
搜索目标公司名称(例如 Example, Inc.),在 组织 字段中查找匹配项,并探索关联的 通用名称 和 主题备用名称 字段。结果可能包含您熟悉域名的子域名,如果运气好,您还可能会发现新的根域名,从而扩大范围。
如果证书是为通配符(例如 *.foo.example.com)颁发的,那么很有可能存在其他子域名,您可以通过暴力破解找到它们。您知道这种技术 有多高效。这里有一些 词表 可以帮助您!
💡 注意:请记得每天监控数据集的更新,以便在新资产出现时收到通知!
搜索 IP 地址(例如 3.122.37.147),找出与该地址关联的主机名,并探索 通用名称、主题备用名称 和 组织 字段,以获取有关该地址的更多信息。
当网站隐藏在 Cloudflare、Akamai、Incapsula 等安全代理服务后面时,可以在数据集中搜索主机名(例如 example.com)。这种搜索可能会发现源 IP 地址,从而允许您绕过代理。我们在博客中讨论过类似的技术,您可以点击 此处 查看!
数据集中的每个 IP 地址都对应一个运行在 443 端口上的 HTTPS 服务器。您可以将这些数据用于大规模研究,而无需花费时间自行收集。
如果您将这些数据用于某个酷炫的项目或研究,我们很乐意听取您的分享!
此外,下面您会找到我们数据收集过程的详细说明,以及如何实现相同技术来从您自己的 IP 范围收集信息。
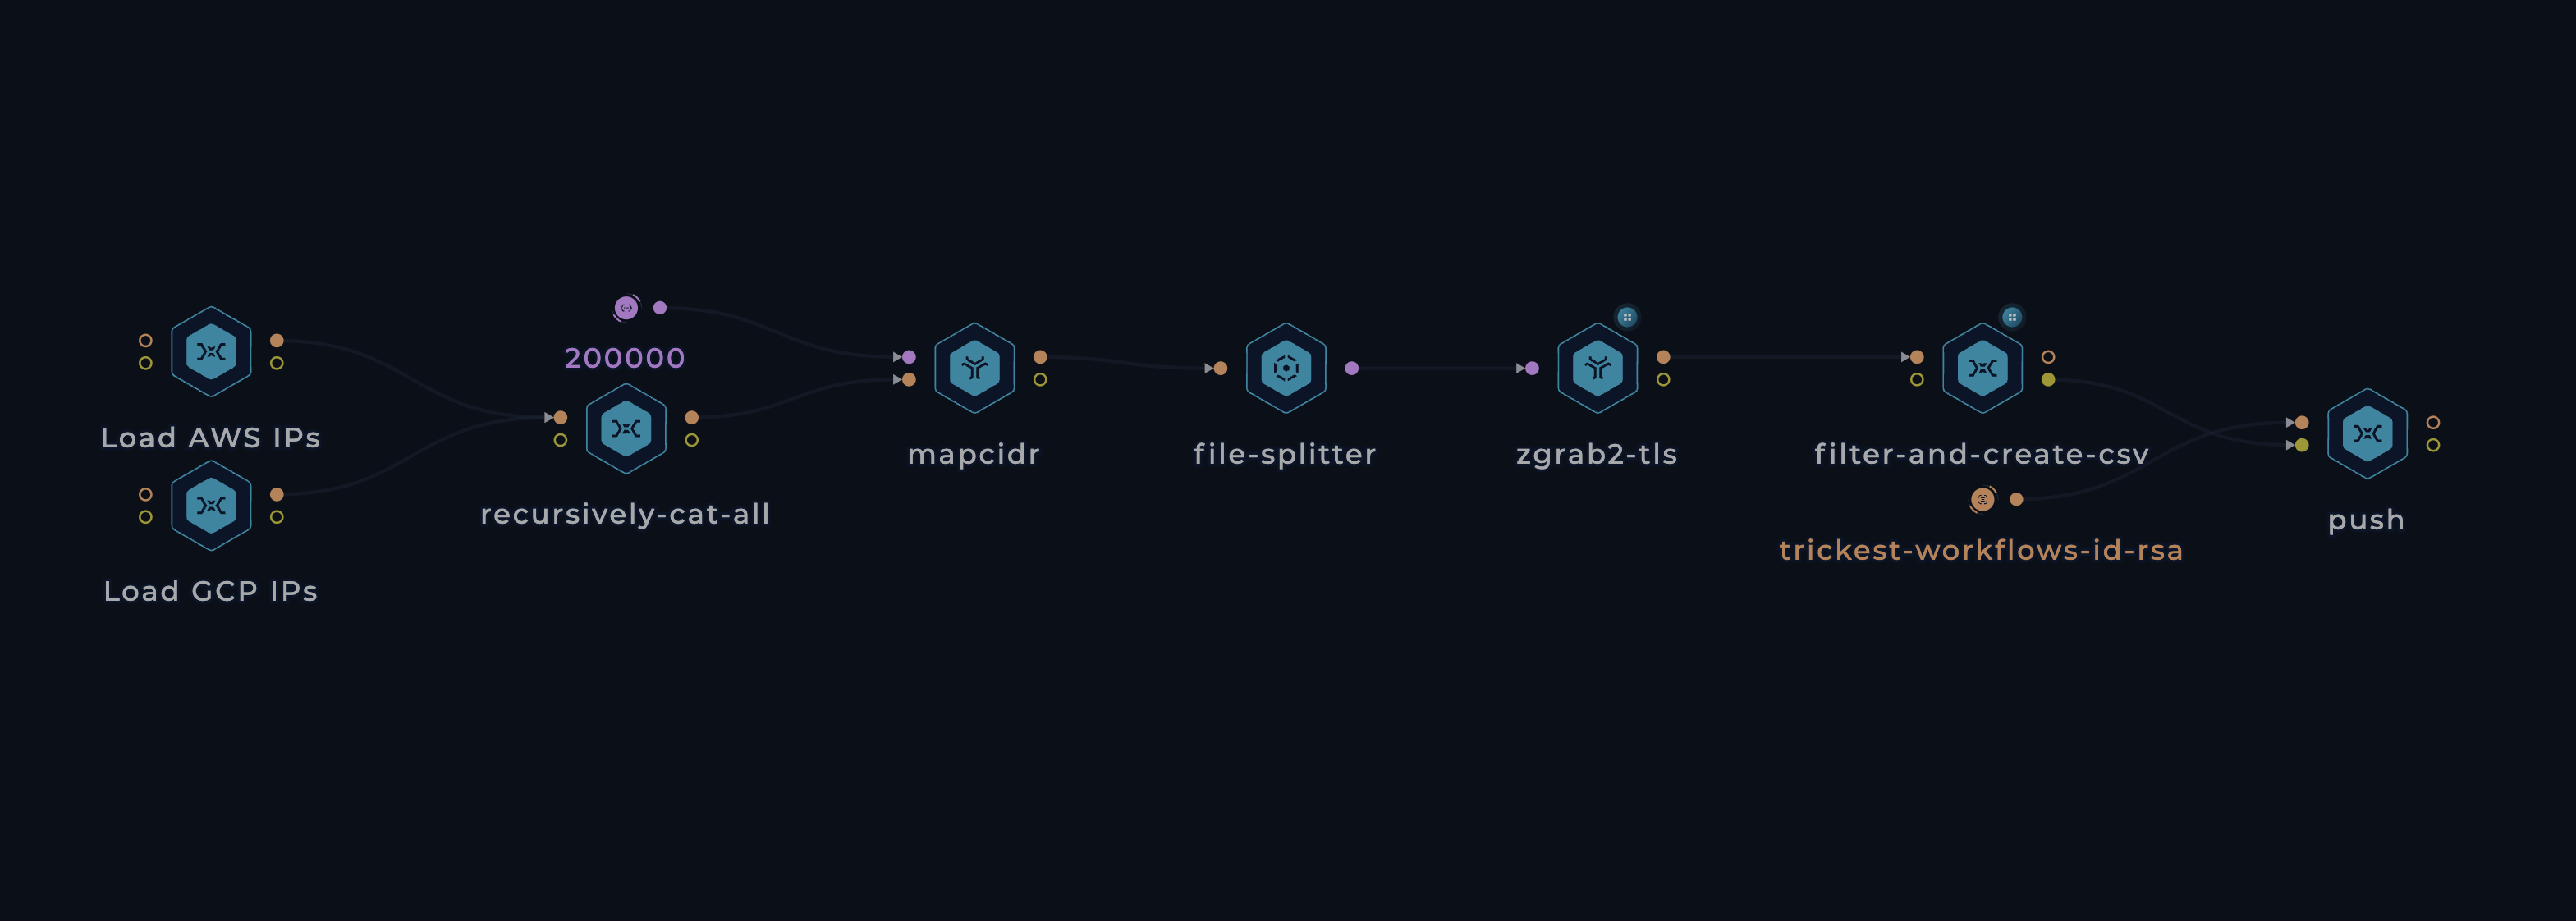
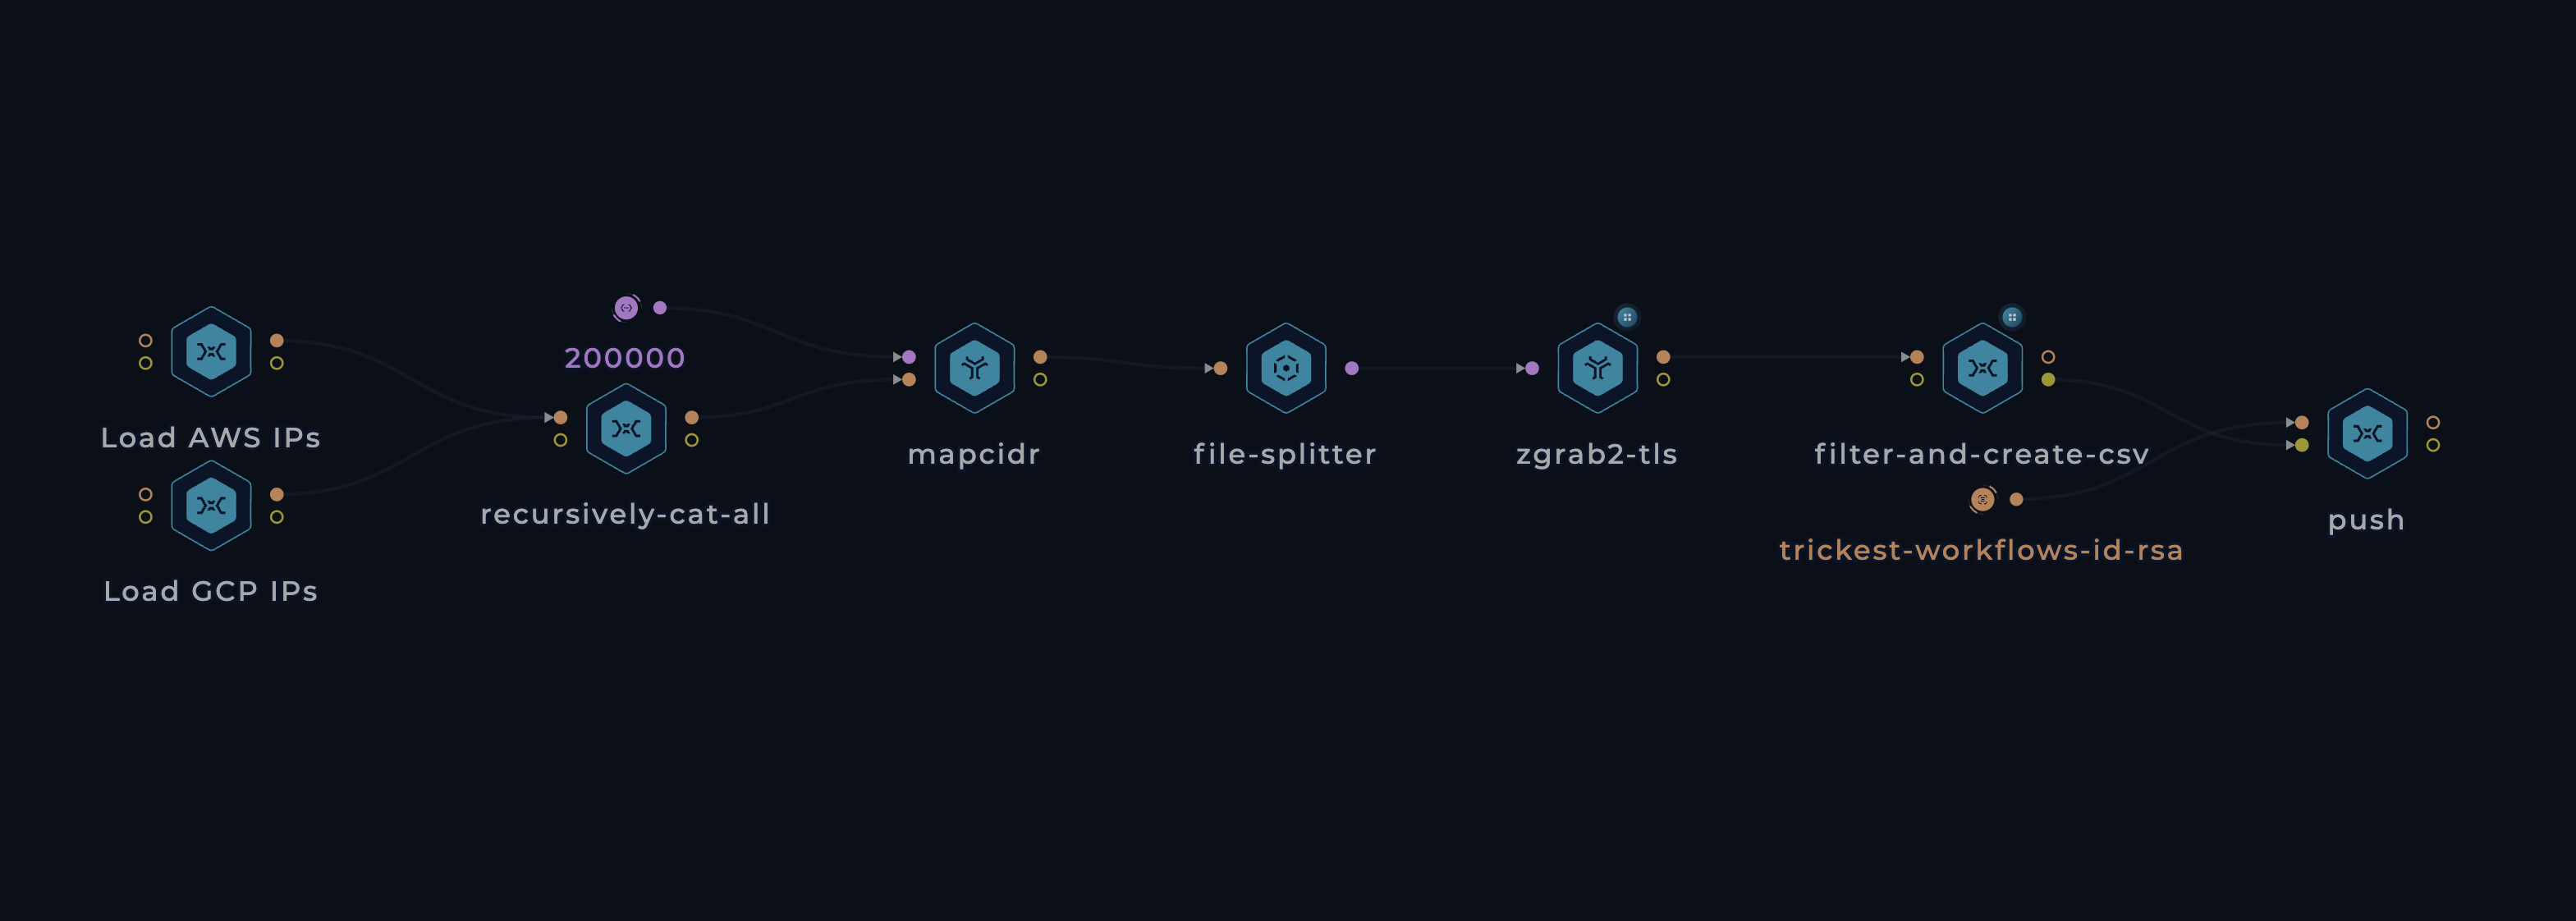
.prefixes[] | select(.service=="EC2") | .ip_prefix 提取 EC2 机器的 IP 范围。其他服务被排除在此工作流之外,因为它们不支持自定义 SSL 证书,因此其数据对我们的数据集无关紧要。.prefixes[].ipv4Prefix。file-splitter 节点就派上了用场。该节点遍历来自 mapcidr 的输入,并为每个范围触发独立的作业。当在多台机器(例如 30 台)上执行此工作流时,它们并行处理这些作业,从而显著缩短总体运行时间。这种效率使我们能够每天运行工作流,保持数据不断更新。zgrab2 的 tls 模块成为最快、最可靠的选择。感谢 ZMap 项目 团队!欢迎所有贡献/想法/建议!请随时通过 GitHub issues 创建新工单,通过 @trick3st 在 Twitter 上联系我们,或加入 Discord 上的对话。
我们相信动手实践的价值;千篇一律的解决方案很少奏效。注册 Trickest 演示,将此工作流定制为适合您的用例,访问更多工作流,或从头开始构建您自己的工作流!