Skip to content
KitploitKITPLOIT
工具博客
Log in
提交
工具博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
JXL_Infotainment_CVE-2025-69515 — 概念验证漏洞利用程序,针对CVE-2025-69515,演示了通过基于软件定义无线电(SDR)的信号注入在JXL 9英寸安卓车载信息娱乐系统上实现静态GPS欺骗,且GNSS输入路径无完整性验证。 | Kitploit
工具/GitHubGitHub/thorat-shubham/jxl_infotainment_cve-2025-69515
嵌入式系统安全物联网安全漏洞分析漏洞利用渗透测试硬件与物联网安全红队
GitHubthorat-shubham/jxl_infotainment_cve-2025-69515

JXL_Infotainment_CVE-2025-69515

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

概念验证漏洞利用程序,针对CVE-2025-69515,演示了通过基于软件定义无线电(SDR)的信号注入在JXL 9英寸安卓车载信息娱乐系统上实现静态GPS欺骗,且GNSS输入路径无完整性验证。

查看仓库
525个月前尚未审核

CVE-2025-69515

攻击名称

Attack


📂 附加详情

受影响产品

  • < JXL 9英寸车载安卓双DIN播放器 - 安卓版本12.0 >

受影响组件

  • GNSS接收器模块 / GPS芯片组
  • 信息娱乐导航模块
  • 位置服务框架

攻击向量

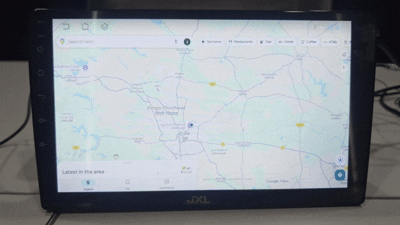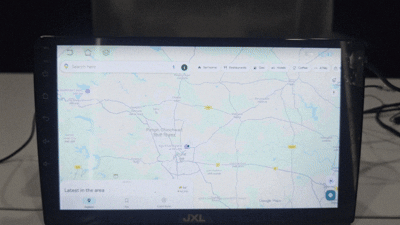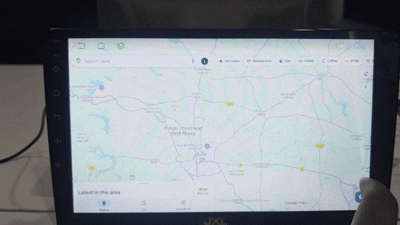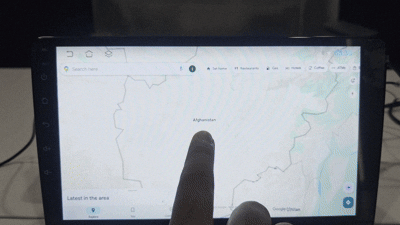
  • 信息娱乐单元可能通过使用SDR设备广播虚假GPS信号成为攻击目标。由于GNSS输入路径缺乏完整性验证,系统可能接受从附近传输的更强虚假信号,从而无需物理接触即可远程操纵位置。

CVSS评分:5.4

  • AV:A(邻近):攻击者必须处于射频附近才能广播虚假GPS信号
  • AC:L(低):除信号传输外无复杂条件
  • PR:N(无):无需认证
  • UI:N(无):无需用户交互
  • S:U(不变):影响仅限于信息娱乐系统
  • C:N(无):无数据机密性影响
  • I:L(低):完整性影响(位置数据被篡改)
  • A:L(低):可用性影响(导航可靠性受影响)

致谢

  • 研究员:Shubham S. Thorat
  • 组织:Payatu Security Consulting Pvt. Ltd.
📜 参考资料

  • CVE-2025-69515 报告

POC

演示GIF

下载工具