SSJ 是一个有趣的小脚本,它利用你日常 Linux 发行版(Ubuntu、Debian 等)上安装的 Docker,神奇地为其配备数百种渗透测试和取证工具。
SSJ 拉取一个使用 Kali Linux 基础镜像的 Docker 镜像 kalilinux/kali-last-release,并在其上安装了 kali-linux-default 元包。它使用 kali.download/kali 镜像源和 kali-last-snapshot 分支。借助 SSJ,你可以在日常 Linux 发行版上的容器内运行 GUI 应用,如 Burpsuite、Wireshark、Ettercap 等,这要归功于 --privileged 容器能力和 xhost 通用访问控制。此脚本会为你创建一个 .desktop 文件(应用程序启动器),用于执行 docker run 命令来运行容器。因此,你只需要在应用程序抽屉或菜单中找到 SSJ,点击它即可启动。一个 terminator 窗口将弹出,其中包含所有渗透测试和取证工具。执行 gui burpsuite 启动代理,gui wireshark 启动数据包分析器,以此类推,你就能够访问 Kali Linux(特别是 kali-linux-default 元包)中的数百个工具和软件包,就在你日常的 Linux 发行版上。此外,与虚拟机(要么位于虚拟 NAT 之后,要么与主机操作系统桥接)不同,SSJ 直接使用主机网络命名空间(使用 --net=host),这意味着 SSJ 容器将像主机 Linux 发行版一样直接访问所有网络接口,并共享相同的 IP 地址。
git 和 iputils-ping。docker,并且用户必须属于 docker 组。curl -sL https://raw.githubusercontent.com/thirdbyte/ssj/main/install.sh | bash(此步骤耗时因互联网速度而异。它会从 Docker Hub 拉取约 5GB 的 Docker 镜像。)
sudo chown -R 0:0 $HOME/.ssj
重启。
terminator 终端将弹出。msfconsole、gui burpsuite、gui wireshark 等。/root/ 目录中,并在主机 Linux 发行版的 $HOME/.ssj 中找到它。测试环境: Ubuntu 20.04.1 LTS (GNOME)、Linux Mint 20 Ulyana (Cinnamon)
注意:下方的截图显示的是 xfce4-terminal,现已替换为 terminator。
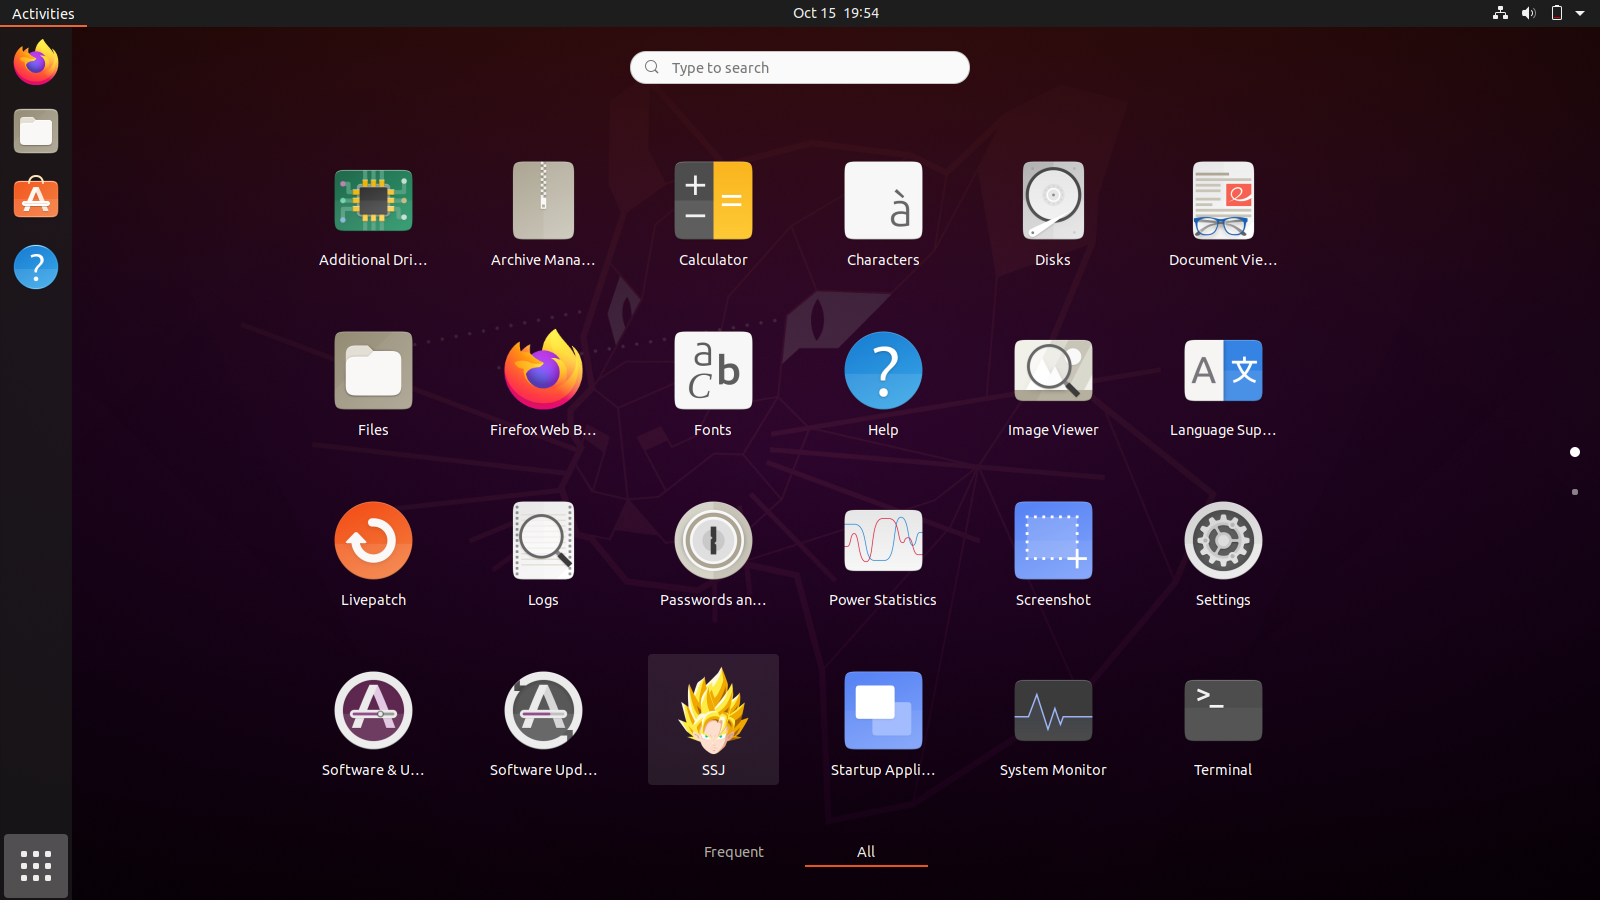
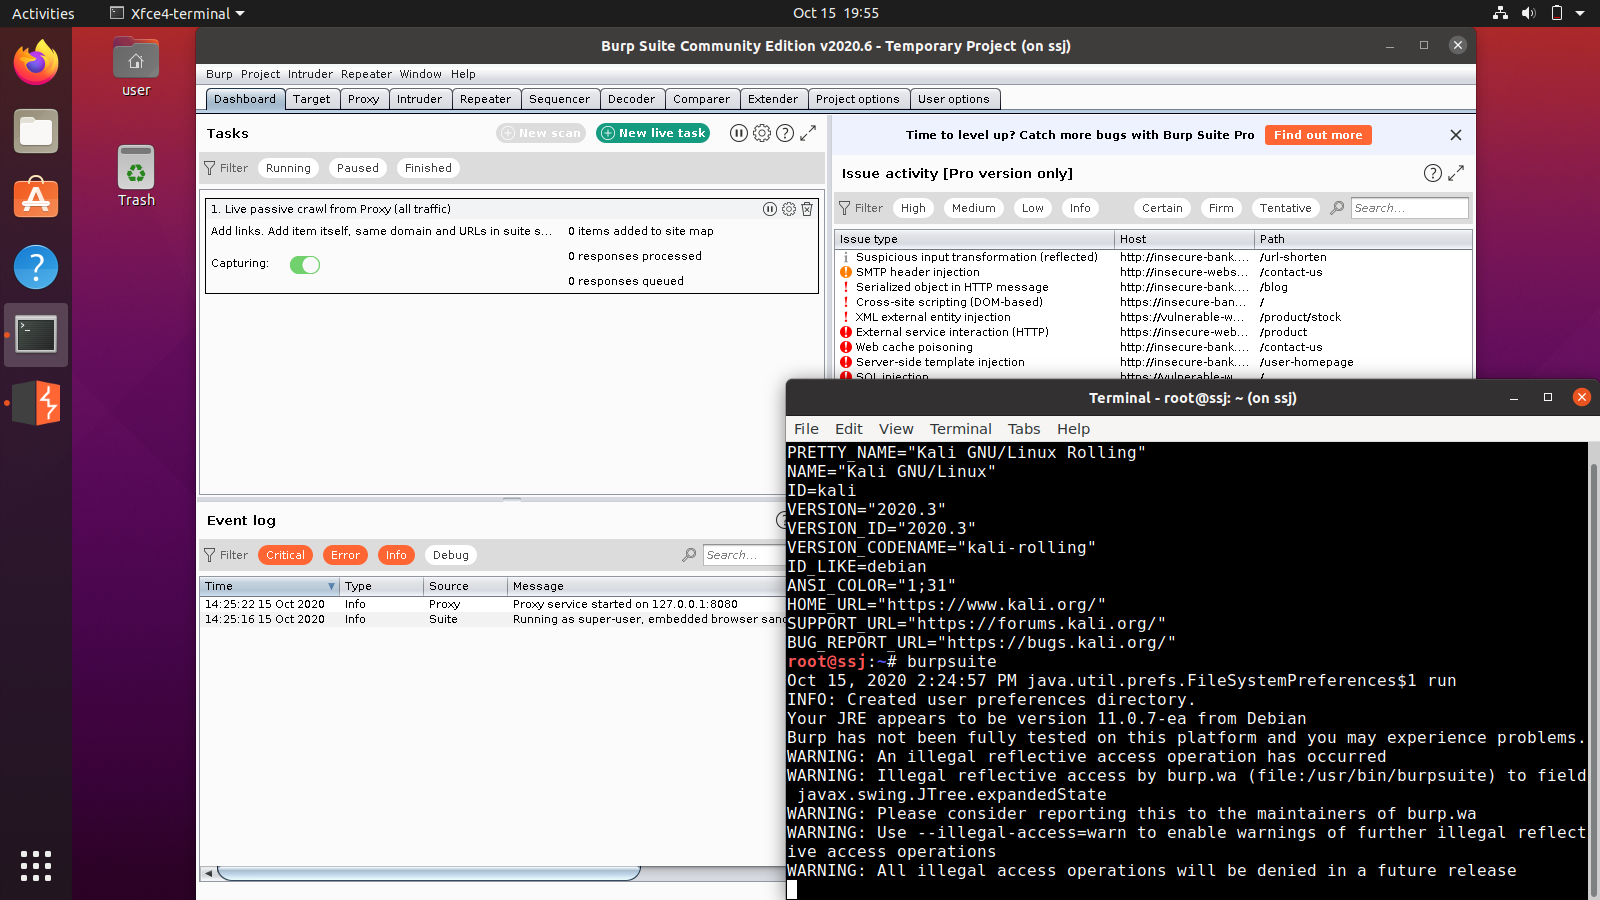

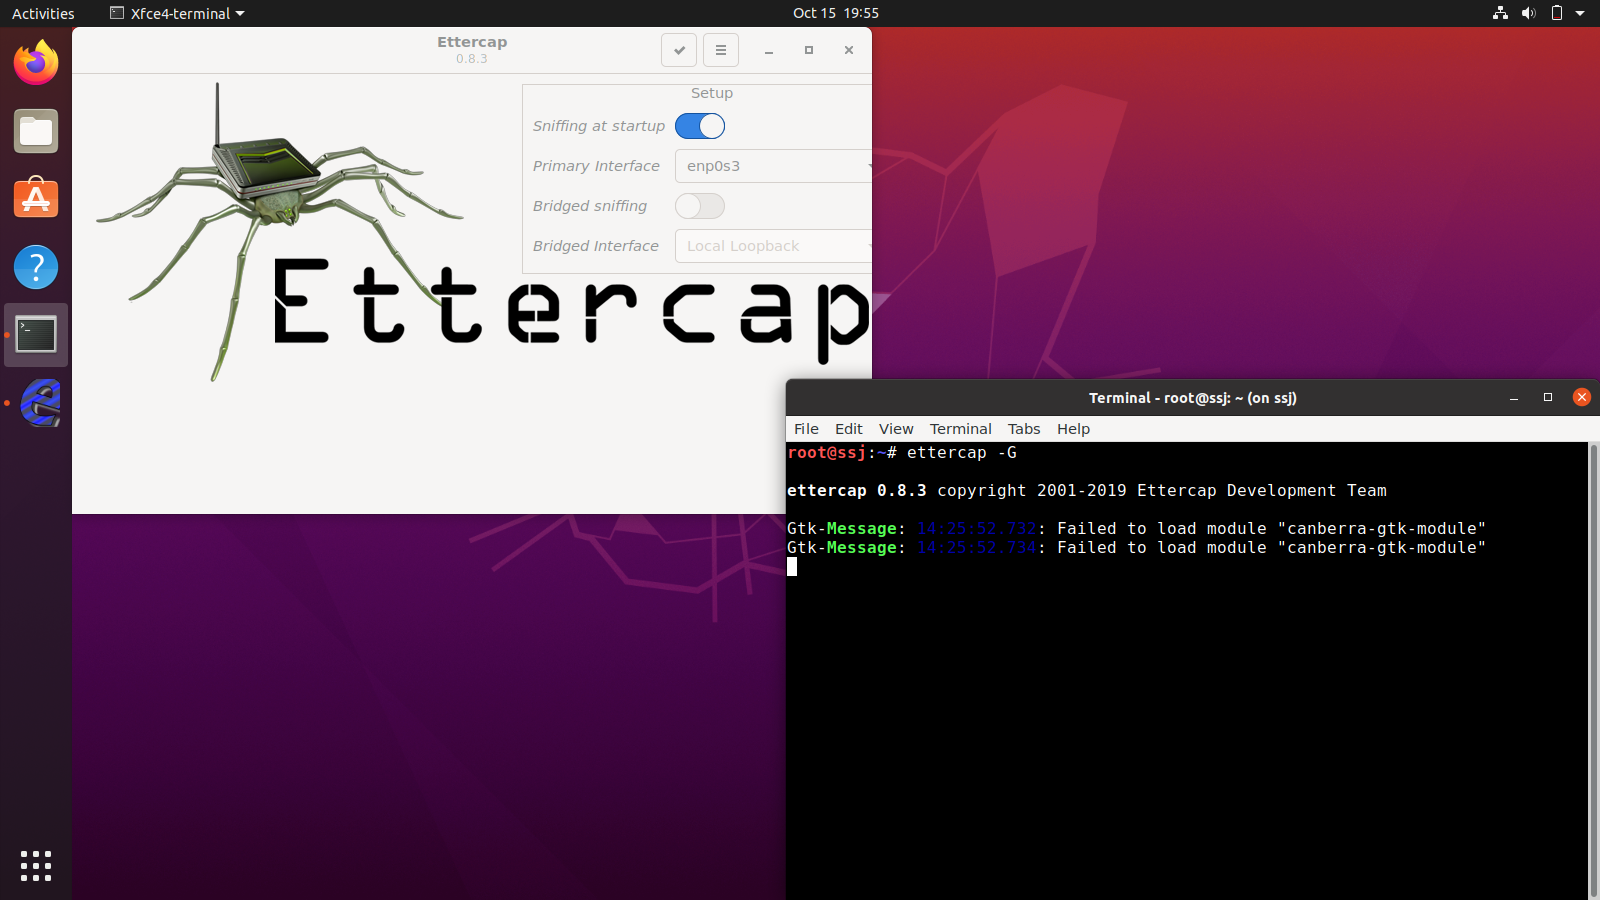
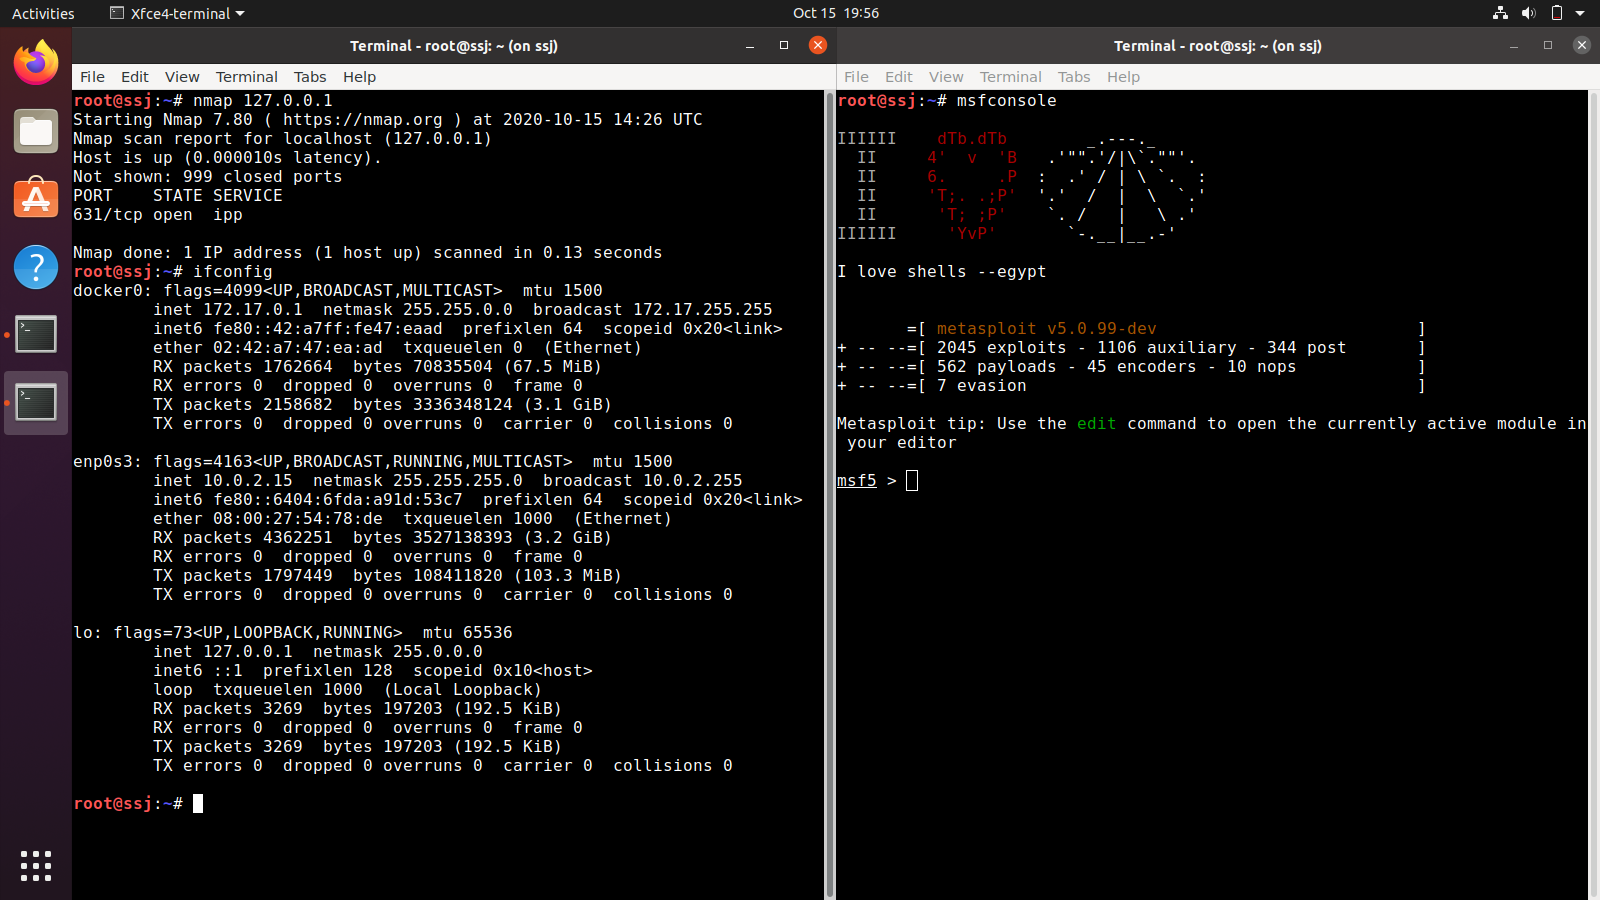

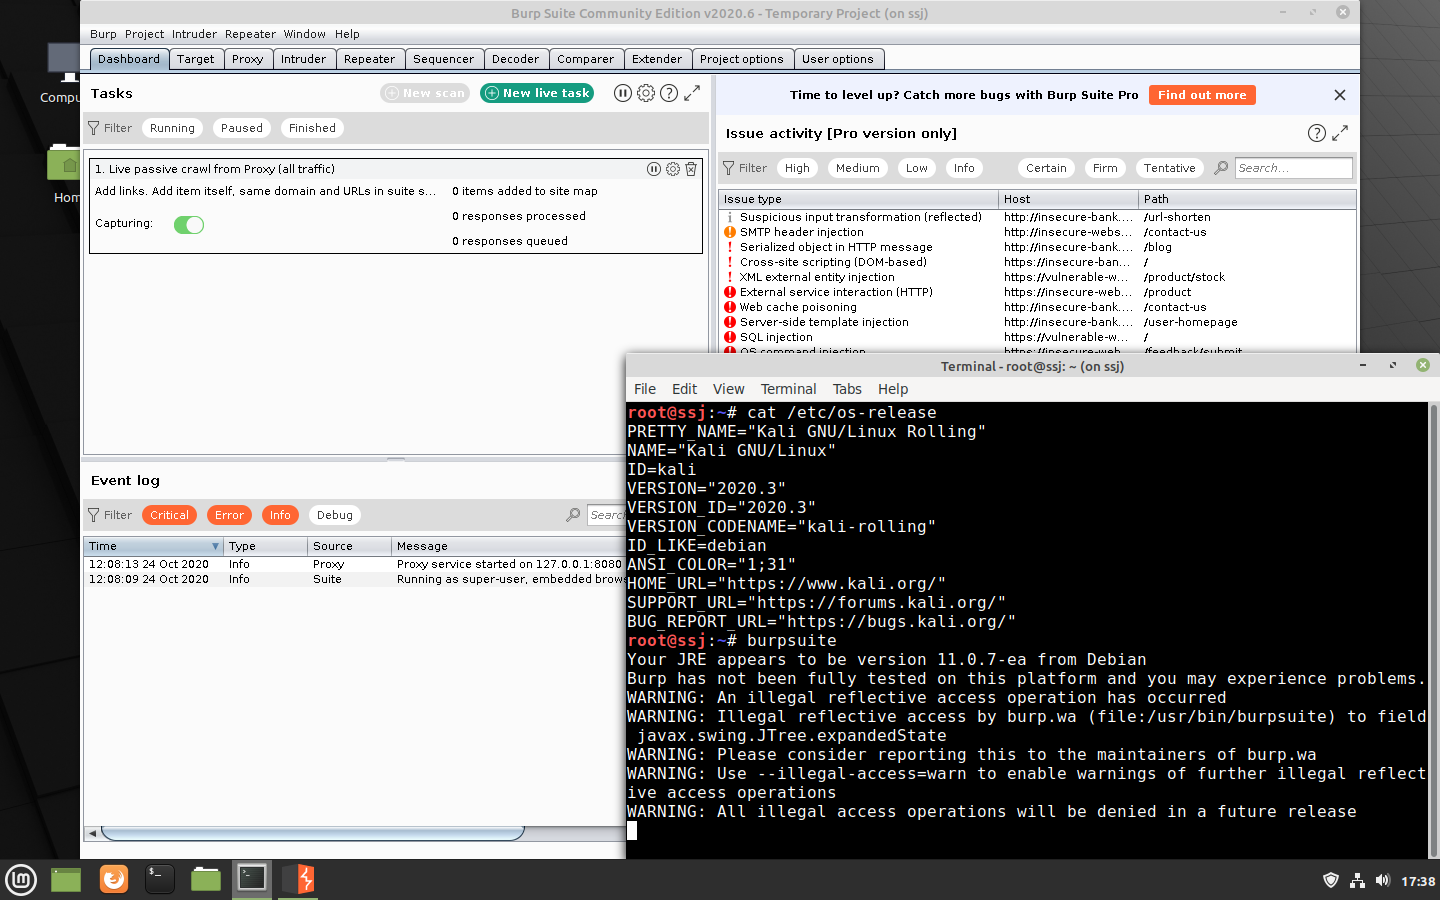
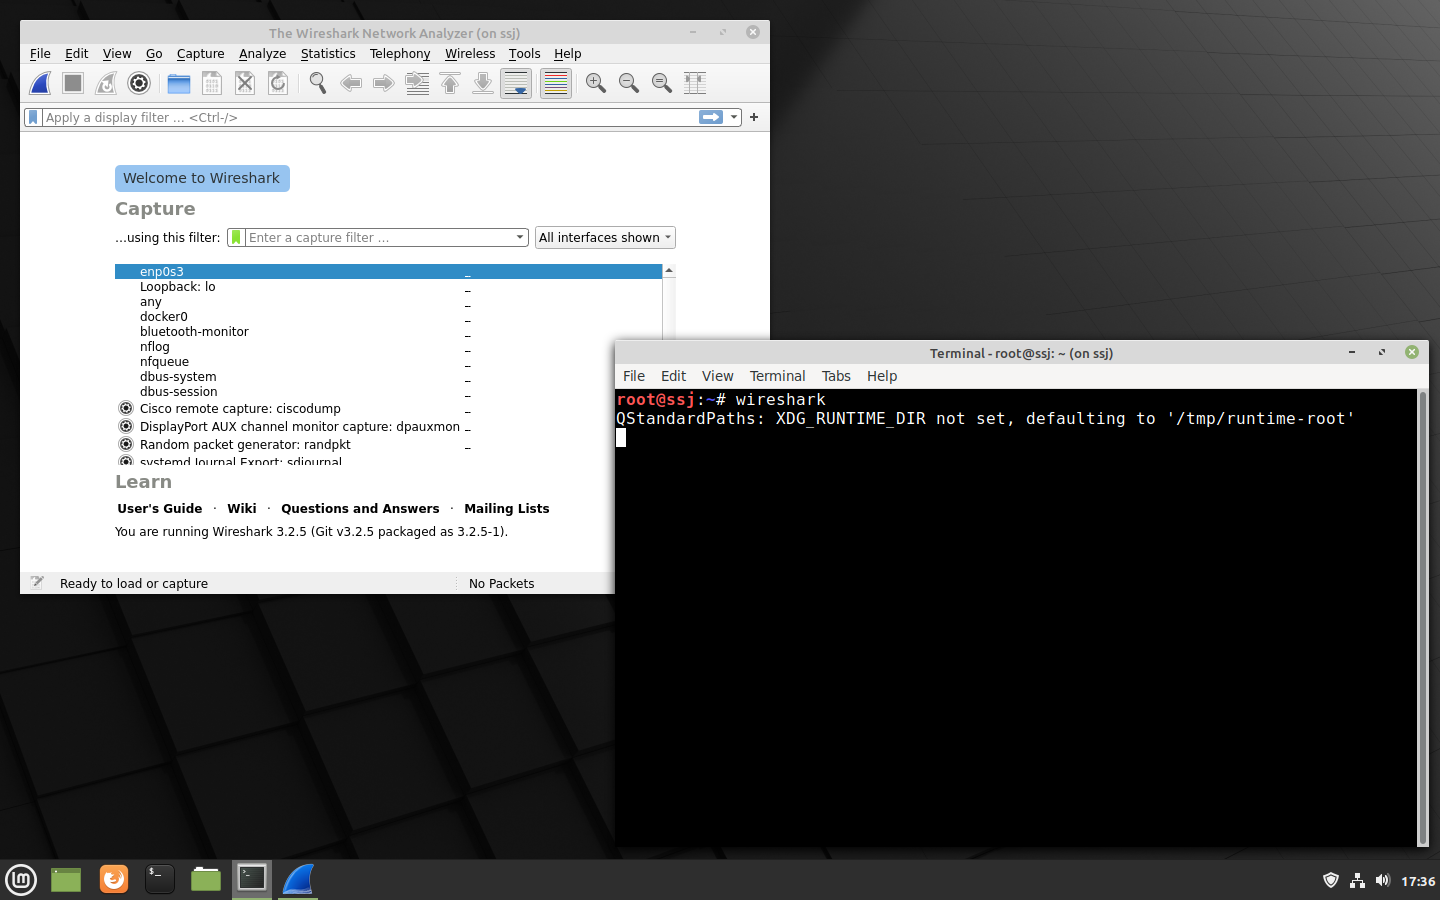


kali-linux-default 元包的工具。由于 SSJ 使用 Kali Linux 仓库的 kali-last-snapshot 分支,你无需更新,直到 Kali Linux 发布新的快照版本(如 2020.1、2020.2、2020.3 等)。一旦新版本发布,重新执行安装步骤;如果你使用了 添加工具 插件,还需要重新执行 add-tools 脚本。
/root 目录中创建的文件其所有者设置为 root。在主机 Linux 发行版上,此目录为 $HOME/.ssj。$HOME/.ssj 内的所有文件和子目录需要主机 Linux 发行版的 root 用户才能写入或删除其中的数据。--privileged 容器能力和 --net=host 网络。众所周知,这些在生成环境中会引入安全风险。SSJ 还会向 xhost 添加通用访问控制以使 GUI 应用程序正常工作,但一旦 SSJ 的 terminator 退出,会立即关闭此控制。这可能会在 SSJ 运行期间允许任何应用程序访问主机 Linux 发行版的 X 服务器或 GUI,这对许多人来说可能是安全或隐私问题。/root/ 除外)所做的任何更改都不会持久保存。要创建可变且自定义的容器,请查看 kalidock。curl -sL https://raw.githubusercontent.com/thirdbyte/ssj/main/uninstall.sh | bashsudo rm -rf $HOME/.ssj/本脚本源于好奇心。它可能解决很多问题,也可能带来新的问题。它不附带任何承诺。你可以随意使用本脚本,并对其承担全部责任。如果你遇到任何问题,欢迎提交 issue。干杯!



