CVE-2024-38063 - Windows TCP/IP 远程代码执行漏洞。BSOD 的出现可能导致 RCE,而我的代码仅导致 BSOD。我持续分析补丁并进行测试,以实现在目标系统中触发 RCE。
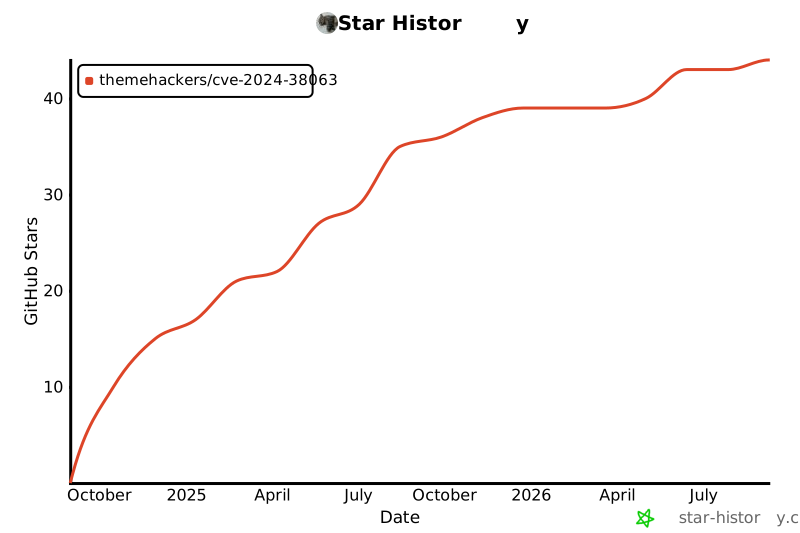
Star History
概述
CVE-2024-38063 是 Windows TCP/IP 栈中的一个严重安全漏洞,允许远程代码执行(RCE)。该漏洞源于 Windows 对 IPv6 网络数据包的不正确处理,攻击者可利用该漏洞在易受攻击的系统上执行任意代码。
- CVE ID:CVE-2024-38063
- CVSS 评分:9.8(严重)
- 影响:远程代码执行
- 受影响组件:Windows TCP/IP 栈
- 攻击向量:网络(远程)
功能特点
攻击向量
-
ICMP 洪泛攻击
- 向目标发送大量 ICMP 数据包
- 可配置的数据包投递数量
- 可能导致网络拥塞和系统不稳定
-
SYN 洪泛攻击
- 发送带有分片 IPv6 报头的 TCP SYN 数据包
- 使用随机源端口
- 可压垮目标的连接处理能力
-
流量分析
- 实时网络流量监控
- 协议分布分析
- 数据包大小统计
- 流量模式可视化
-
自动报告生成
- 生成全面的 PDF 安全报告
- 包含流量分析图表
- 风险评估和建议
- 详细的漏洞发现
-
IPv6 发现
- 集成 v6disc 进行主机发现
- 支持 SLAAC、DHCPv6 和 RFC 7217
- 双栈发现能力
- 可选的 nmap 集成
前提条件
- Python 3.x
- 所需的 Python 包:
- scapy
- psutil
- pandas
- matplotlib
- seaborn
- numpy
- fpdf
- reportlab
- Root/管理员权限
- 支持 IPv6 的网络接口
安装
git clone https://github.com/ThemeHackers/CVE-2024-38063


pip3 install -r requirements.txt
使用方法
python3 CVE-2024-38063.py --iface <network_interface> [--ipv6 <target_ipv6>] [--mac_addr <target_mac>] [--num_tries <number>] [--num_batches <number>]
参数
--iface:要使用的网络接口(多个用逗号分隔)--ipv6:目标 IPv6 地址(可选)--mac_addr:目标 MAC 地址(可选)--num_tries:每批尝试次数(默认:30)--num_batches:批次数(默认:30)
受影响版本
该漏洞影响所有受支持的 Windows 版本,包括:
- Windows 10
- Windows 11
- Windows Server 2016、2019 和 2022(包括 Server Core 安装)
缓解措施
-
应用安全更新
- 安装最新的 Windows 安全补丁
- 启用自动更新
-
网络安全
- 实施适当的 IPv6 安全控制
- 启用 IPv6 防火墙规则
- 监控 IPv6 流量模式
- 对 ICMP 流量实施速率限制
- 启用 IPv6 数据包过滤
-
系统加固
- 如不需要,禁用 IPv6
- 实施适当的日志记录和监控
- 定期安全评估
参考
免责声明
本工具仅供教育和研究目的使用。未经明确许可,使用本工具攻击系统是非法的。作者不对因使用本程序而导致的任何滥用或损害承担责任。
致谢
由以下人员开发: