Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
JCS — Joomla 组件漏洞扫描器 | Kitploit
工具/GitHubGitHub/them4hd1/jcs
漏洞扫描器信息收集Web安全渗透测试网络爬虫
GitHubthem4hd1/jcs

JCS

Joomla 组件漏洞扫描器

查看仓库
6223158年前Kitploit 审核通过

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

JCS(Joomla 组件扫描器)专为 Joomla CMS 的渗透测试目的而开发

JCS 能帮助您了解最新的组件漏洞和利用。

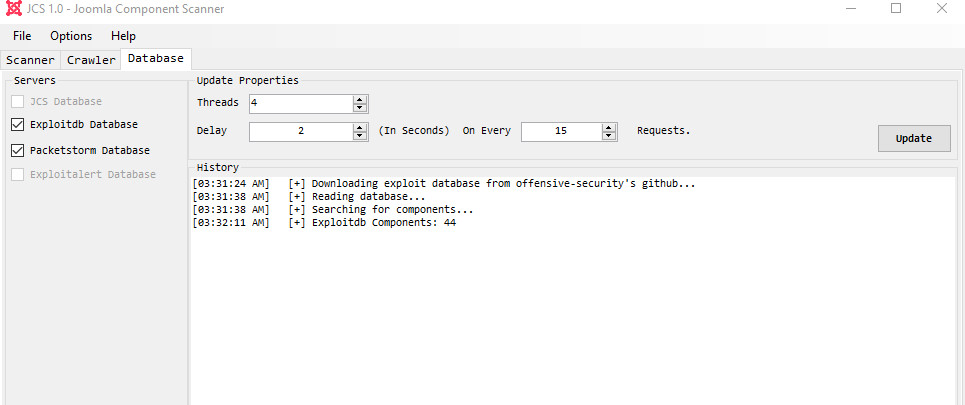
数据库可以从多个资源更新,并且实现了一个爬虫来查找组件和组件链接。

此版本支持 Exploitdb 和 Packetstorm 的漏洞,以创建 Joomla 组件数据库。

JCS 还可以为您生成 HTML 格式的报告。

功能特性:

  • 多线程
  • 请求间延迟
  • 自定义 HTTP 头
  • 支持 HTTP 代理
  • 支持 HTTP 认证:
    • BASIC
    • DIGEST
  • 基于正则表达式模式的组件爬虫
  • 组件页面识别方式:
    • 页面对比
    • 正则表达式模式
    • 在 HTML 标签中搜索 例如:not found
    • 检查 HTTP 状态码

编译

在 Visual Studio 中打开项目并点击生成

报告示例:

下载工具