如果本项目对您的工作有帮助,请支持持续维护和新功能开发。
ETH 捐赠钱包
0x11282eE5726B3370c8B480e321b3B2aA13686582

扫描二维码或复制上方钱包地址。
购买前检查代币是否为骗局
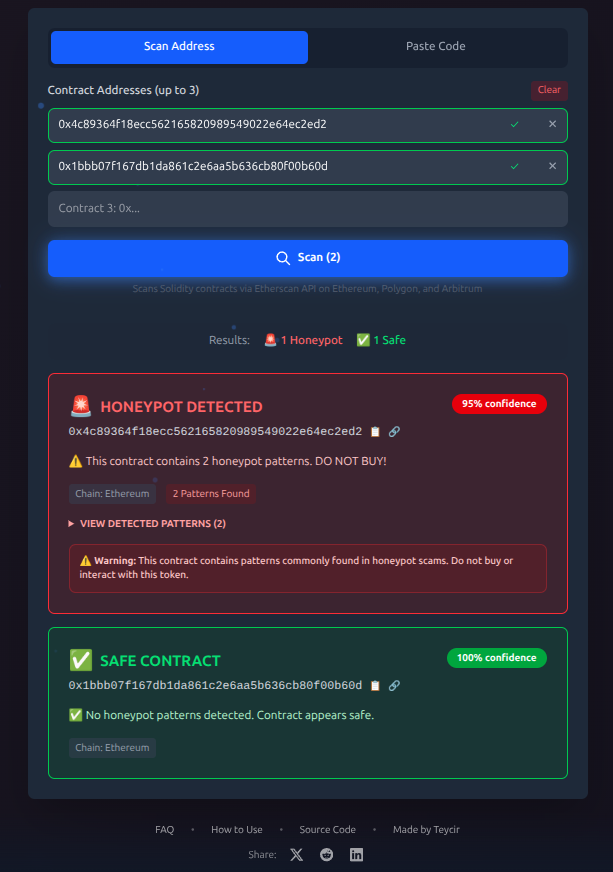
免费、快速且精准的以太坊、Polygon 和 Arbitrum 智能合约蜜罐检测工具。


我们捕捉蜜罐。 蜜罐代币是一种旨在窃取您资金的恶意智能合约。它允许您自由买入代币,但当你试图卖出时——交易会失败。您的资金将被永远困住。
骗子将隐藏逻辑嵌入代币的智能合约代码中:
HoneypotScan 专门用于蜜罐检测。我们不扫描以下内容:
如需全面的安全审计,请咨询专业审计机构。HoneypotScan 只回答一个问题:“我买入这个代币后能卖出吗?”
每个检测到的蜜罐模式都附有详细的教育内容:
模式示例说明:``` 🚨 tx.origin in Require Statement (CRITICAL)
How it works: Transactions are blocked unless tx.origin matches a specific address. DEX sells always fail because the router becomes the msg.sender.
Protection: tx.origin checks in access control are a major red flag.
### 扫描历史

您最近的10次扫描会自动保存在本地:
- 快速访问之前扫描的合约
- 无服务器存储 - 完全隐私
- 包含代币名称、符号和扫描时间戳
- 一键重新扫描或分享功能

### 分享与导出

**通过URL分享结果:**```
https://honeypotscan.com#result=eyJhIjoiMHguLi4ifQ==
导出为JSON:```json { "scanner": "HoneypotScan", "version": "1.0", "scannedAt": "2026-02-01T12:00:00Z", "result": { "address": "0x...", "isHoneypot": true, "confidence": 95, "patterns": [...] } }
**复制为文本:**```
🔍 HoneypotScan Result
════════════════════════════════════════
Token: Scam Token (SCAM)
Address: 0x...
Chain: Ethereum

Status: 🚨 HONEYPOT DETECTED
Confidence: 95%

⚠️ Patterns Found (3):
  • tx_origin_require (line 123)
  • hidden_sell_tax (line 456)
  • transfer_whitelist_only (line 789)
HoneypotScan 提供两种扫描模式,实现最大灵活性:
粘贴任意合约地址,检查是否为蜜罐。支持以太坊、Polygon 和 Arbitrum 地址。

已有合约源代码?直接粘贴即可进行即时分析,无需从区块链获取。

Next.js 16 (App Router) ↓ Cloudflare Workers API ↓ Cloudflare KV (Cache) ↓ TypeScript Pattern Detector ↓ Etherscan API (6 keys with rotation) ↓ Ethereum, Polygon, and Arbitrum
## 🧬 检测算法

HoneypotScan 使用高级**静态分析**来检测智能合约源代码中的恶意模式。我们的算法旨在实现高准确率,同时尽量减少误报。

### 工作原理```
1. Input Validation
   └─> EIP-55 checksum validation (keccak256)
   └─> Format verification (0x + 40 hex chars)
   └─> Chain detection (Ethereum/Polygon/Arbitrum)

2. Contract Source Retrieval
   └─> Fetch from Etherscan API
   └─> 6 API keys with intelligent rotation
   └─> 10-second timeout protection
   └─> Zod schema validation

3. Code Sanitization
   └─> Remove comments and whitespace
   └─> Normalize line endings
   └─> Verify Solidity structure
   └─> Size validation (50 chars - 2MB)

4. Pattern Matching
   └─> Run 13 specialized regex patterns
   └─> Each pattern detects specific honeypot techniques
   └─> Record all matches

5. Confidence Scoring
   └─> ≥2 patterns = HONEYPOT (95% confidence)
   └─> 1 pattern = SUSPICIOUS (needs review)
   └─> 0 patterns = SAFE (100% confidence)
我们的扫描器检测13种专门的蜜罐模式,涵盖4个类别:
这些检测在标准代币函数中使用tx.origin——一种常见的防止转售的技巧:
| 模式 | 描述 | 风险 |
|---|---|---|
balance_tx_origin | balanceOf()函数检查tx.origin | 向原始购买者与路由器显示不同的余额 |
allowance_tx_origin | allowance()函数检查tx.origin | 阻止DEX获得出售授权 |
transfer_tx_origin | transfer()函数检查tx.origin | 阻止非原始购买者发起的转账 |
示例蜜罐代码:```solidity function balanceOf(address account) public view returns (uint256) { if (tx.origin != account) return 0; // 🚩 HONEYPOT return _balances[account]; }
#### 2️⃣ **隐藏辅助函数(2个模式)**

内部函数实现选择性卖出:

| 模式 | 描述 | 风险 |
|---------|-------------|------|
| `hidden_fee_taxPayer` | `_taxPayer()` 辅助函数使用 tx.origin | 针对非原始购买者的隐藏税收逻辑 |
| `isSuper_tx_origin` | `_isSuper()` 辅助函数使用 tx.origin | 仅允许骗子卖出的白名单函数 |

#### 3️⃣ **身份认证绕过(4个模式)**

使用 `tx.origin` 进行访问控制(危险模式):

| 模式 | 描述 | 风险 |
|---------|-------------|------|
| `tx_origin_require` | `require()` 语句检查 tx.origin | 对来自 DEX 路由器的交易进行回滚 |
| `tx_origin_if_auth` | 使用 tx.origin 进行身份验证的 `if` 语句 | 阻止转售的条件逻辑 |
| `tx_origin_assert` | `assert()` 语句检查 tx.origin | 非原始交易导致硬失败 |
| `tx_origin_mapping` | 通过 `[tx.origin]` 访问映射 | 基于原始调用者的跟踪/黑名单 |

**为什么 tx.origin 是危险的:**
- 当你通过 Uniswap 购买时:`tx.origin = YOUR_WALLET` ✅
- 当你通过 Uniswap 卖出时:`tx.origin = YOUR_WALLET`,但 `msg.sender = UNISWAP_ROUTER` ❌
- 蜜罐利用这一差异,在允许买入的同时阻止卖出

#### 4️⃣ **转账限制(4个模式)**

直接阻止卖出的机制:

| 模式 | 描述 | 风险 |
|---------|-------------|------|
| `sell_block_pattern` | `_isSuper(recipient)` 返回 false | 明确阻止向非白名单地址卖出 |
| `asymmetric_transfer_logic` | `_canTransfer()` 始终返回 false | 在初始买入后阻止任何转账 |
| `transfer_whitelist_only` | 要求发送方和接收方都在白名单中 | 只有骗子能转移代币 |
| `hidden_sell_tax` | 在 DEX 交易对逻辑中设置 95-100% 的卖出税 | 卖出时完全耗尽你的代币 |

### 为什么阈值设为 2?

**我们的检测阈值要求至少匹配 2 个模式** 才能归类为蜜罐。原因如下:

#### ✅ **减少误报**
- 单个模式可能偶然出现在合法合约中
- 2 个以上模式表明 **故意的恶意设计**
- 例如:一个合约可能有一个 `tx.origin` 检查用于反机器人保护(安全),但 2 个以上表明系统性滥用

#### ✅ **保持高准确性**
- 我们的测试显示蜜罐通常表现出 **3-7 个模式**
- 合法合约很少显示超过 1 个模式
- 阈值 2 = 敏感性和特异性之间的 **最佳平衡**

#### ✅ **置信水平**```
0 patterns  = 100% Safe (no suspicious code)
1 pattern   = Needs Review (possibly safe anti-bot measures)
2+ patterns = 95% Honeypot (intentional malicious design)
基于我们对超过1000个合约的测试:
我们可能遗漏的:
我们不扫描的内容:
底线:HoneypotScan 专注于一项工作——检测阻止卖出的蜜罐代币。如需全面安全评估,请咨询专业审计师。
HoneypotScan 采用安全优先架构构建,覆盖整个技术栈: