[!IMPORTANT]
亲爱的用户,我们想分享一些关于 teler IDS 开发的重要更新。
🛑 teler IDS 的开发目前暂停。然而,我们很高兴地通知您,我们决定迈出大胆的一步,从零开始进行完全重构,以增强整体开发流程。🚀
与此同时,我们正在积极制定 teler IDS v3 的路线图。📝
目前我们可以透露的是,v3 版本将利用 eBPF 和 teler-waf 作为其支持,承诺提供先进的功能和特性。🌟如果您对 teler IDS v3 的功能有任何反馈或建议,请参与我们的匿名调查 👉 https://s.surveyplanet.com/8he6p7rq
请继续关注更多更新,因为我们持续推进并增强入侵检测系统!Tipis-tipis asal menyala abangkuuhh! 🔥🔝🙌🏼
此致
dw1
如 teler-announce#Fm8Yjh_4of0 中所宣布的。
[!NOTE] 在此期间,您可以安装并下载最新的 v2 版本继续使用。


实时 HTTP 入侵检测
贡献
·
更新日志
·
报告 Bug
·
请求功能
teler 是一个实时入侵检测和基于 Web 日志的威胁告警工具,运行在终端中,使用社区收集和提供的资源。❤️
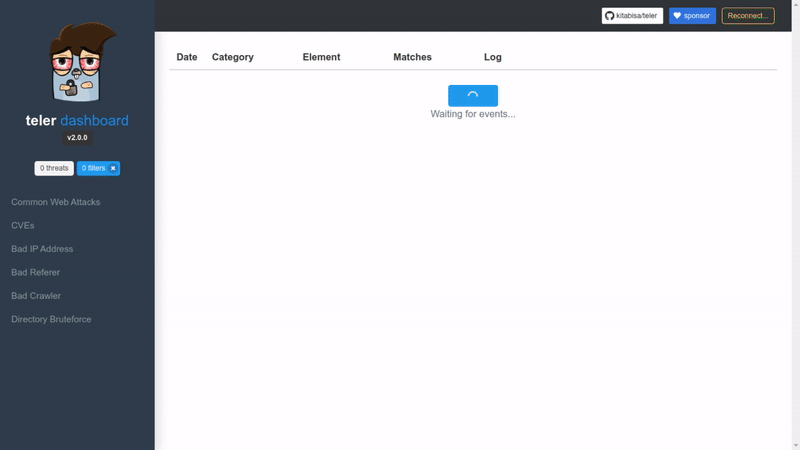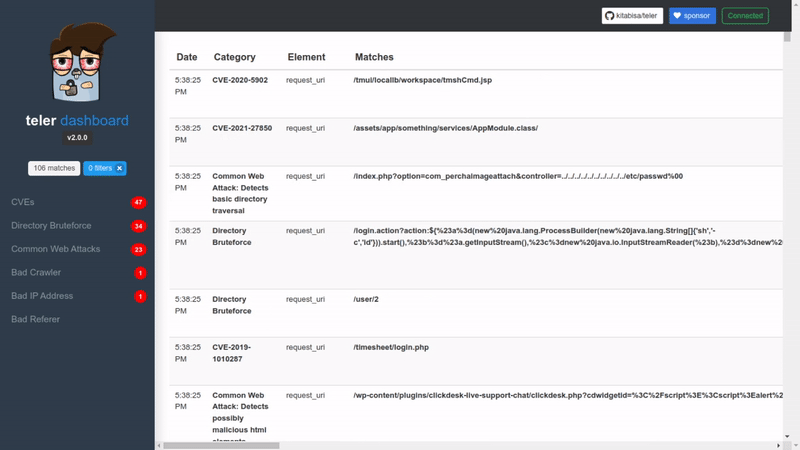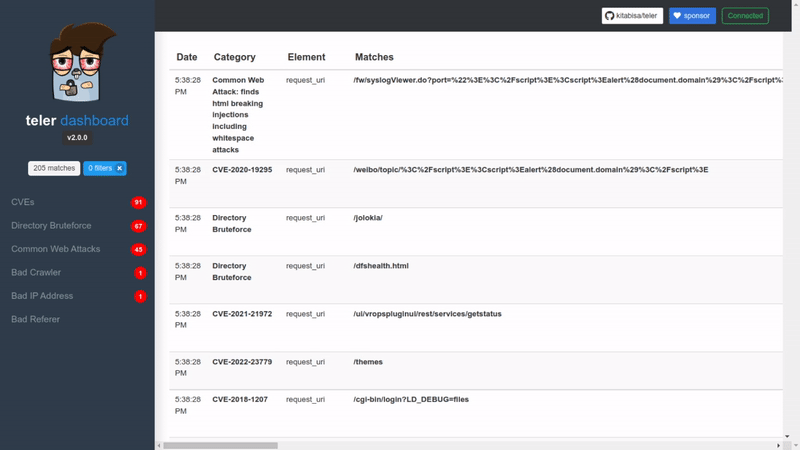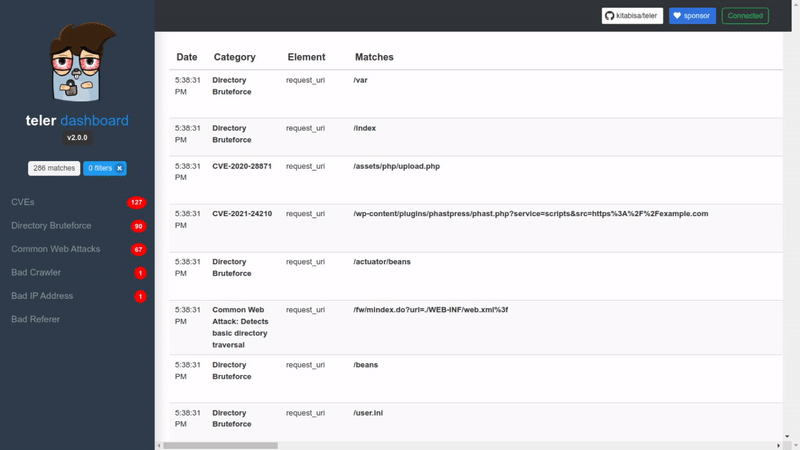
| CLI | 仪表盘 |
|---|---|
 |  |
[!NOTE] 如果您从 v2 之前的版本升级,将会发生一些破坏性变更,影响配置文件。 相应的调整可参考 teler.example.yaml 文件。
另请参阅:
实时性:实时分析日志并识别可疑活动。
告警:teler 在检测到威胁时提供告警,推送通知包括 Slack、Mattermost、Telegram 和 Discord。
监控:我们拥有自己的指标,方便监控威胁,并使用 Prometheus 实现。
日志记录:以文件形式提供,或将检测到的威胁发送到 Zinc 日志搜索引擎。
最新资源:资源集合持续更新。
最小配置:您只需针对日志文件运行,写入日志格式,然后让 teler 分析日志并向您展示告警!
灵活的日志格式:teler 允许任何自定义日志格式字符串!这完全取决于您如何在配置文件中编写日志格式。
自定义威胁规则:想要覆盖比基于引擎(默认)规则更广泛的威胁?您可以自定义威胁规则!
增量日志处理:需要数据持久化而不是缓冲流吗? teler 能够通过磁盘持久化选项增量处理日志。
teler 被设计为一个快速、基于终端的威胁分析器。其核心理念是实时快速分析和追捕威胁!
以下是 teler 在不同使用条件下的预览:
| 缓冲流 | 增量 |
|---|---|
 |  |
所有关于安装、使用和配置的相关文档,请访问 teler.app。

本项目感谢所有贡献者。要了解如何搭建开发环境以及贡献指南,请参阅 CONTRIBUTING.md。