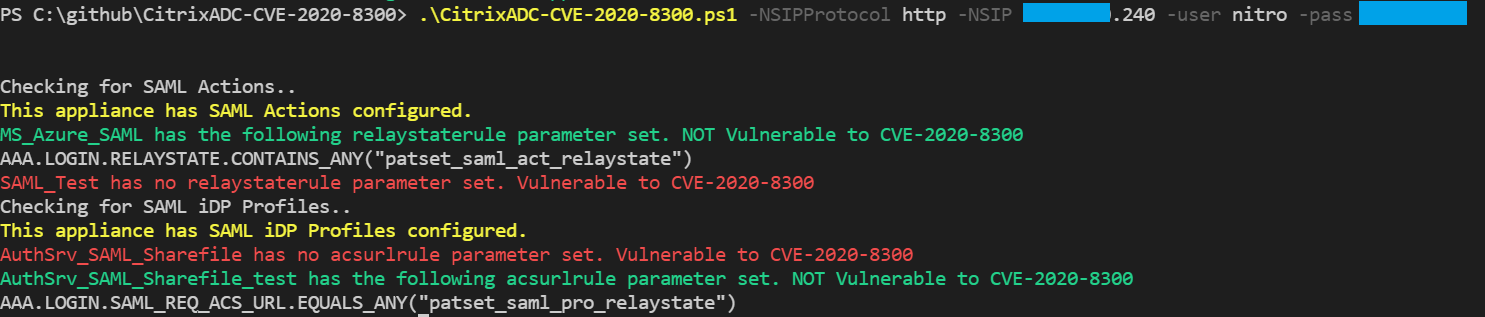
使用 Citrix ADC NITRO API 检测存在 CVE-2020-8300 漏洞的 Citrix ADC SAML 操作或 SAML iDP 配置文件
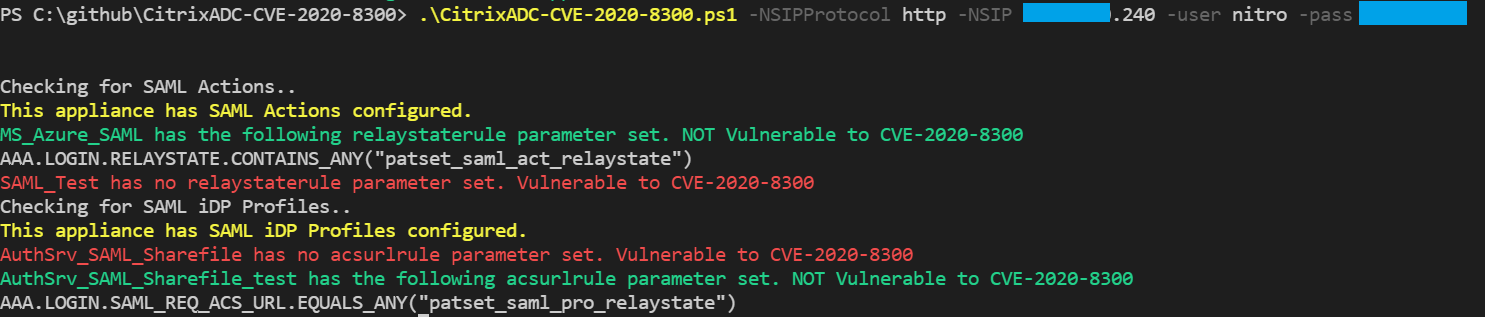
示例
& '.\CitrixADC-CVE-2020-8300.ps1' -NSIPProtocol http -NSIP 10.10.10.10 -user nitro -pass "SshhhItsASecret"
如果这个工具对大家有用,我将进一步开发以下功能:
- 识别 SAML 操作和 SAML iDP 配置文件的绑定关系,以确认它们是否被使用以及在哪里使用
- 通过检查 relaystaterule 和 acsurlrule 参数是否可设置,检测存在漏洞的固件版本