AI 智能体的治理。60 秒内交付。
为工程团队打造。10 分钟安装。从第一天起就为 CISO 提供证据。
curl -fsSL conductai.ai/install | sh
提示输入邮箱 + 公司,开通一个 7 天试用工作区,生成 ~/.conduct/env,其中包含 ANTHROPIC_BASE_URL + OPENAI_BASE_URL + 一个试用令牌(每天 200 次请求,两个提供商共享)。机器上任何 Anthropic 或 OpenAI SDK 客户端(Cursor、Claude Code、LangChain、LiteLLM、原始 SDK)现在都会通过 Guard 代理路由。被阻止的调用会返回一个 Receipt: https://conductai.ai/theguard/blocks/… URL——点击它即可查看该阻止记录,向 Lens 提出后续问题,并通过安装程序打印的魔法链接登录仪表板。
pip install conduct-cli
conduct login
conduct sync
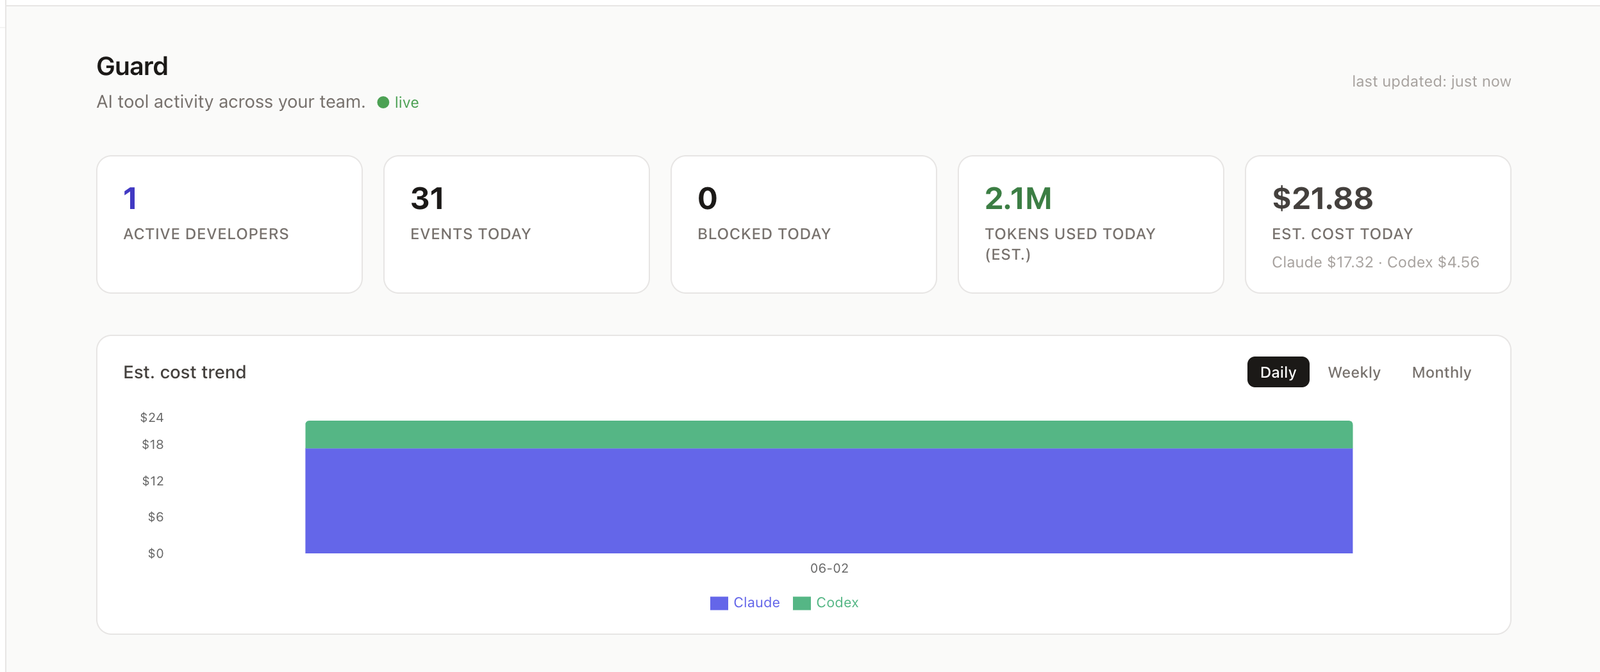
该机器上的每个 Claude Code、Cursor、Copilot 和 Codex 会话现在都受到治理。阻止、警告和哈希链审计追踪会显示在 conductai.ai。
git clone https://github.com/sseshachala/conductai && cd conductai && docker compose up
# API: localhost:8000  ·  Canvas UI: localhost:3000
AI 智能体的控制平面。一条策略在动作运行之前,为每一次 LLM 调用、每一个 shell 工具、每一次 MCP 调用决定 block / warn / audit / inject。同一条策略适用于定时智能体、运行 Cursor 的开发者,以及平台上的聊天会话。
三个界面,一条策略:
| 界面 | 功能 |
|---|---|
| Guard | 策略引擎。签名配置、哈希链审计、故障关闭。 |
| Router | LLM 代理。任何 SDK(Anthropic、OpenAI、Perplexity)都指向它。 |
| Lens | 聊天界面。向你的工作区询问任何问题,每次工具调用都经过 Guard。 |
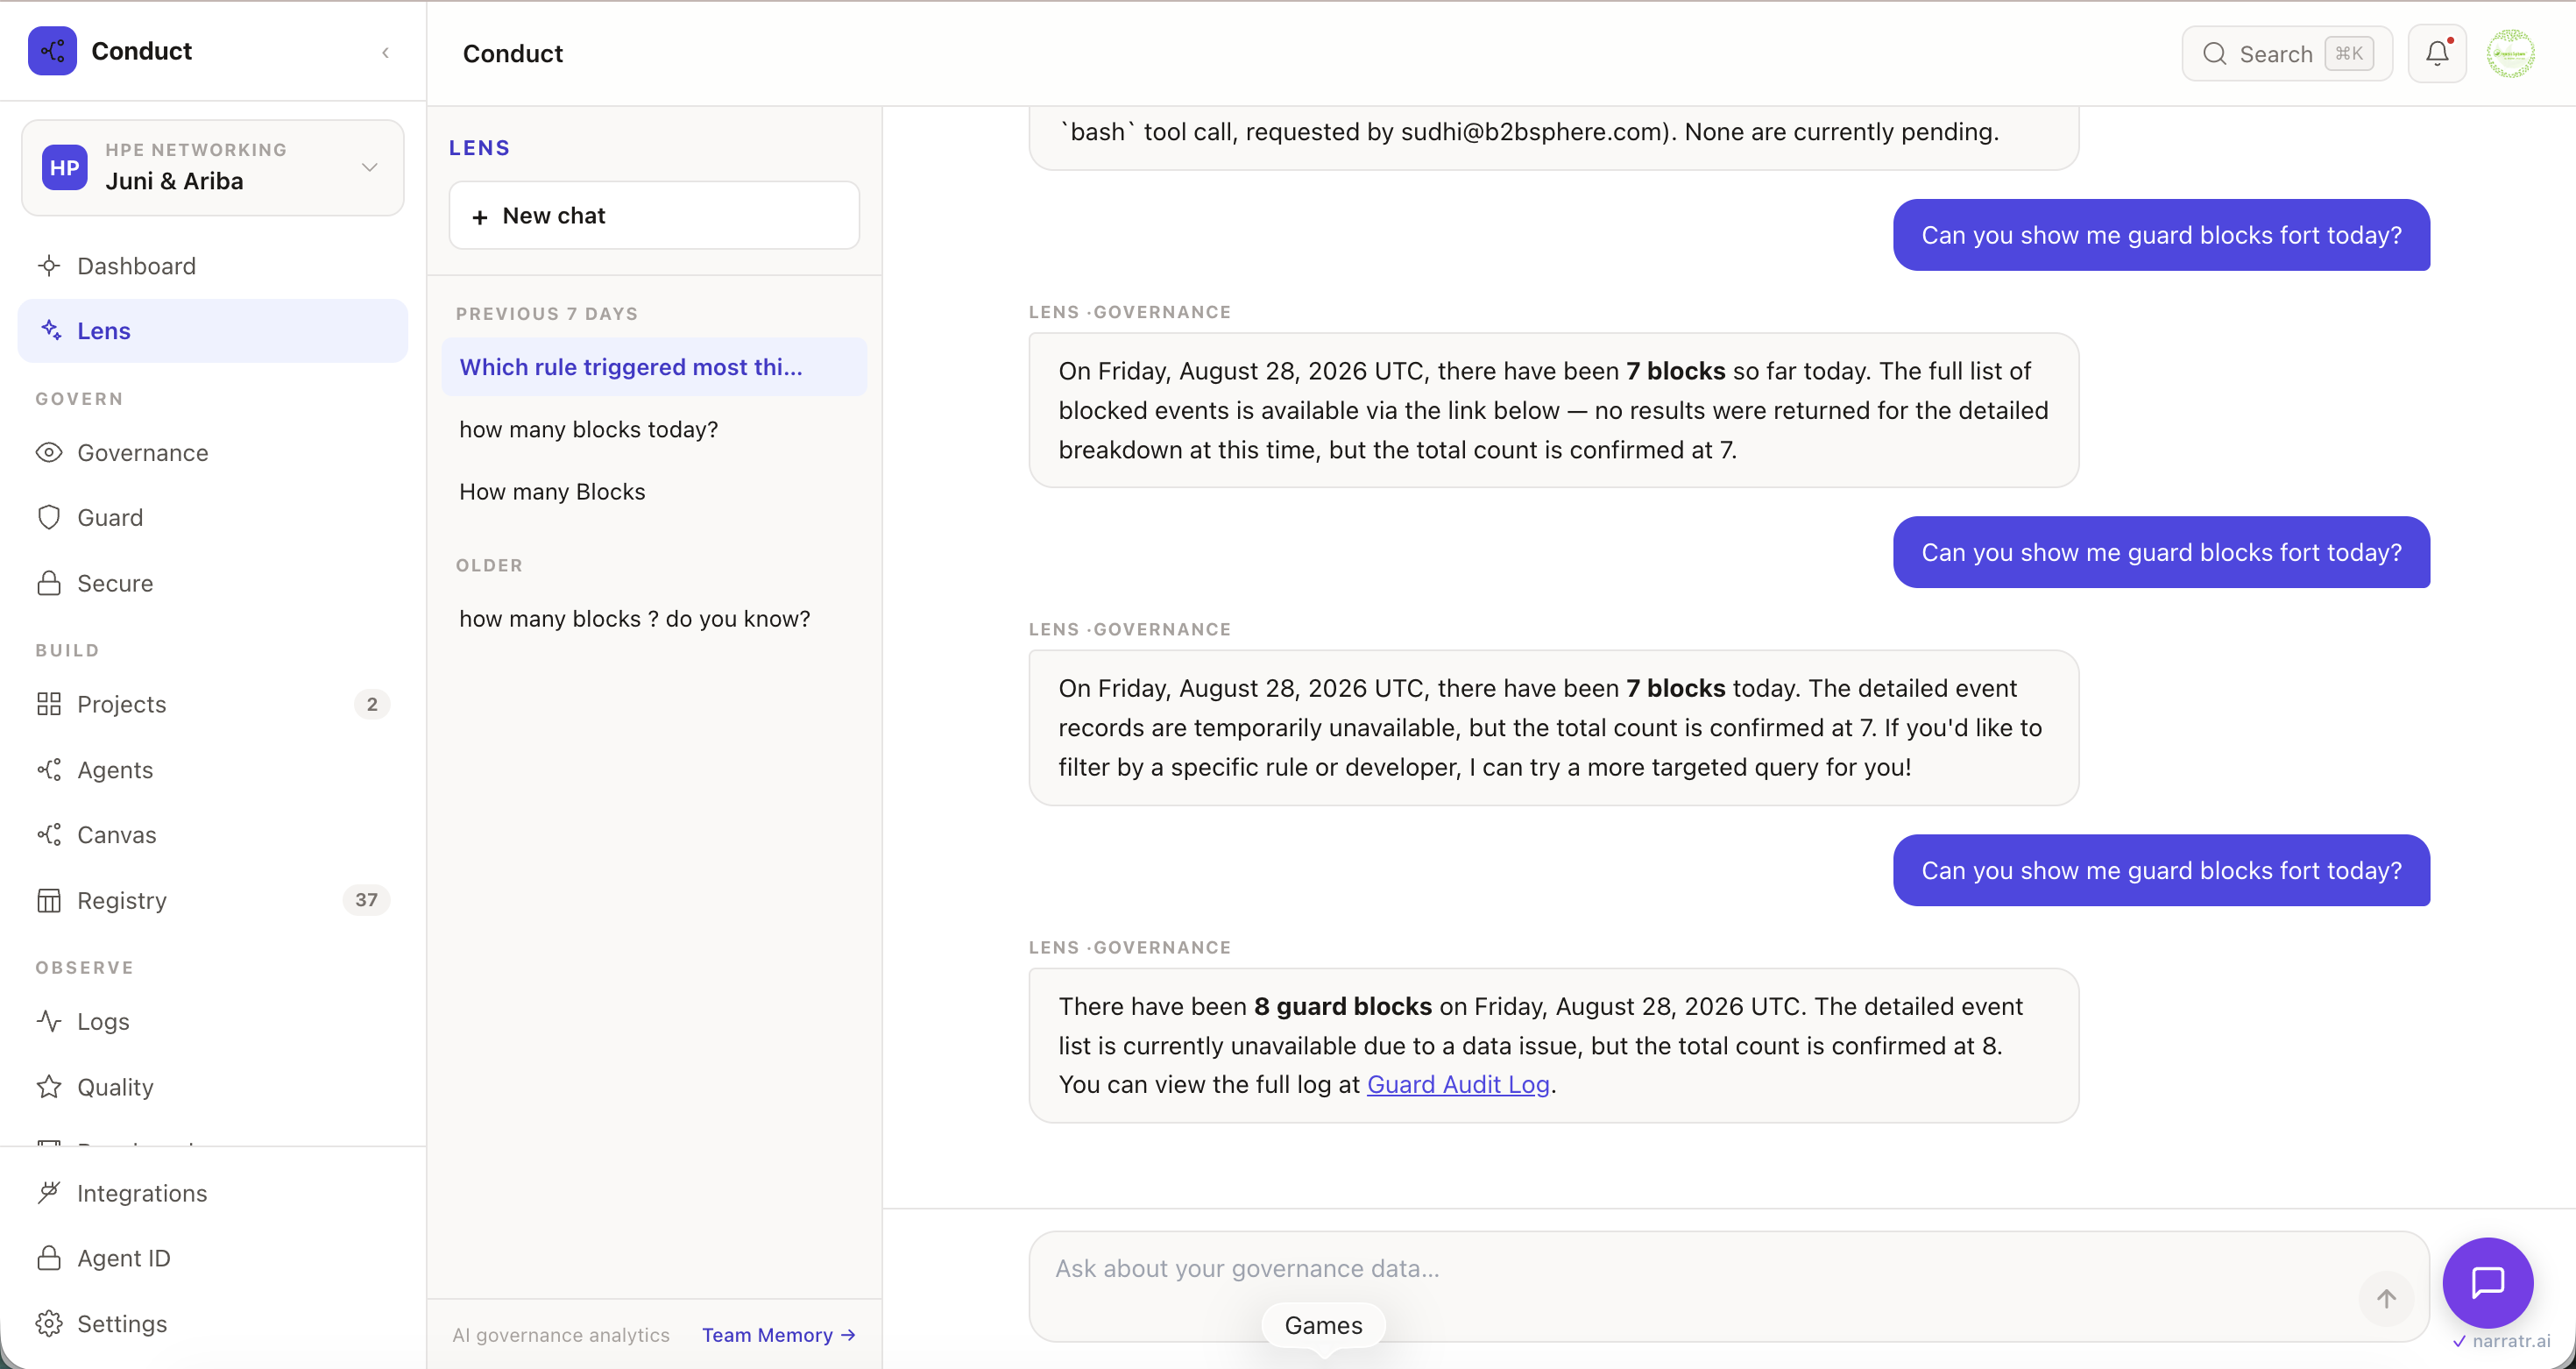
Lens 是整个平台的聊天界面。一个输入框涵盖 Guard 活动、工作流状态、合规状态、智能体支出。答案来自你的工作区数据,而非通用模型。问“今天谁被阻止了”,你会得到一张表格,每行都有下钻链接。Lens 本身也经过 Guard 运行,因此助手受制于与其所报告的智能体相同的规则。
像 Straiker 和 Lakera 这样的运行时防火墙告诉你智能体做了什么。Conduct 决定它能做什么。
| 运行时防火墙 | Conduct Guard | |
|---|---|---|
| 时机 | 动作之后 | 动作之前 |
| 配置完整性 | 信任该包 | 工作区签名 |
| 审计 | 日志流 | SHA-256 哈希链 |
| 覆盖范围 | 仅 LLM 调用 | LLM、shell、MCP |
| 故障模式 | 故障开放 | 故障关闭 |
三个特性使审计追踪在审计师面前站得住脚:
Discovery 模式提供对团队所采取的每一项 AI 动作的只读可见性,为期 14 天。无需编写策略,无需上游安装,零成本。当你发现值得阻止的内容时,从 Discovery 已经看到的内容中提升一条规则。
curl https://gateway.conductai.ai/gateway/v1/anthropic/v1/messages \
  -H "Authorization: Bearer cond_agt_..." \
  -H "Content-Type: application/json" \
  -d '{"model":"claude-sonnet-4-6","max_tokens":1024,"messages":[{"role":"user","content":"Hello"}]}'
每个请求在到达上游提供商之前都会经过 Guard(策略、预算、审计)。适用于任何使用该提供商 HTTP API 的 SDK。
| 组件 | 路径 |
|---|---|
| Guard 运行时 | apps/api/app/modules/guard/ |
| Router(代理) | apps/api/app/modules/guard/routers/proxy.py |
| 合规包 | apps/api/app/modules/guard/skill_packs/ |
| Canvas UI | apps/web/ |
| Playbook DSL 加载器 | apps/api/app/dsl/ |
| Playbook 库 | apps/api/playbooks/(35 个预构建) |
| CLI | packages/conduct-cli/ |
开箱即用的 15 个合规包: OWASP、SOC 2 CC7.3、HIPAA §164.312、PCI DSS 4.0、EU AI Act Art. 15/16、NIST AI RMF、ISO 42001,以及 Python、Node 和 Terraform。
35 个预构建 playbook: issue-to-PR、代码审查、事件响应、生产部署门禁、CI/CD 分诊、安全扫描器分诊、Slack 摘要。每个一个 YAML 文件。编辑并运行。
   Developer / agent                     Guard control plane
   ─────────────────                     ───────────────────
   Claude Code   ──┐                     ┌── Canvas UI (Next.js)
   Cursor        ──┤   CLI hook  ────►   ├── FastAPI + policy engine
   Copilot       ──┤   (cond_cli)        ├── Postgres (state, audit)
   Codex         ──┘                     ├── Redis (workers, queues)
                     ┌──── MCP  ────►    └── Hash chain (SHA-256)
   Any SDK       ────┤
   (Anthropic,       └── Router ────►    Upstream provider (Anthropic,
    OpenAI,             /gateway/v1/*    OpenAI, Perplexity, ...)
    Perplexity)
Guard 检查在三个关键点触发:
一条策略,三个执行界面。
完整文档位于 docs/ 下——按目标组织(Start · Reference · Concepts · Orientation · Operate · Automate · Policy · Integrations · Examples · ADRs)。
快速路径: