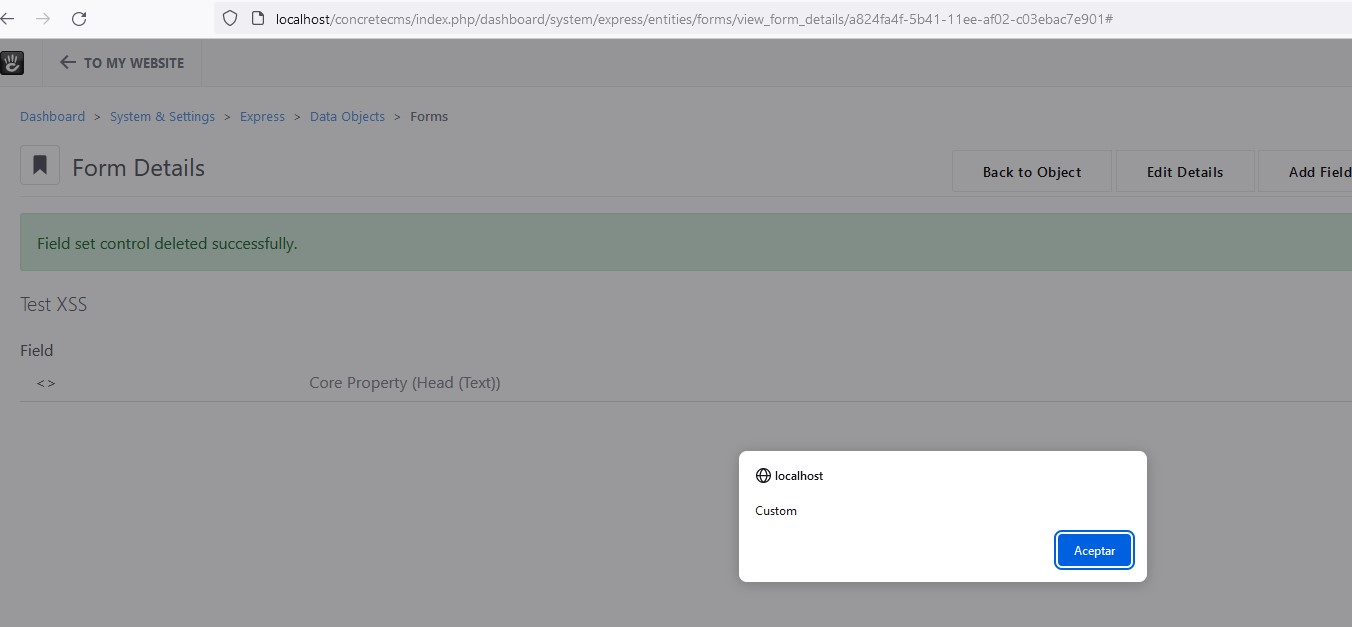
描述: ConcreteCMS v.9.2.1 中存在多个跨站脚本(XSS)漏洞,本地攻击者可通过向数据对象的表单中注入特制脚本来执行任意代码。
攻击向量: 脚本注入——对“Data Objects”表单中输入内容的清理存在漏洞,允许注入 JavaScript 代码,当用户访问网页时将执行该代码。
登录面板后,我们将从仪表盘菜单进入“System & Settings - Express - Data Objects”部分,并选择一个数据对象。

在所选的数据对象中,我们进入 Forms 选项:

我们点击“Add Form”选项:

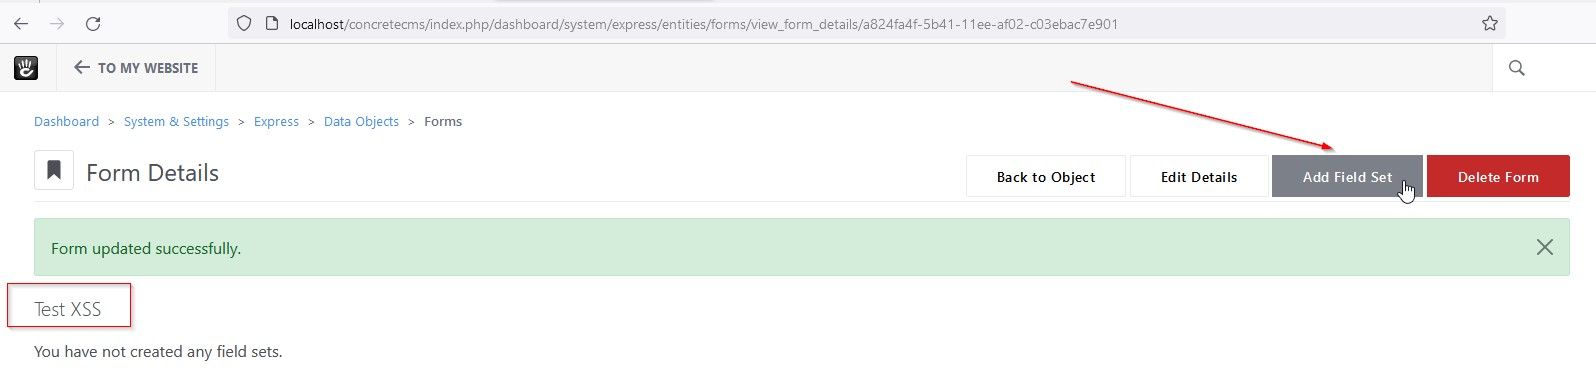
在表单详情中,我们选择“Add Field Set”:
接下来,我们选择 + 选项以向表单字段添加数据:

该漏洞适用于多种字段,例如“Core Properties - Text”:

最后,我们编辑内容以添加 payload:

<>
我们将指定的 payload 添加到“Custom Label”字段:

在下图中,您可以看到在主网页中执行 payload 的嵌入代码。

如我之前所述,该漏洞在不同字段中也有效,例如以下字段: