Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2023-43345-Quick-CMS-Stored-XSS---Pages-Content — Quick CMS 6.7 受到跨站脚本(XSS)漏洞的影响,该漏洞允许攻击者通过向页面菜单中的 Content- Name 发送特制负载来执行任意代码。 | Kitploit
工具/GitHubGitHub/sromanhu/cve-2023-43345-quick-cms-stored-xss---pages-content
漏洞分析漏洞利用Web应用程序漏洞利用渗透测试学习与教育
GitHubsromanhu/cve-2023-43345-quick-cms-stored-xss---pages-content

CVE-2023-43345-Quick-CMS-Stored-XSS---Pages-Content

Quick CMS 6.7 受到跨站脚本(XSS)漏洞的影响,该漏洞允许攻击者通过向页面菜单中的 Content- Name 发送特制负载来执行任意代码。

查看仓库

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
23年前尚未审核
分享

Quick CMS 存储型 XSS v6.7

作者:(Sergio)

描述: Quick CMS v6.7 中存在一个跨站脚本(XSS)漏洞,允许本地攻击者通过在页面菜单中的“Content - Name”提交精心构造的脚本,执行任意代码。

攻击向量: 脚本注入。页面菜单的内容名称(Name of Content)字段在输入清理时存在漏洞,允许注入 JavaScript 代码,当用户访问网页时将执行该代码。


POC:

登录面板后,我们将进入页面(Pages)的“Content - Name”部分。
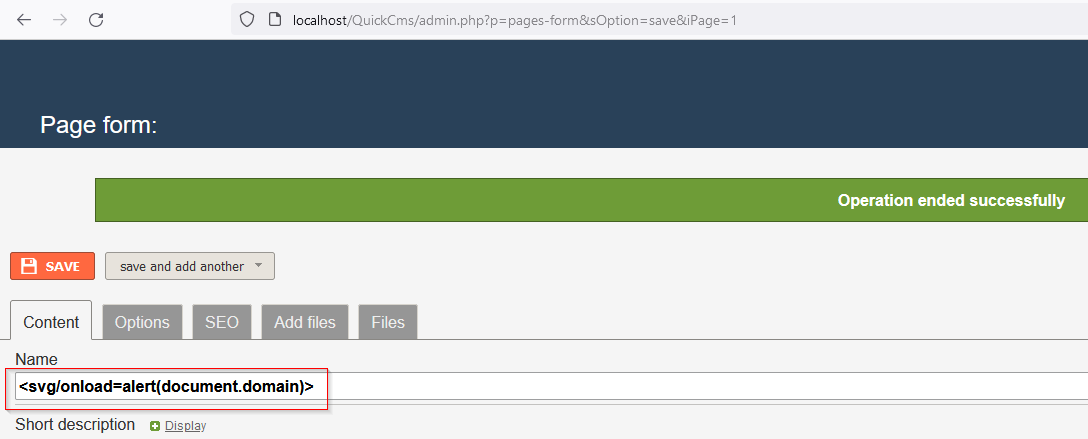
XSS 载荷名称

我们编辑该内容设置,可以看到我们可以在名称字段中注入任意 JavaScript 代码。

XSS Payload:

<svg/onload=alert(document.domain)>

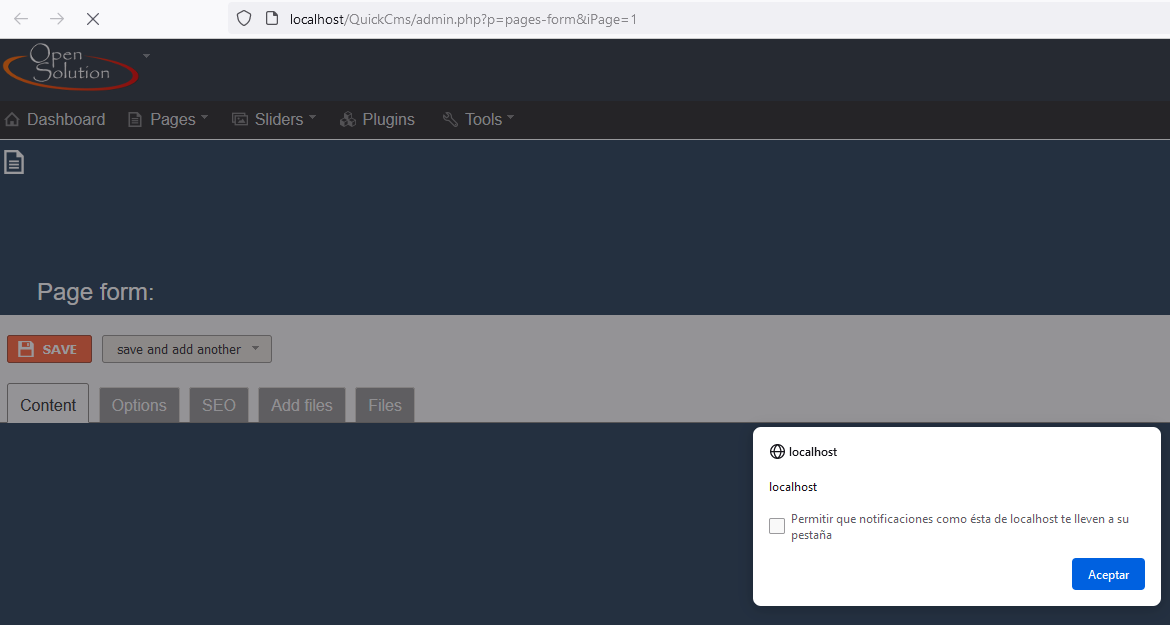
在下图中,您可以看到在主网页中执行该载荷的嵌入代码。 XSS 结果名称

附加信息:

https://opensolution.org/cms-system-quick-cms.html

https://owasp.org/Top10/es/A03_2021-Injection/

下载工具