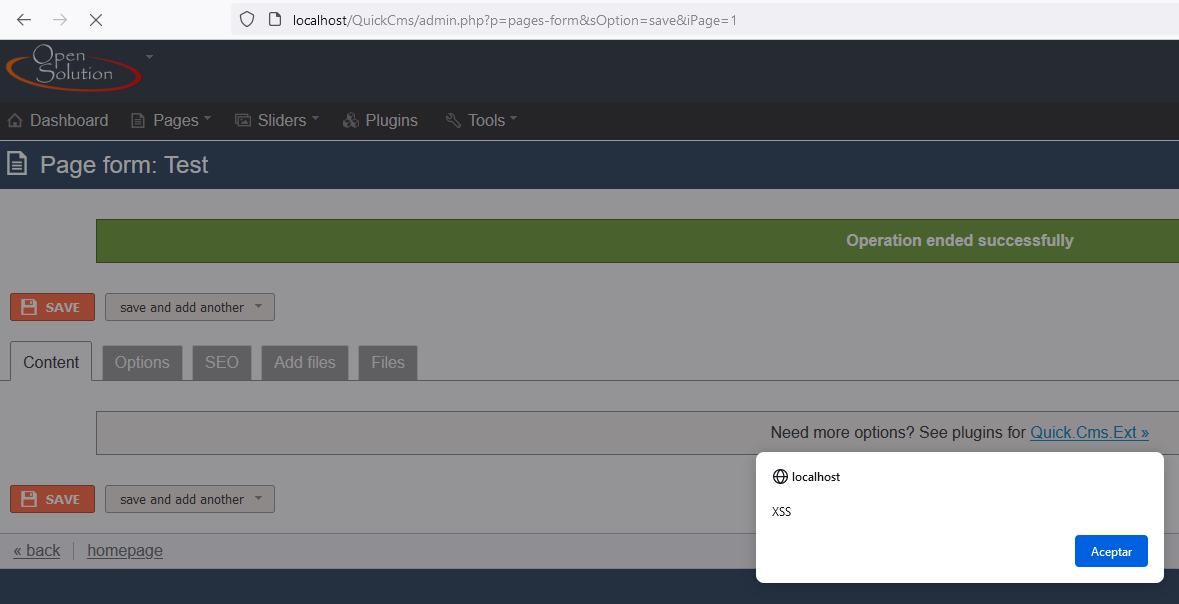
描述: Quick CMS v6.7 中存在一个跨站脚本(XSS)漏洞,允许本地攻击者通过向“页面菜单”中的 SEO - Meta 描述注入精心构造的脚本来执行任意代码。
攻击向量: 在“页面 - SEO”的 Meta 描述输入项清理过程中存在漏洞,允许注入 JavaScript 代码,当用户访问网页时该代码将被执行。
登录后台后,我们将进入“常规菜单”中的“页面 - SEO”部分。
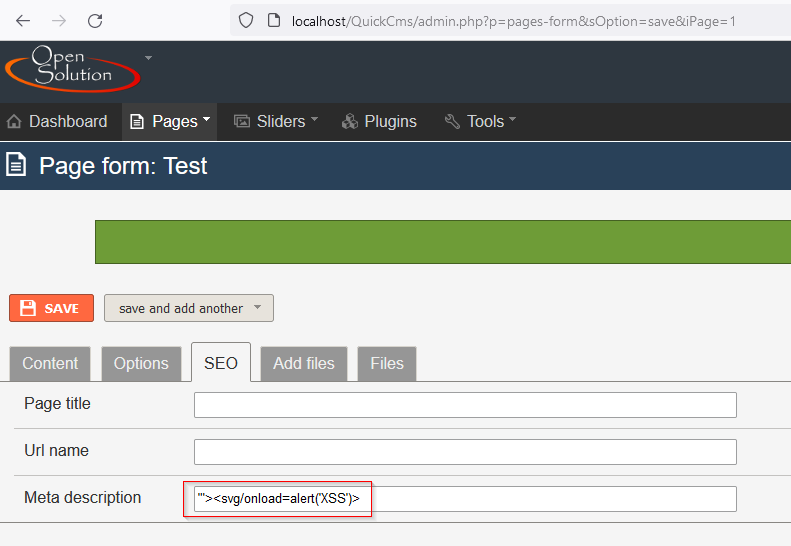
我们编辑该 SEO 设置,可以看到可以在 Meta 描述字段中注入任意 JavaScript 代码。
'"><svg/onload=alert('XSS')>
在下图中,你可以看到在主网页中执行该载荷的嵌入代码。