Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
attack_range — 一款工具,允许你创建存在漏洞的本地或云环境,用于模拟攻击,并将数据收集到Splunk中 | Kitploit
工具/GitHubGitHub/splunk/attack_range
渗透测试云安全学习与教育实验室与实践
GitHubsplunk/attack_range

attack_range

一款工具,允许你创建存在漏洞的本地或云环境,用于模拟攻击,并将数据收集到Splunk中

查看仓库
2.5k415181天前Kitploit 审核通过

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

Splunk Attack Range v5

Attack Range 标识

Splunk Attack Range 构建配有仪器的云环境(AWS、Azure、GCP),模拟攻击,并将数据转发到 Splunk,用于检测开发和测试。
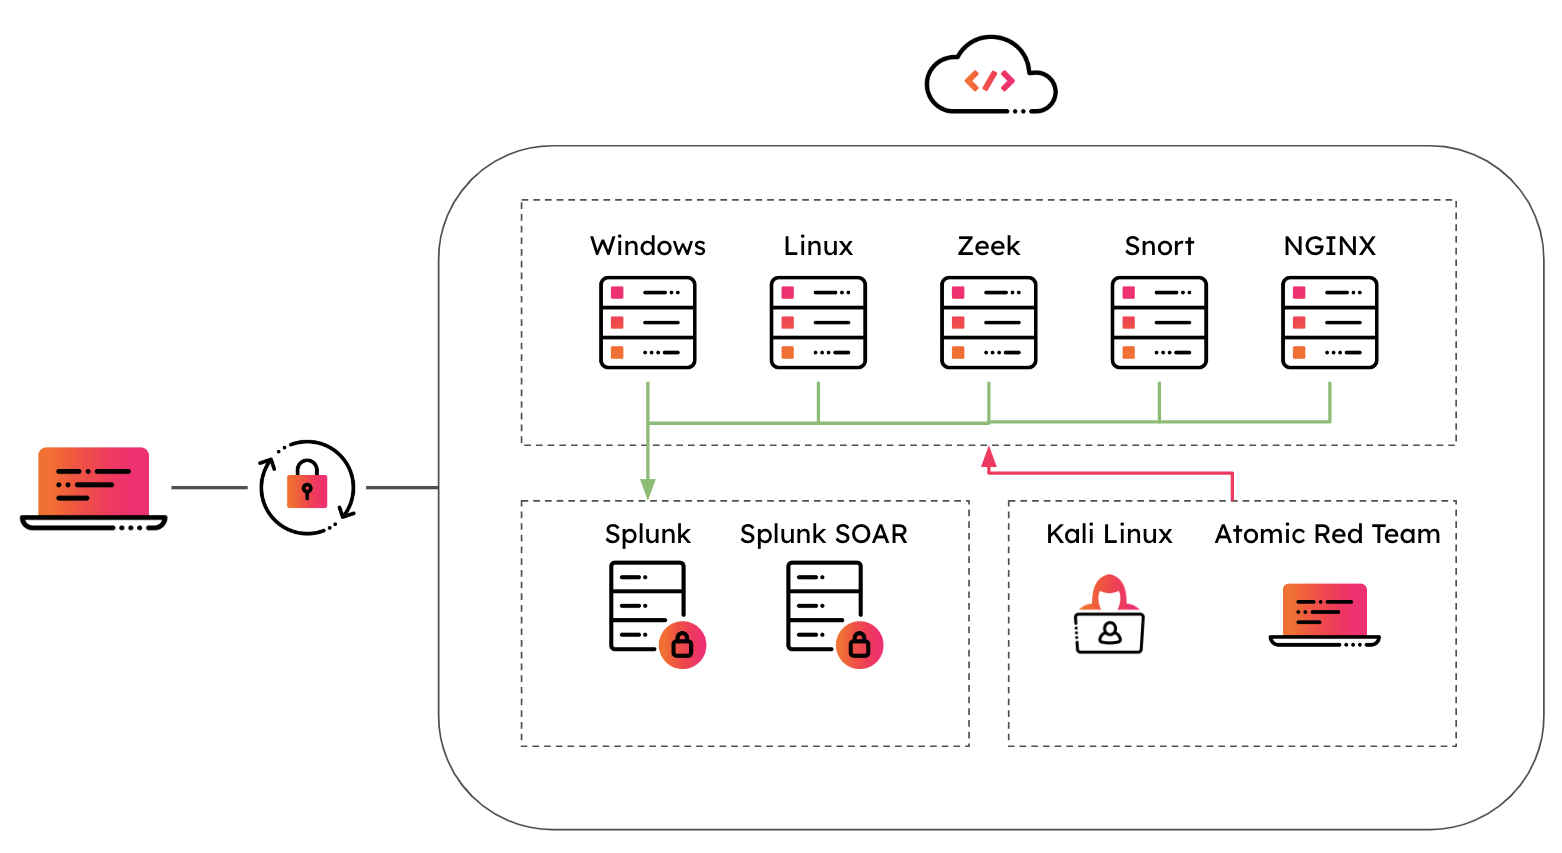
Attack Range 架构

它的功能:

  • 构建实验环境 — 通过 Terraform 和 Ansible 部署一个小型、类似生产环境的实验环境(Splunk、Windows/Linux 服务器、可选的 Kali、Zeek 等)。
  • 模拟攻击 — 运行 Atomic Red Team(及其他)技术以生成真实的遥测数据。
  • 共享访问 — 使用 WireGuard VPN;生成额外的客户端配置以与他人共享该实验环境。

点击图片观看演示 👇

观看演示

快速开始

推荐:Docker Compose

  1. 前提条件: Docker 和 Docker Compose。配置你的云提供商(AWS、Azure 或 GCP)并按如下方式挂载凭证。

  2. 克隆并启动:

    git clone <repo-url>
    cd attack_range_2
    docker compose -f docker/docker-compose.yml up
    
  3. 使用应用或 API:

    • Web 应用: 打开 http://localhost:4321 — 构建/销毁实验环境、查看状态、运行模拟、共享访问。
    • API: http://localhost:4000 — REST API;交互式文档位于 http://localhost:4000/openapi/swagger。
  4. 构建实验环境(两步):

    • 在应用中:选择一个模板(例如 aws/splunk_minimal_aws)并开始构建。当状态变为 等待 VPN 时,下载 WireGuard 配置,使用 WireGuard 连接,然后继续构建。
    • 或通过 API:POST /attack-range/build,参数为 {"template": "aws/splunk_minimal_aws"},轮询 GET /attack-range/status/<id>,使用返回的 WireGuard 配置进行连接,然后 POST /attack-range/build,参数为 {"attack_range_id": "<id>"}。
  5. 在 Docker 中使用 CLI(可选):

    docker compose --profile cli -f docker/docker-compose.yml run --rm attack_range build -t aws/splunk_minimal_aws
    

    其他操作:destroy、simulate、apply-role、share。详见详细文档,了解 CLI 用法和标志。


运行方式

方法适用场景
Docker Compose(推荐)通过一个 docker compose 运行 API + Web 应用 + 可选的 CLI;无需本地安装 Python/Ansible/Terraform。
Web 应用通过端口 4321 的 UI 进行构建、销毁、模拟和共享。
REST API通过脚本或 CI 自动化;完整的 OpenAPI 文档位于 /openapi/swagger。
CLI`attack_range.py build

文档

  • 完整文档(Read the Docs): https://attack-range.readthedocs.io/
  • 章节:快速开始、配置、网络、共享、模板、Ansible 角色

快速参考

  • 配置: 每个实验环境在 config/<attack_range_id>.yml 中都有一个配置文件。模板位于 templates/{aws,azure,gcp}/。
  • 凭证: 设置 ~/.aws、~/.azure 或 ~/.config/gcloud 并将其挂载到容器中(参见 docker/docker-compose.yml)。
  • 支持: GitHub issues 和 CONTRIBUTING。

支持

请使用 GitHub issue tracker 提交错误或请求功能。

如果你有问题或需要支持,你可以:

  • 加入 Splunk Slack 频道 中的 #security-research 房间
  • 在 Splunk Answers 上发布问题
  • 如果你是 Splunk Enterprise 客户,拥有有效的支持权利合同,且有与 Splunk 相关的问题,你也可以在 https://www.splunk.com/ 支持门户上打开一个支持案例。

贡献

我们欢迎社区的反馈和贡献!请参阅我们的贡献指南了解如何参与。


作者

  • Jose Hernandez
  • Patrick Bareiß

贡献者

  • Bhavin Patel
  • Rod Soto
  • Russ Nolen
  • Phil Royer
  • Joseph Zadeh
  • Rico Valdez
  • Dimitris Lambrou
  • Dave Herrald
  • Ignacio Bermudez Corrales
  • Peter Gael
  • Josef Kuepker
  • Shannon Davis
  • Mauricio Velazco
  • Teoderick Contreras
  • Lou Stella
  • Christian Cloutier
  • Eric McGinnis
  • Micheal Haag
  • Gowthamaraj Rajendran
  • Christopher Caldwell
  • Zachary Christensen
  • JerinSaji0
  • Michal Cichorz
下载工具