该存储库提供了一个工具,用于通过 Nmap 脚本引擎(NSE)检查 Atlassian Confluence Server 中是否存在 CVE-2023-22515 漏洞。
CVE-2023-22515 是 Atlassian Confluence Server 中的一个严重漏洞,攻击者可利用该漏洞:
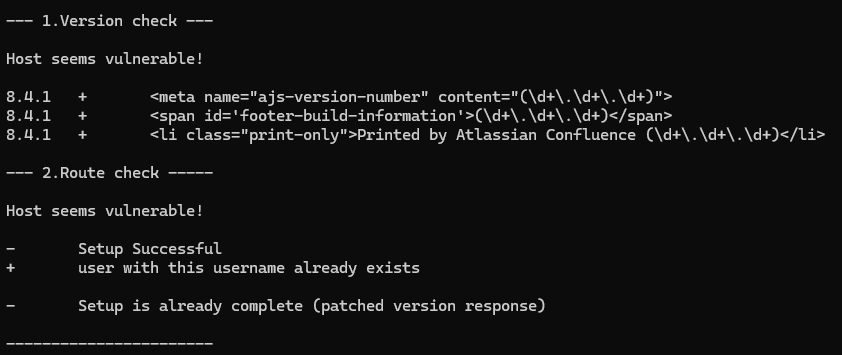
bootstrapStatusProvider.applicationConfig.setupComplete=false 发送请求来修改服务器配置。/setup/setupadministrator.action 发送 POST 请求以创建新的管理员账户。/rest/api/user?username={username} 进行身份验证,并可能危及系统安全。提供的 NSE 脚本(script.nse)通过以下方式检查该漏洞是否存在:
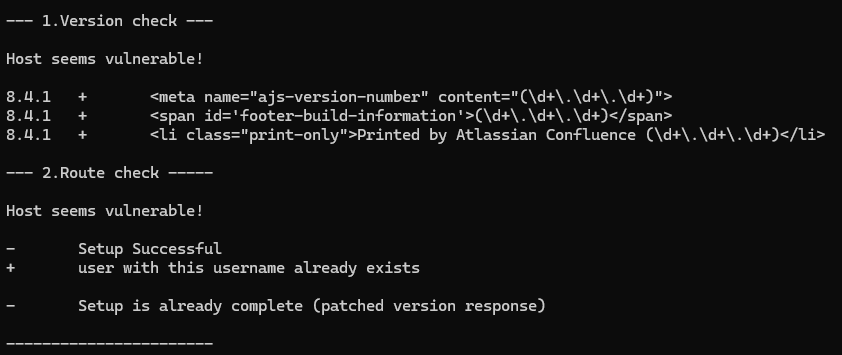
易受攻击版本的示例:
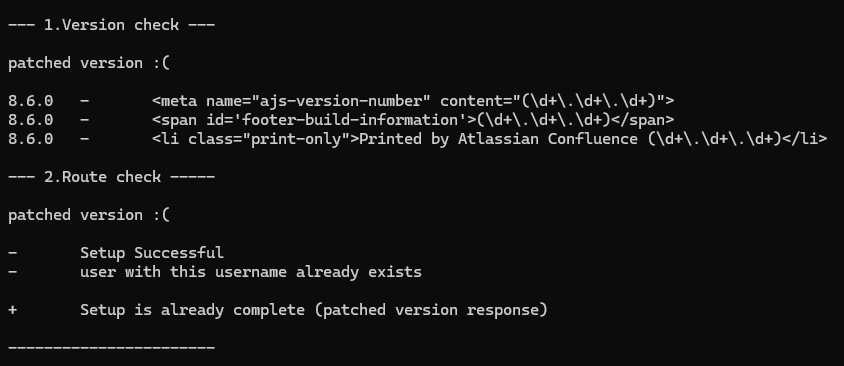
已修复版本的示例:
要测试该脚本:
启动服务:
docker compose up
使用 NSE 脚本运行 Nmap 扫描:
nmap --script=script.nse -p localhost
如有需要,你可以将 localhost 替换为 [端口] [目标]。