一个根据目标自身用词构建的字典,让你测试公共字典中没有的路由、子域名和参数。
大多数猎手都用同样那几个字典进行模糊测试:SecLists raft、Assetnote、OneListForAll。它们都是好字典,而这正是问题所在。在一个热门项目上,字典里的每条路径在你之前都已被数百人请求过,他们发现的东西也都已被报告。
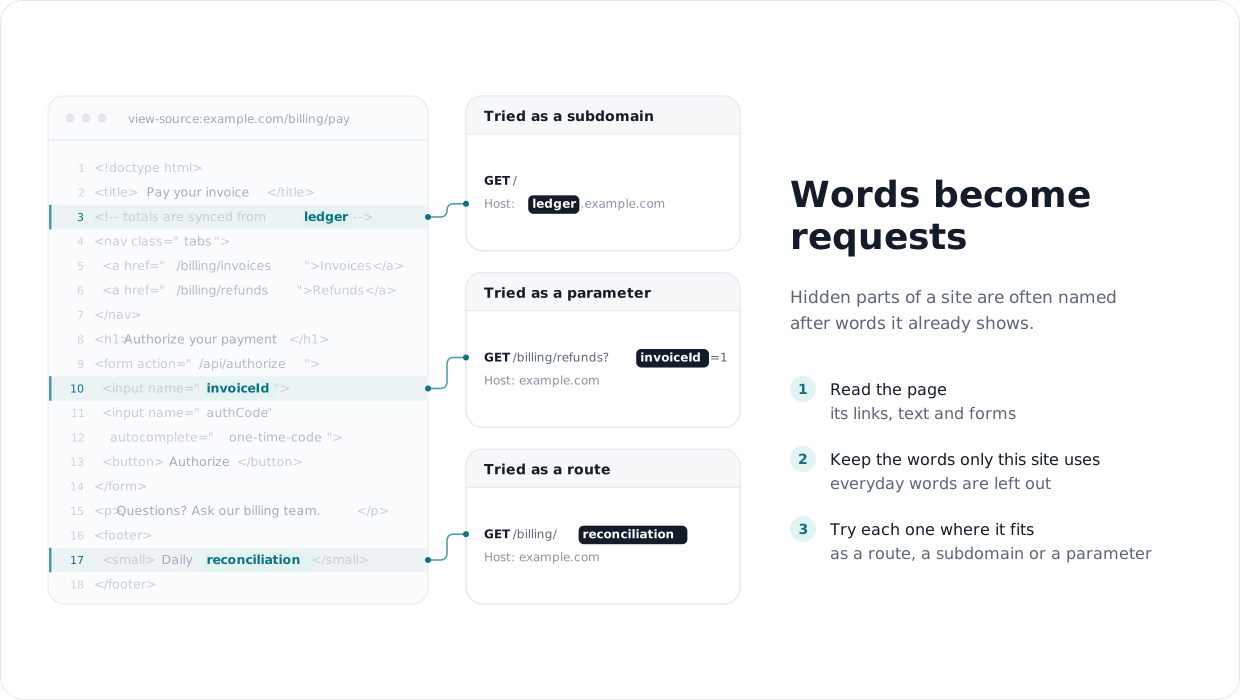
剩下的往往以目标自身命名:产品名、内部团队、旧表单里的字段。没有哪个公共字典包含 ledger.example.com 或 /billing/reconciliation,但目标很可能同时提到这两者。它可能出现在 HTML 注释、脚注或某个输入框的名称里。
读取目标已经展示的内容,并将其转化为没有其他人在发送的请求。tomnomnom 在 "Who, What, Where, When" 中描述了这一方法;本工具替你完成读取工作:
输出很短,通常只有几百到几千个单词,而不是数万个,并且专属于这一个目标。如果别人用 raft 对同一个项目进行模糊测试,你的字典与他们的重叠极少。
| 模式 | 提取内容 | 示例 |
|---|---|---|
| (默认) | 页面文本中的单词 | reconciliation、chargebacks |
-dir | URL 中的目录名,包括点目录 | .git、ledger-sync |
-f | 文件名,包括点文件 | .htaccess、export-2023.csv |
-p | 参数名,可直接用于 x8 或 Arjun | invoiceId、authCode |
-c | HTML 注释 | TODO remove /internal/debug |
使用 --links 时,它还会跟随页面上的链接和表单字段,而不仅仅是归档的 URL。
一个使用 invoice、payment 和 refund 的目标,很可能也有叫 billing、receipts 或 refund-policy 的东西,即使归档从未见过。使用 -x 时,工具会按语义对找到的单词进行分组,并建议适合每个分组的单词。一个小模型在你的 CPU 上运行,因此目标的单词永远不会离开你的机器。它还会重组目标自身的名称部分:delete_account 和 user_profile 会得到 delete_user。
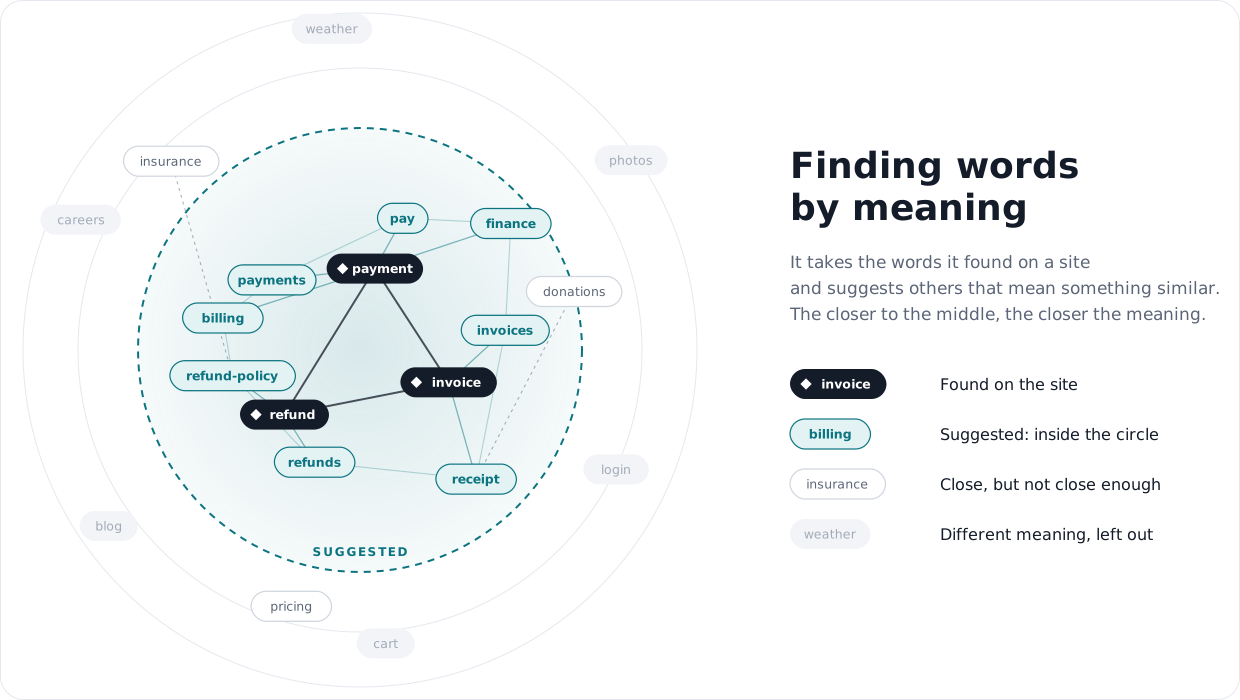
-p 列出目标已使用的参数名,而 -p -x 会基于它们建议新的参数名:如果目标使用 invoiceId 和 user,它会尝试 userId。它会添加与已找到参数名相近的最常见真实世界参数名。在一个表单中见到的参数值得在每条其他路由上尝试;许多 IDOR 和批量赋值漏洞就是这样被发现的。
生成的列表覆盖了目标特有的内容;raft 和 Assetnote 仍然覆盖每个站点都有的常见路径。两者都要运行。-x 给出的建议是按匹配程度排序的猜测,因此 head -n 500 取的是最好的那些。在从 9 个漏洞赏金目标中留出的真实目录上,将 500 条建议混入 raft 后,在相同规模下发现的路径数量与单独使用 raft 一样多,因此可以把 -x 视为探索目标自身主题的一种方式。详情见 docs/expansion.md。
只测试你被允许测试的目标。
需要 Python 3.11+ 和 gau。
$ go install github.com/lc/gau/v2/cmd/gau@latest
$ git clone https://github.com/SomeKirill/wordlist_generator
$ cd wordlist_generator
$ pip3 install -r requirements.txt
$ pip3 install -r requirements-semantic.txt   # optional, only for -x neighbours
$ ./wordlist_generator.py -d example.com > words.txt              # words from the pages
$ ./wordlist_generator.py -d example.com -dir > dirs.txt           # directory names
$ ./wordlist_generator.py -d example.com -p --links > params.txt   # parameter names
$ ./wordlist_generator.py -d example.com -dir -x --limit 1000 > new-dirs.txt
$ ffuf -u https://example.com/FUZZ -w dirs.txt -w new-dirs.txt
只有词表会输出到 stdout,因此重定向是安全的。./wordlist_generator.py -h 会列出所有选项。
-x 的工作原理、簇宽度(--coverage)、实测结果与限制。-x 在首次使用时下载(不捆绑任何第三方内容):snowflake-arctic-embed-xs 模型(Apache-2.0)、用于 --pool web 和 --pool params 的 Assetnote 词表,以及用于 --pool web 的 wordfreq(数据采用 CC BY-SA 4.0)。基于 Apache License 2.0 授权。



