Desire2Learn/D2L
D2L Brightspace 学习管理系统(LMS)
测试版本:20.21.7
测验功能的“禁用右键单击”设置
远程
是
远程答题者可以从测验 URL 中移除“&ispriv=&drc=1”,重新加载页面,即可获得完整权限,通过键盘快捷键高亮文本、复制粘贴,以及打印测试数据。
在启用“禁用右键单击”设置的情况下参加测验时,我发现可以通过从 GET 请求中移除数据来禁用该设置。“禁用右键单击”设置用于防止用户拥有通过键盘快捷键高亮文本、复制粘贴以及打印测试数据的权限。攻击者可以完全移除远程答题者的“禁用右键单击”设置。
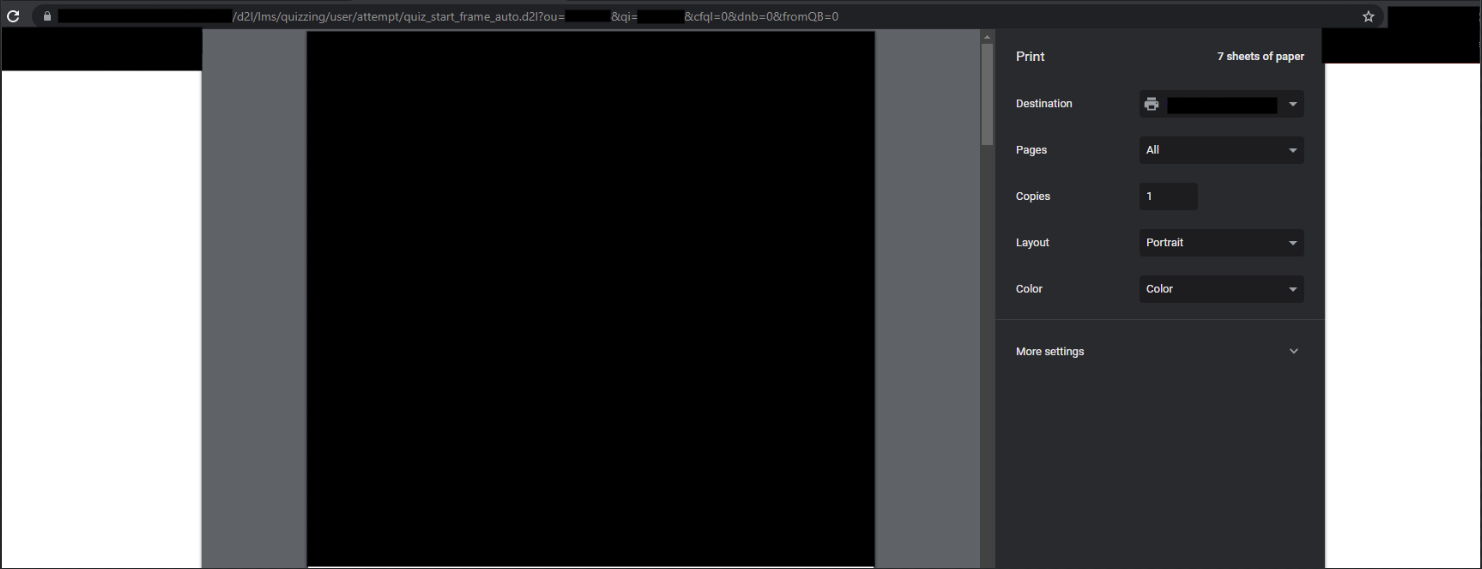
在启用“禁用右键单击”设置后开始测验时,用户的搜索栏中将包含以下高亮数据。
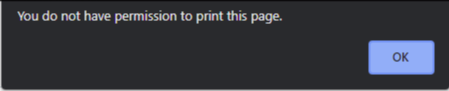
 测验的“禁用右键单击”设置在其当前状态下按预期工作。使用 CTRL+P 时会弹出此提示消息。
如果答题者移除“&ispriv=&drc=1”并重新加载页面,用户现在便拥有通过键盘快捷键高亮文本、复制粘贴以及打印测试数据的权限。
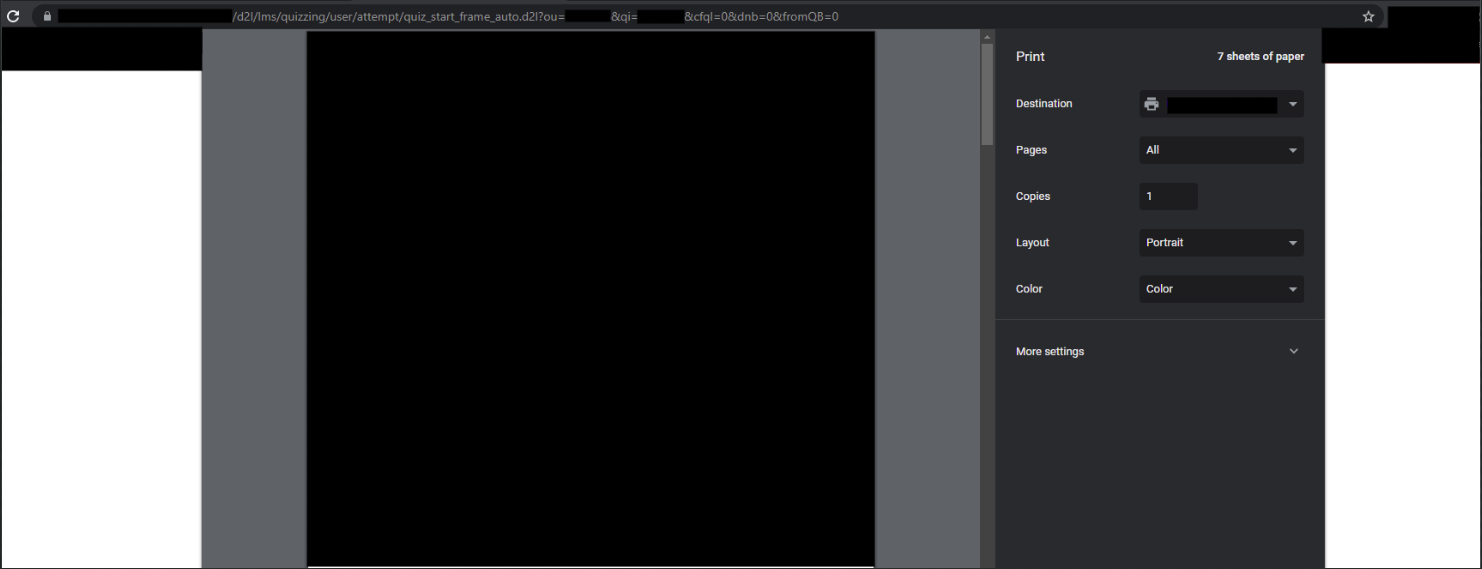
GET 请求中的 ou 和 qi 元素数据已被移除,因为它们属于个人身份信息,且不影响该漏洞。我私下披露了此漏洞,并给予修复时间,以增强 D2L LMS 应用程序的完整性。
启用“禁用右键单击”功能时加载测验的请求。
https://domain.com/d2l/lms/quizzing/user/attempt/quiz_start_frame_auto.d2l?ou=123456&isprv=&drc=1&qi=123456&cfql=0&dnb=0&fromQB=0
加载测验并禁用“禁用右键单击”设置的请求。
https://domain.com/d2l/lms/quizzing/user/attempt/quiz_start_frame_auto.d2l?ou=123456&qi=123456&cfql=0&dnb=0&fromQB=0
向 D2L 初步披露 - 2021 年 8 月 10 日
D2L 确认该漏洞 - 2021 年 8 月 11 日
收到漏洞披露付款 - 2021 年 9 月 10 日
申请 CVE ID - 2021 年 10 月 27 日
D2L 宣布“禁用右键单击”将于 2022 年 8 月停用 - 2022 年 2 月 15 日
分配 CVE-2021-43129 - 2022 年 3 月 30 日
公开披露 - 2022 年 4 月 15 日
CVE 描述更新 - 2022 年 4 月 19 日
根据 D2L 的建议发出修改 CVE-2021-43129 描述的请求 - 2022 年 4 月 20 日
NIST 使用 CWE 和 CWSS 更新了网页 - 2022 年 4 月 20 日