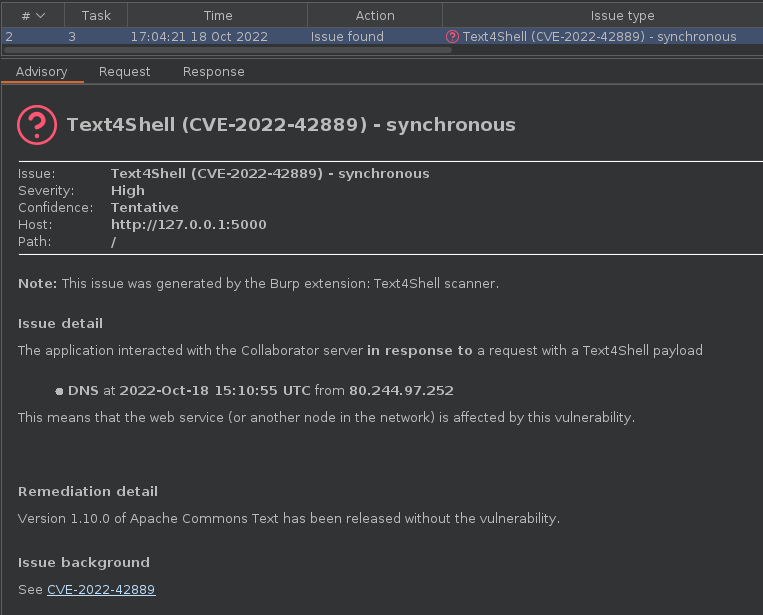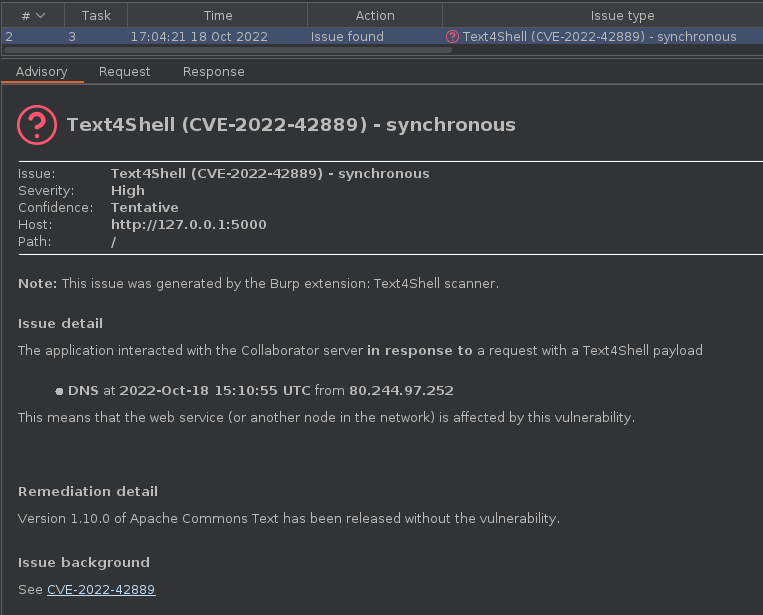
详细说明请参阅我们关于此插件的博客文章。
关于检测能力的说明:该插件只会为内置的主动扫描器提供有效载荷,因此,要获得最佳的覆盖率与性能平衡,您必须正确配置扫描——这与任何其他内置或扩展提供的扫描并无不同。
如果您只想扫描 CVE-2022-42889(而不扫描 XSS 或 SQLi 等其他内容),该插件即可实现。
按照以下说明操作后,只要使用由此生成的扫描配置,扫描器就只会在所有插入点上执行 Text4Shell 检查。
Scan configuration 选项卡上点击 Select from libraryAudit checks - extensions only执行 ./gradlew build,插件就会生成在 build/libs/burp-text4shell.jar 中。
整个项目基于 GNU General Public License v3.0 发布,参见 LICENSE.md。