Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
工具/GitHubGitHub/sharathc213/cve-2023-7173
漏洞分析漏洞利用Web应用程序漏洞利用Web安全学习与教育
GitHubsharathc213/cve-2023-7173

CVE-2023-7173

CVE-2023-7173 的概念验证,即 Hospital Management System 1.0 中的存储型 XSS,包含 Docker 环境搭建及复现步骤。

查看仓库
372年前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

CVE-2023-7173:医院管理系统中的存储型跨站脚本(XSS)漏洞

漏洞详情

  • CVE ID: CVE-2023-7173
  • 漏洞类型: 存储型 XSS
  • 受影响组件: 用户登录页面
  • 易受攻击的参数: Fullname
  • 供应商详情: phpgurukul.com
  • 受影响版本: 医院管理系统 1.0

漏洞描述

存储型跨站脚本(XSS)是一种严重的 Web 漏洞,允许将恶意代码注入网站,存储在数据库中,并在其他用户查看受感染页面时执行。在本案例中,该漏洞存在于医院管理系统(HMS)的用户登录页面中,其中“Fullname”参数容易受到存储型 XSS 攻击。由于缺乏适当的输入验证和数据清理,攻击者可以注入恶意脚本,从而可能危及用户账户、窃取敏感信息或执行未经授权的操作。

复现步骤(PoC)

克隆仓库:

git clone https://github.com/sharathc213/CVE-2023-7172.git
cd CVE-2023-7172

运行 Docker Compose:

docker-compose up -d

访问用户注册表单:

  • 打开 Web 浏览器,导航至 http://localhost:8080/hms/registration.php 的用户注册表单

填写注册表单:

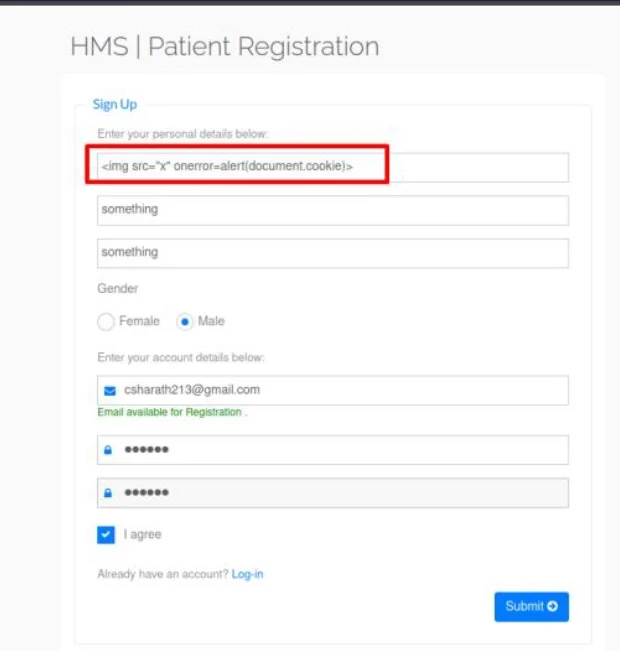
  • 在“Fullname”字段中输入以下载荷:
    <img src="https://raw.githubusercontent.com/sharathc213/cve-2023-7173/main/x" onerror=alert(document.cookie)>
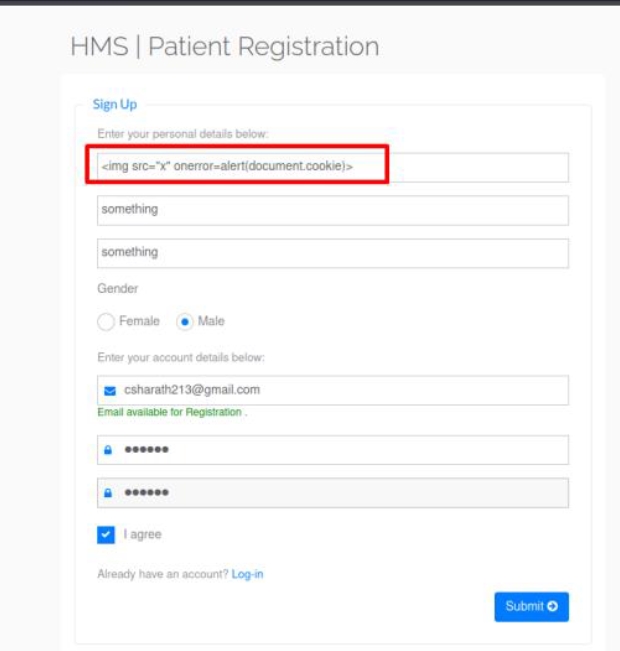
    
    POC
  • 使用有效信息填写其他必填字段。

提交注册表单:

  • 点击“Submit”按钮将注册数据发送至服务器。

检查注册是否成功:

  • 收到注册成功的确认消息。

使用注册邮箱登录:

  • 导航至 http://localhost:8080/hms/user-login.php 的登录页面。
输入注册邮箱:

  • 在登录表单中输入注册时使用的邮箱地址。

登录:

  • 点击“Log In”按钮提交登录表单。

观察 XSS 载荷:

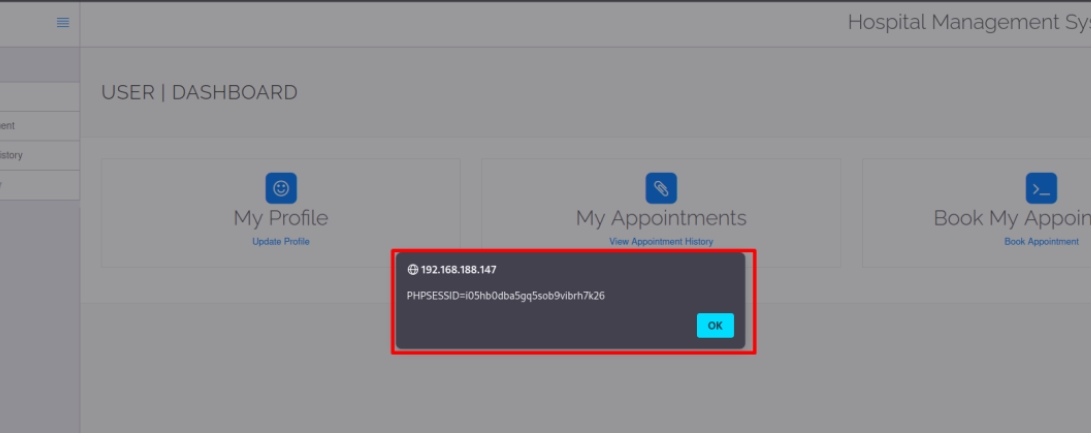
POC

  • 登录成功后,XSS 载荷应触发一个显示用户 Cookie 的警告框,表明存储型 XSS 漏洞的存在。

医院管理系统中存储型 XSS 的影响

医院管理系统中的存储型 XSS 漏洞可能造成严重后果,包括:

  1. 患者数据泄露:

    • 敏感患者数据可能被窃取,用于身份盗窃或欺诈。
  2. 患者安全风险:

    • 未经授权修改患者记录可能危及患者安全。
  3. 未经授权的操作:

    • 攻击者可以代表用户执行操作,导致未经授权的访问和潜在的滥用。
  4. 信任侵蚀:

    • 因信任被破坏而对医疗机构的声誉造成损害。
  5. 监管不合规:

    • 违反数据保护法规,导致罚款和法律后果。
  6. 医疗服务中断:

    • 可能导致患者护理中断、处方错误或误诊,带来严重的健康影响。
  7. 法律和道德影响:

    • 对造成的任何损害承担法律责任,以及对患者隐私的道德关切。
  8. 财务后果:

    • 修复漏洞的相关成本,包括调查、系统升级和法律费用。

缓解建议

为解决此漏洞,请实施以下缓解措施:

  • 输入验证和清理:
    • 实施严格的输入验证和数据清理流程,确保用户生成的内容不包含恶意代码。这包括在客户端和服务器端都进行数据验证。

免责声明

此项目故意存在漏洞,仅应用于教育和测试目的。请勿在生产环境中部署。

下载工具