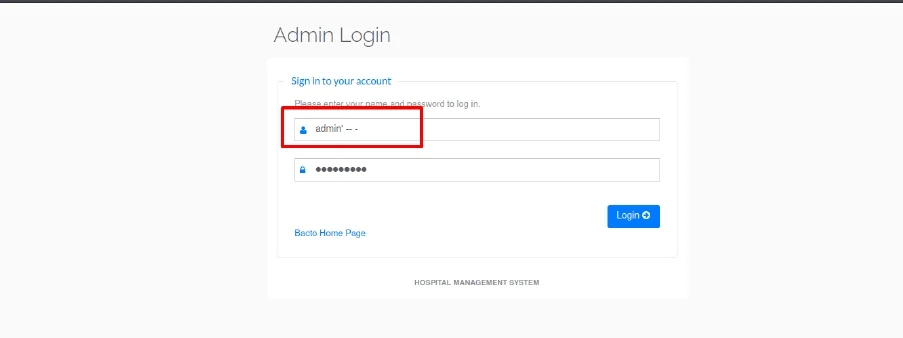
本项目包含一个存在漏洞的医院管理系统(HMS)版本,该系统容易受到 SQL 注入(CVE-2023-7172)攻击。SQL 注入是一种严重的 Web 应用程序漏洞,可能对系统的安全性和功能造成严重影响。
git clone https://github.com/sharathc213/CVE-2023-7172.git
cd CVE-2023-7172
docker-compose up -d
打开 Web 浏览器并导航到管理员登录页面,通常位于 http://localhost:8080/hms/admin/
在“用户名”字段中输入以下内容:
admin' -- -
在“密码”字段中填写任意值(在这种情况下无关紧要)。
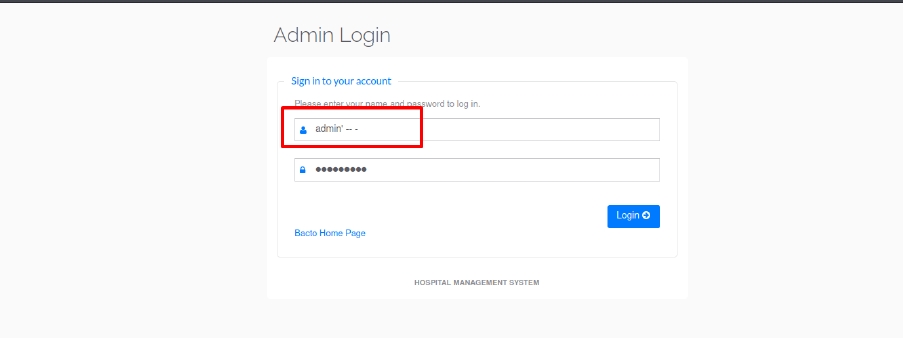
点击“登录”按钮,尝试使用修改后的用户名进行登录。
如果应用程序在无需正确密码的情况下成功将您登录到管理员仪表板,则表明可能存在 SQL 注入漏洞。
SQL 注入是一种严重的 Web 应用程序漏洞,可能对系统的安全性和功能造成严重且广泛的影响。以下是成功的 SQL 注入攻击可能产生的关键影响:
为缓解 SQL 注入漏洞,请考虑实施以下最佳实践:
本项目故意存在漏洞,仅应用于教育和测试目的。请勿在生产环境中部署此项目。