
Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2026-76504-Proof-of-concept — EUVD-2026-89950 URL 编码(十六进制编码)处理不当 (CWE-177) | Kitploit
工具/GitHubGitHub/shadowforge-cyber/cve-2026-76504-proof-of-concept
漏洞分析漏洞利用Web应用程序漏洞利用Web安全渗透测试身份验证红队API 安全

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
GitHub
shadowforge-cyber/cve-2026-76504-proof-of-concept

CVE-2026-76504-Proof-of-concept

EUVD-2026-89950 URL 编码(十六进制编码)处理不当 (CWE-177)

查看仓库
24天前尚未审核
分享

Cisco Catalyst SD-WAN Manager — CVE-2026-76504

由于 API 会话管理层对 URL 编码处理不当(CWE-177),导致未认证的认证绕过。 精心构造的请求可到达特权端点,并被当作已认证的管理员会话处理。

概述

该漏洞允许远程未认证攻击者绕过 Catalyst SD-WAN Manager API 上的预期访问控制。一旦绕过成功,攻击者便拥有完整的管理员权限,可以读取配置、修改系统状态或下发管理命令。

受影响版本

已在以下版本上测试并确认可利用:

  • 20.9.x(低于 20.9.10.1)
  • 20.12.x(低于 20.12.8.2)
  • 20.15.x(低于 20.15.6.1)
  • 20.18.x(低于 20.18.4.1)
  • 26.1.x(低于 26.1.2.1)
  • 26.2(低于 26.2.1)

根本原因

URI 解码的执行方式不一致。某些十六进制编码序列会被请求路由器接受,但在进行认证判定之前未被规范化。因此,针对目标 API 路径的会话验证逻辑被跳过。

用法

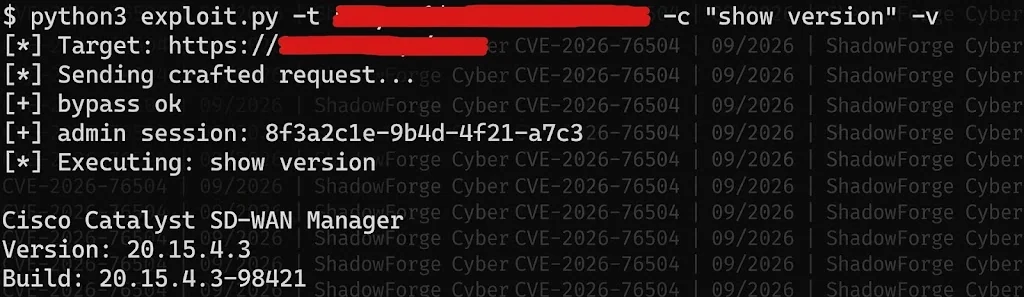
python3 exploit.py --target https://manager.example.com --cmd "show running-config"
# 仅验证
python3 exploit.py --target https://manager.example.com --check

# 任意管理员操作
python3 exploit.py --target https://manager.example.com --cmd "request nms all"

支持的选项: --target / -t --cmd / -c --check --proxy -v
image

漏洞利用

如需私有访问权限,请联系我们:[email protected]

能力

  • 构造编码绕过请求
  • 无需凭据即可建立管理员级 API 上下文
  • 在提权会话下执行所提供的管理命令

实用价值 可用于对漏洞进行受控验证、检测工程,以及确认所应用的补丁是否确实阻止了该编码路径。


致谢

报告与 PoC:ShadowForge Cyber

下载工具
