Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
ptxNinja — 用于逆向工程 PTX 的 Binary Ninja 插件——PTX 是基于 CUDA 的 GPU 的虚拟指令集架构。 | Kitploit
工具/GitHubGitHub/seekbytes/ptxninja
静态分析代码分析逆向工程实用工具与框架硬件与物联网安全二进制分析
GitHubseekbytes/ptxninja

ptxNinja

用于逆向工程 PTX 的 Binary Ninja 插件——PTX 是基于 CUDA 的 GPU 的虚拟指令集架构。

查看仓库
624126个月前Kitploit 审核通过

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

ptxNinja

作者:Nicolò Altamura

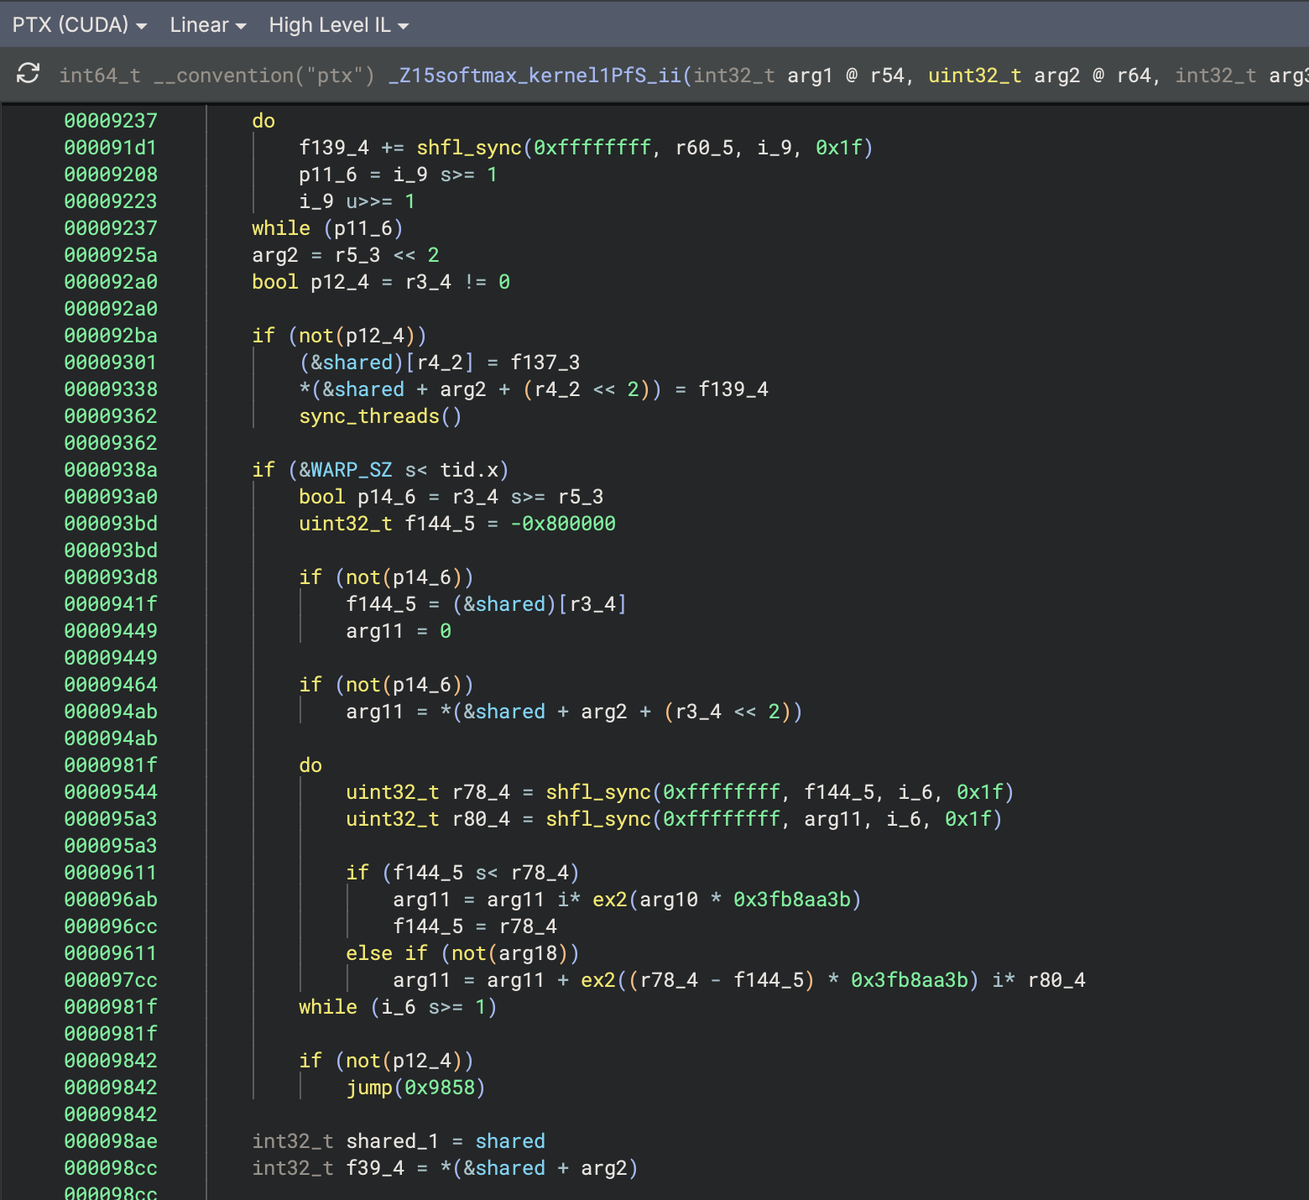
通过 Binary Ninja 探索 PTX 代码

描述

ptxNinja 是一个面向 Binary Ninja 的架构插件,针对 PTX——基于 CUDA 的 GPU 虚拟架构语言。它允许你:
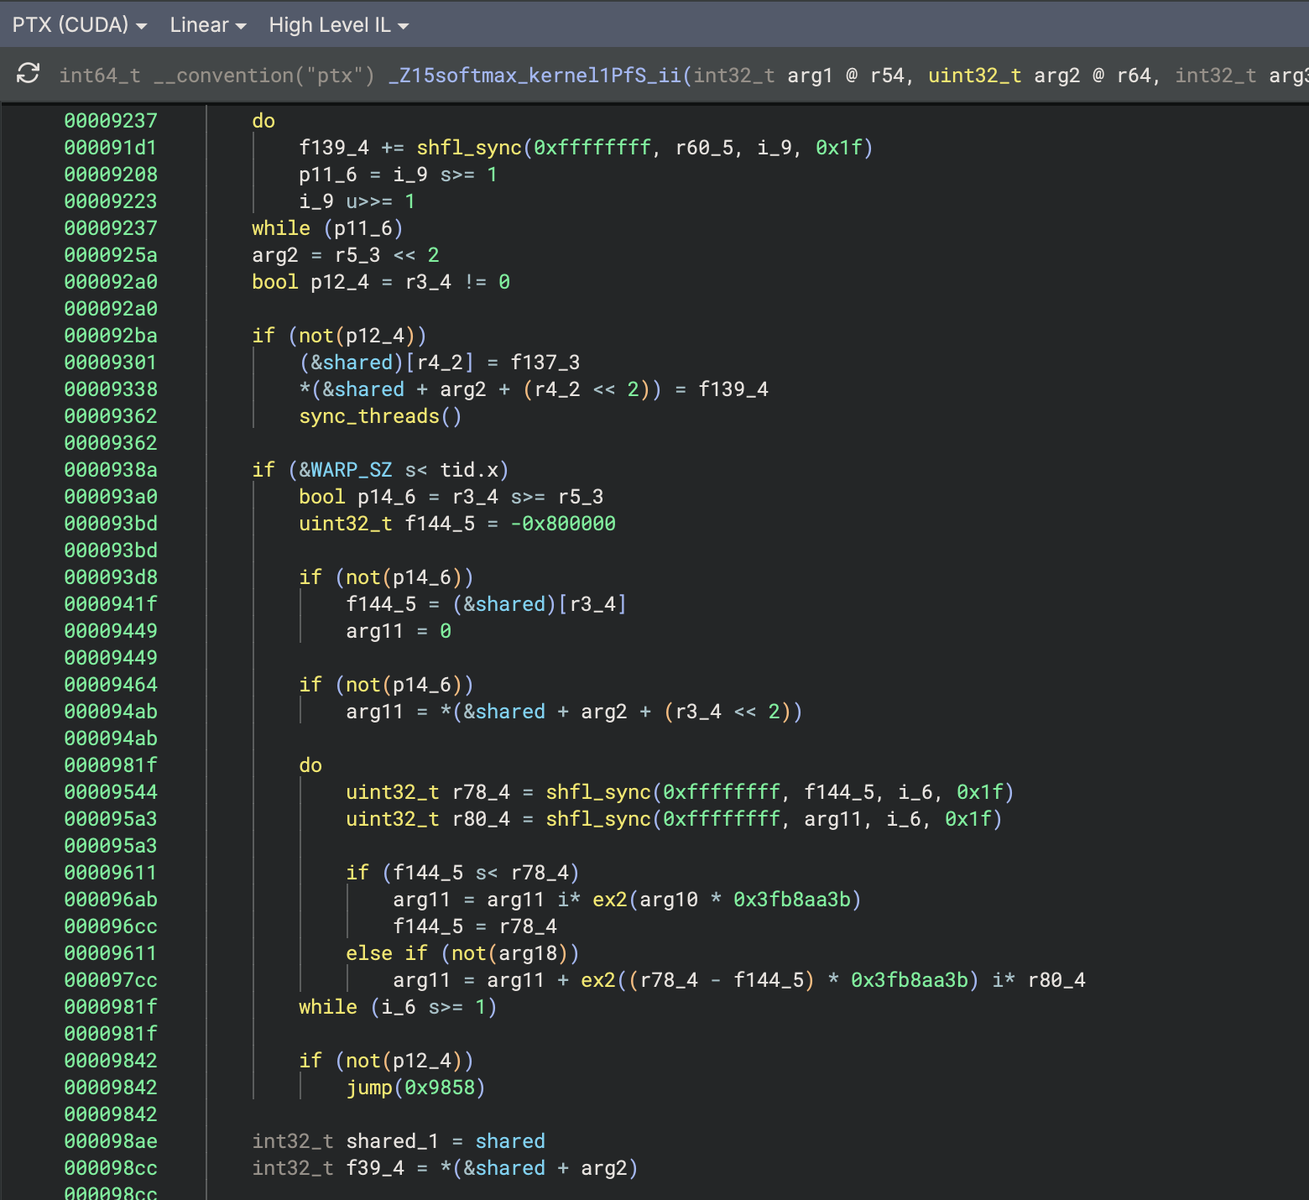
  • 探索 PTX 二进制文件,并集成已有的分析工具
  • 在 GPU 内核和函数之间导航
  • 借助 Binary Ninja 将 PTX 集成到你现有的自动化工具中

注意力机制逆向工程(PTX)

安装

该插件可以通过 Binary Ninja 的插件管理器安装。

如需手动安装,请在 Binary Ninja 的插件目录中执行以下步骤:

root@kitploit:~
git clone https://github.com/seekbytes/ptxninja.git
cd ptxninja

# 可选:使用虚拟环境
python -m venv ptxninja-env
source ptxninja-env/bin/activate

# 安装依赖
pip install ptx-parser

如果你使用虚拟环境,需要在 Binary Ninja 设置中手动设置 site-packages 路径。

示例

如果你不确定从哪里开始,或者从未见过 PTX 文件,可以查看 examples/ 目录下的一些示例内核。其中包括:

  • attention.ptx — 注意力机制内核
  • elu.ptx — ELU(指数线性单元)激活函数
  • gele.ptx — GELU(高斯误差线性单元)激活函数
  • gemm.ptx — 通用矩阵乘法
  • histogram.ptx — 直方图计算内核
  • layernorm.ptx — 层归一化内核
  • matrix.ptx — 矩阵运算
  • multi_tensor.ptx — 多张量运算
  • reduce_sum.ptx — 并行归约求和内核
  • relu.ptx — ReLU 激活函数
  • softmax.ptx — Softmax 激活函数

局限性

PTX 基于文本格式语言,nvdisasm/cuobjdump 的输出已经包含了大量插入到二进制文件中的信息。处理文本需要构建精确的语法来测试解析器,然而存在一些限制:

  • 标签偶尔会与其目标指令不匹配,这可能导致 Binary Ninja 中的控制流可视化不正确
  • 不支持在函数作用域之外声明的全局语句
  • 在函数之外分配的内存空间未被映射
  • 并非所有原子操作(atom)都得到完全支持
  • 符号名称未被还原——尚未应用 cuobjdump/cufilt 的美化处理

联系方式

如需了解更多信息,请联系 Nicolò Altamura(@nicolodev)。

下载工具