Sudomy 是一个子域名枚举工具,用于收集子域名并对域进行高级自动化侦查(框架)。该工具也可用于 OSINT(开源情报)活动。
主动方法
被动方法
通过评估和选择优质第三方站点/资源,枚举过程可以得到优化。用更少的时间获得更多结果。Sudomy 可以从以下精心挑选的 22 个第三方站点收集数据:
  https://censys.io
  https://developer.shodan.io
  https://dns.bufferover.run
  https://index.commoncrawl.org
  https://riddler.io
  https://api.certspotter.com
  https://api.hackertarget.com
  https://api.threatminer.org
  https://community.riskiq.com
  https://crt.sh
  https://dnsdumpster.com
  https://docs.binaryedge.io
  https://securitytrails.com
  https://graph.facebook.com
  https://otx.alienvault.com
  https://rapiddns.io
  https://spyse.com
  https://urlscan.io
  https://www.dnsdb.info
  https://www.virustotal.com
  https://threatcrowd.org
  https://web.archive.org
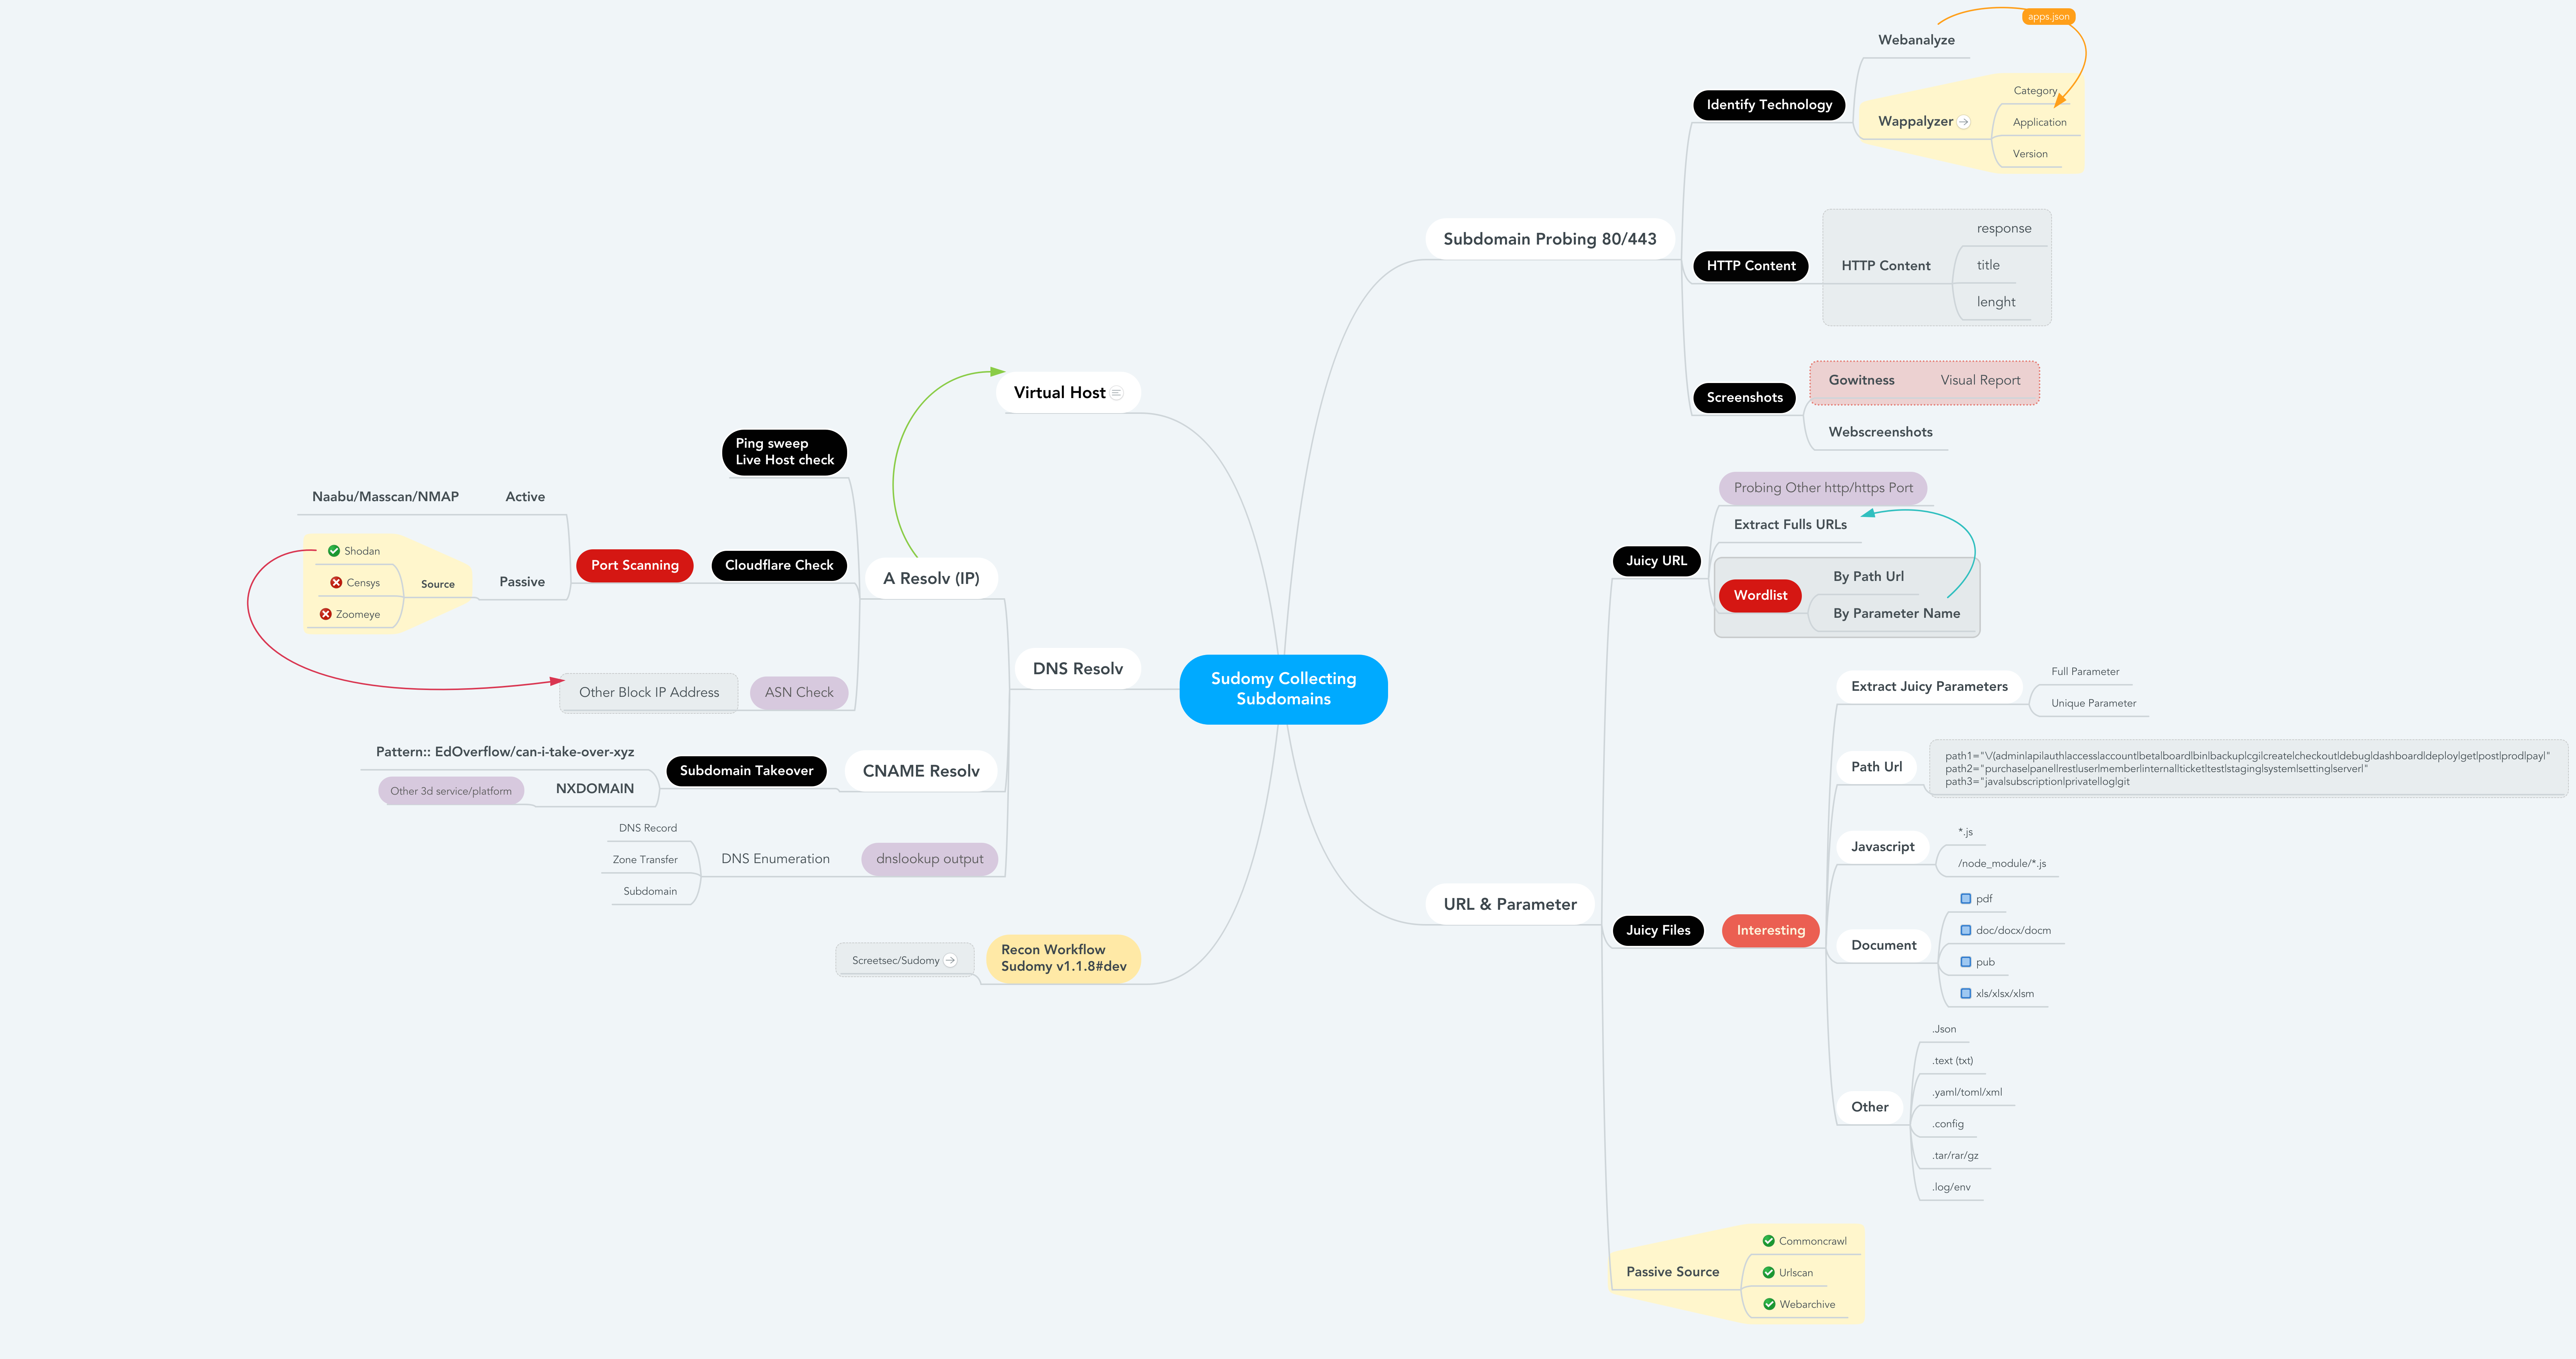
当您使用最佳参数收集子域名并通过自动侦查进行分析时,sudomy 的工作原理或侦查流程如下。
root@maland: ./sudomy -d bugcrowd.com -dP -eP -rS -cF -pS -tO -gW --httpx --dnsprobe -aI webanalyze -sS
这是 Sudomy v1.1.8#dev 的侦查工作流。
文件侦查与有吸引力的数据详细信息
------------------------------------------------------------------------------------------------------

- subdomain.txt             -- 子域名列表                     < $DOMAIN (目标)
- httprobe_subdomain.txt    -- 验证子域名                    < subdomain.txt
- webanalyzes.txt           -- 识别技术扫描                  < httprobe_subdomain.txt
- httpx_status_title.txt    -- 标题+状态码+长度              < httprobe_subdomain.txt
- dnsprobe_subdomain.txt    -- 子域名解析                    < subdomain.txt
- Subdomain_Resolver.txt    -- 子域名解析 (备用)             < subdomain.txt
- cf-ipresolv.txt           -- Cloudflare 扫描               < ip_resolver.txt
- Live_hosts_pingsweep.txt  -- 活跃主机检测                  < ip_resolver.txt
- ip_resolver.txt           -- IP 解析列表                   < Subdomain_Resolver::dnsprobe
- ip_dbasn.txt              -- ASN 编号检查                  < ip_resolver.txt
- vHost_subdomain.txt       -- 虚拟主机 (按 IP 分组)        < Subdomain_Resolver.txt
- nmap_top_ports.txt        -- 活跃端口扫描                  < cf-ipresolv.txt
- ip_dbport.txt             -- 被动端口扫描                  < cf-ipresolv.txt

------------------------------------------------------------------------------------------------------
- Passive_Collect_URL_Full.txt 		-- 所有完整 URL 爬取 (WebArchive, CommonCrawl, UrlScanIO)
------------------------------------------------------------------------------------------------------

- ./screenshots/report-0.html   	-- 截图报告                 	< httprobe_subdomain.txt
- ./screenshots/gowitness/gowitness.sqlite3   		-- 截图数据库                	< httprobe_subdomain.txt

------------------------------------------------------------------------------------------------------

- ./interest/interesturi-allpath.out	-- 感兴趣路径 (/api,/git,等)   < Passive_Collect_URL_Full.txt
- ./interest/interesturi-doc.out	-- 感兴趣文档 (doc,pdf,xls)   < Passive_Collect_URL_Full.txt
- ./interest/interesturi-otherfile.out	-- 其他文件 (.json,.env,等)   < Passive_Collect_URL_Full.txt
- ./interest/interesturi-js.out		-- 所有 JavaScript 文件 (*.js)  	< Passive_Collect_URL_Full.txt
- ./interest/interesturi-nodemodule.out	-- 来自 /node_modules/ 的文件    < Passive_Collect_URL_Full.txt
- ./interest/interesturi-param-full.out	-- 完整参数列表                    < Passive_Collect_URL_Full.txt
- ./interest/interesturi-paramsuniq.out -- 唯一参数列表                    < Passive_Collect_URL_Full.txt

-  注意:您可以使用 urlprobe 或 httpx 验证有吸引力的/感兴趣的 URL/参数,以避免误报。
------------------------------------------------------------------------------------------------------

- ./takeover/CNAME-resolv.txt		-- CNAME 解析器                 < subdomain.txt
- ./takeover/TakeOver-Lookup.txt	-- DNSLookup                     < CNAME-resolv.txt
- ./takeover/TakeOver-nxdomain.txt	-- 其他第三方服务平台            < TakeOver-Lookup.txt
- ./takeover/TakeOver.txt		-- 检查漏洞                      < CNAME-resolv.txt

------------------------------------------------------------------------------------------------------

- ./wordlist/wordlist-parameter.lst     -- 生成参数字典                  < Passive_Collect_URL_Full.txt
- ./wordlist/wordlist-pathurl.lst       -- 生成路径字典                  < Passive_Collect_URL_Full.txt

-  注意:此字典基于域和子域名信息(路径、文件、查询字符串和参数)。
------------------------------------------------------------------------------------------------------
Sudomy 在使用资源(第三方站点)时最大限度地减少了资源消耗。通过评估和选择良好的第三方站点/资源,枚举过程可以得到优化。本次比较中使用的域是 tiket.com。
以下是对 Sublist3r v1.1.0、Subfinder v2.4.5 和 Sudomy v1.2.0 进行被动枚举 DNS 测试的结果。
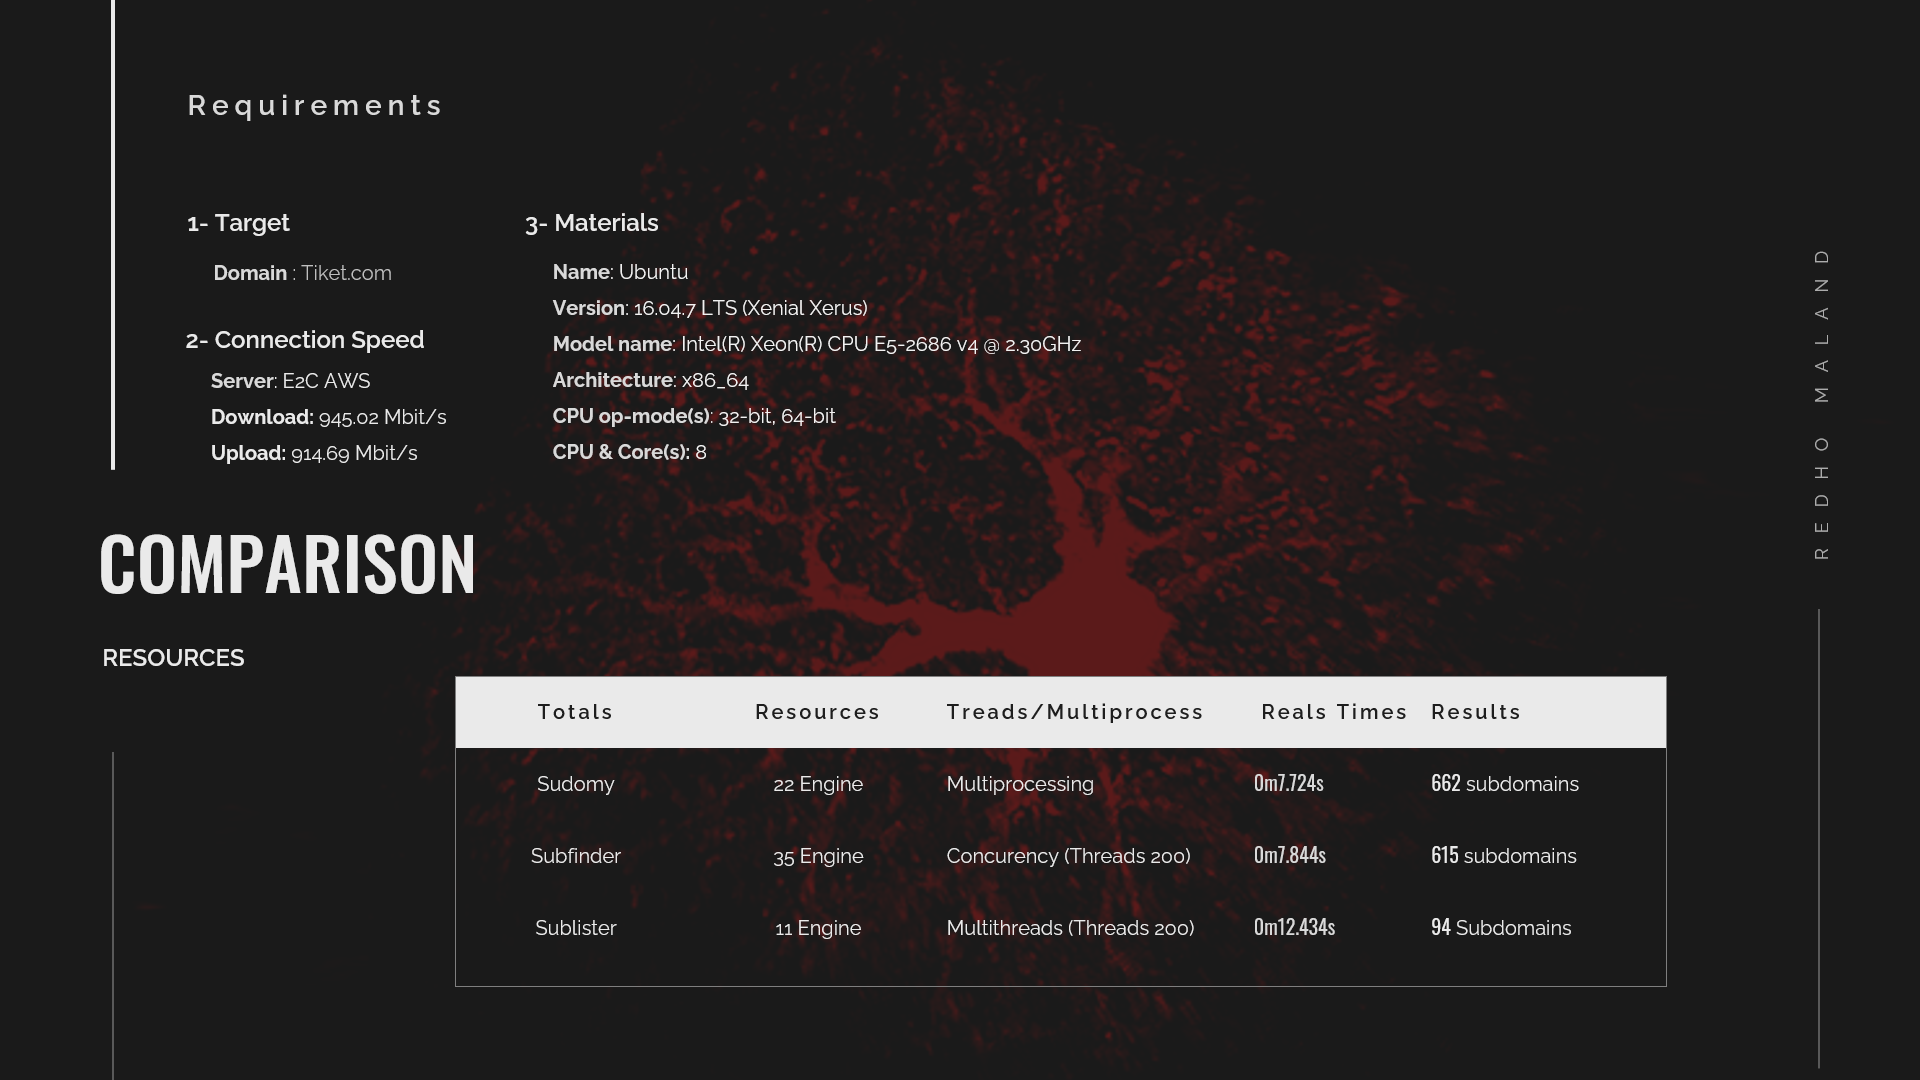
在此,subfinder 在收集子域名方面仍然非常快速,它利用了相当多的资源。特别是在资源已被优化的情况下(?)。
编译结果和视频可以在此查看:
当我有空的时候,也许将来 sudomy 会使用 golang。如果您想贡献,欢迎提交 pull request。
Sudomy 目前已扩展了以下工具。安装和使用应用程序的说明如下。