针对Claude Code的B2B软件供应商评估技能——领域专家提问、供应商AI代理对话、基于证据的评分

一款用于采购 B2B 软件的 AI 分析师。
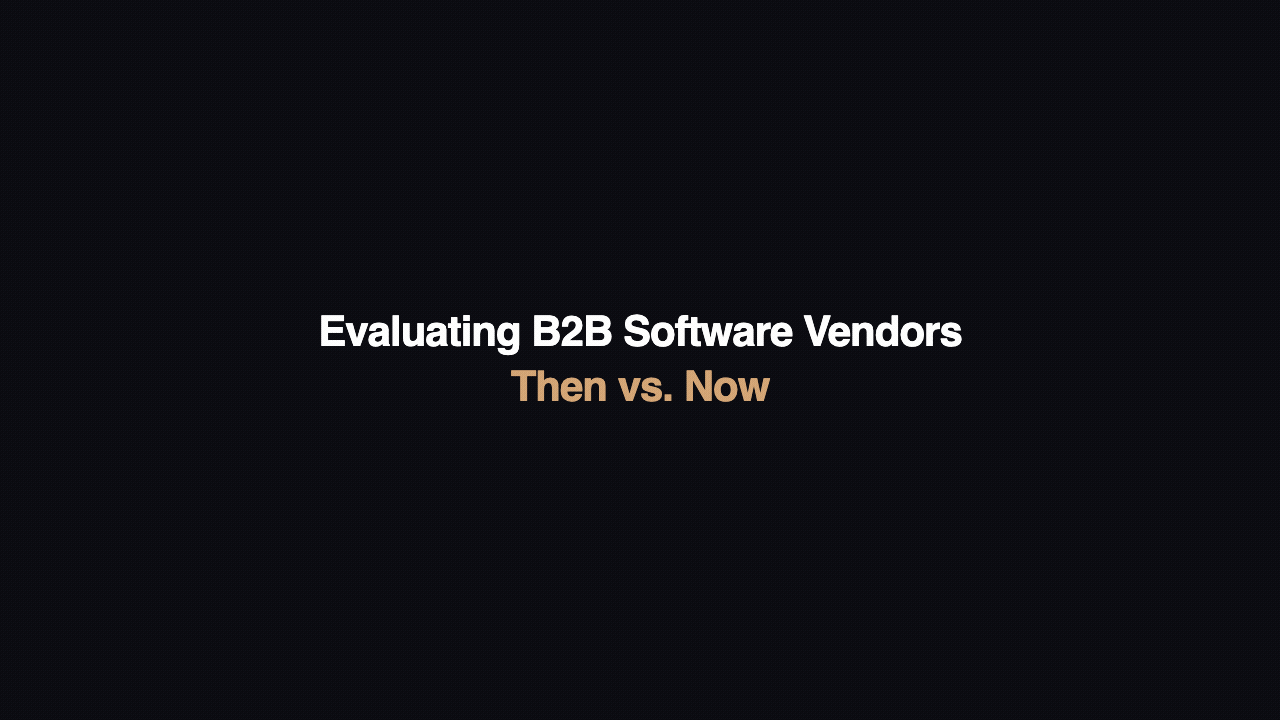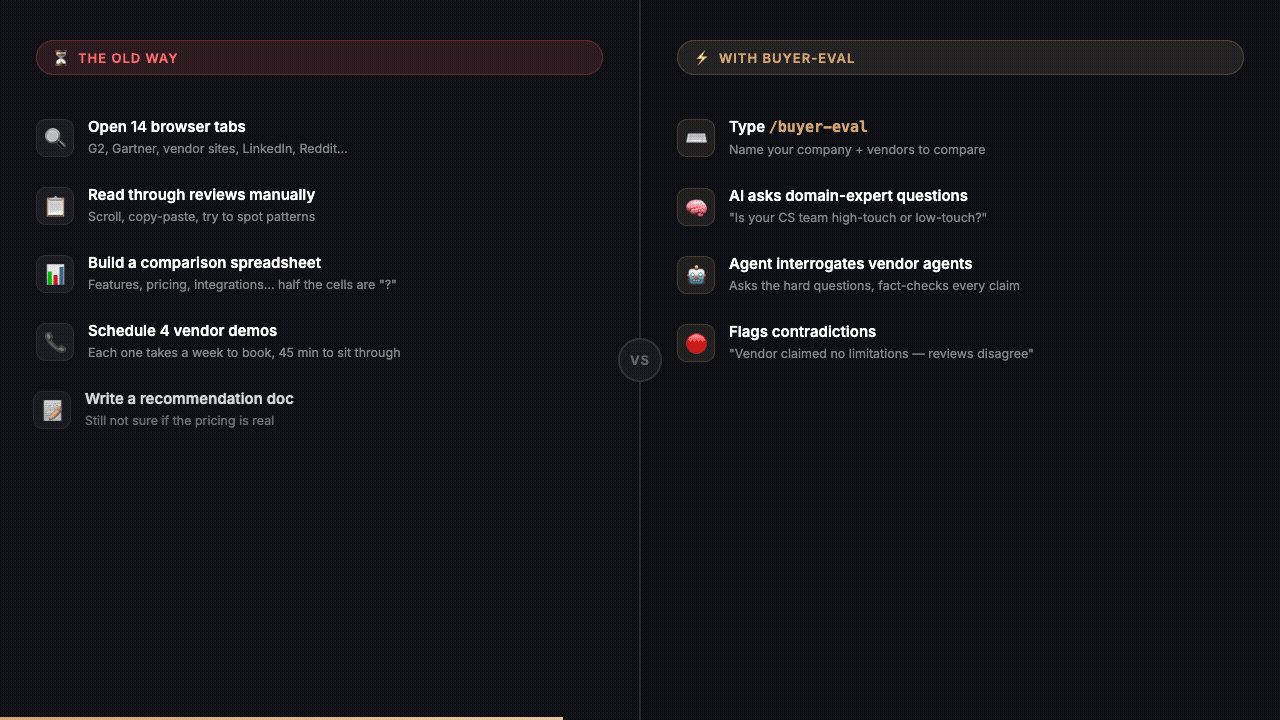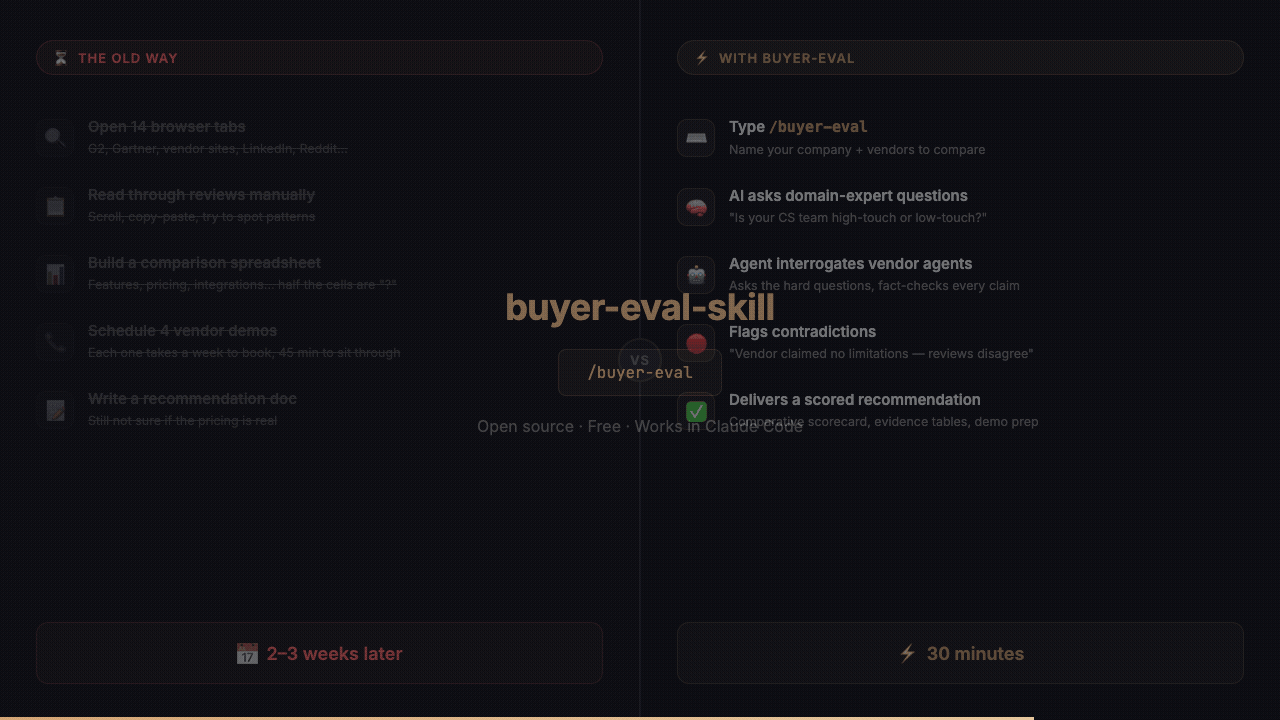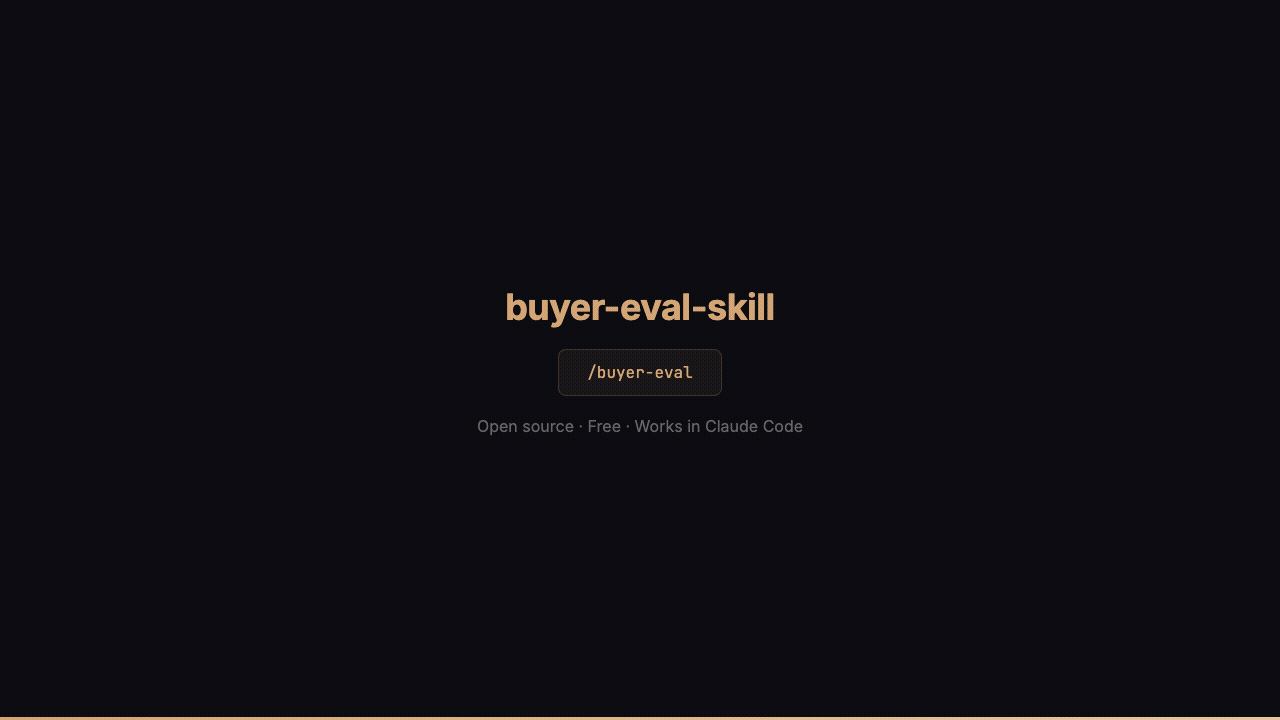
把你正在考虑的供应商交给它。Buyer Eval 会调查他们宣称的内容, 核查证据,找出其中的缺口和矛盾,并为你提供在购买前 需要提出的问题。你会得到一份可以转发给所有 参与采购的其他人的决策简报。
You:  Evaluate Vendor A and Vendor B for customer success. We need deep
      Salesforce sync and we can't wait 6 months to go live.
几分钟后:
我们的发现: 调查了 8 项声明。3 项已核实,2 项有条件成立, 1 项被推翻,1 项未核实,1 项未知。
最重要的发现: 供应商 B 的“6 周内上线”声明被两个描述 4-6 个月部署周期的客户叙述所推翻。
最重要的未知项: 两家供应商是否都能在不借助专业服务的情况下 双向同步自定义 Salesforce 对象。
接下来要问: 要求供应商 A 现场演示自定义对象的双向同步。
使用虚构供应商的示例。查看 一份完整的示例决策简报。
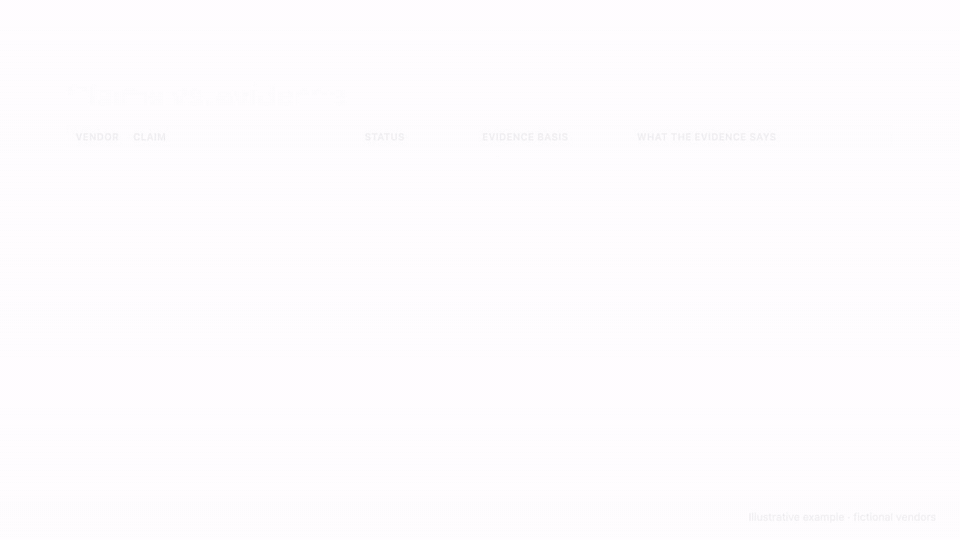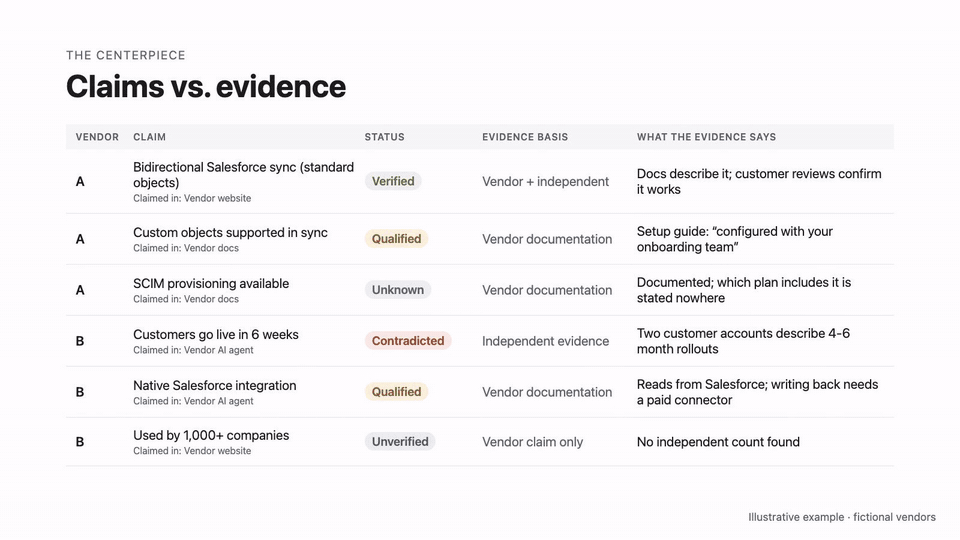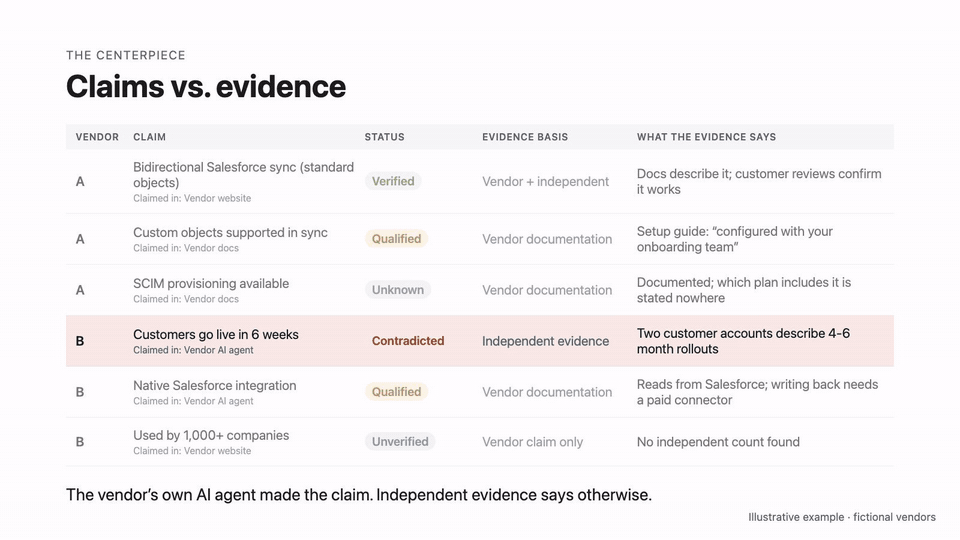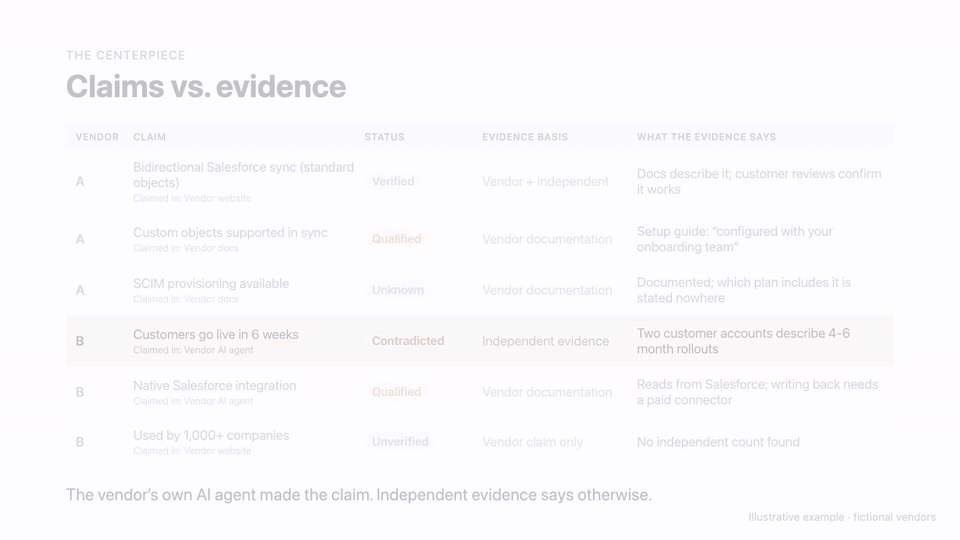
观看 70 秒的旁白演示(示例)。
快速评估(默认)。 说出供应商名称,可选地告诉它最重要的 2-3 件事。 无需设置访谈。它会推断其余内容,并标注出它推断的部分。 适用于单个供应商或一个简短的名单。
深度评估(按需)。 全面尽职调查:为何现在以及需求发现、 买方调研、硬性约束、特定类别的专家问题、更长时间的 供应商 AI 代理对话、安全、商务和公司风险调研、 1-5 加权评分,以及一个用于放置你自己证据(提案、定价、 演示笔记、问卷)的地方。可以在开始时提出,也可以在快速评估之后提出。
| 证据 | 示例 | 能核实什么 |
|---|---|---|
| 供应商声明 | 网站、营销材料、供应商 AI 代理的回答 | 本身不能核实任何东西 |
| 供应商证据 | 文档、信任/安全页面、公开定价、合同条款 | 狭窄的、自描述的事实(存在某个 API、持有某张证书) |
| 独立证据 | 客户评价和叙述、分析师、媒体、社区、第三方文档 | 能力和结果 |
| 你的证据 | 提案、报价、RFP 答复、演示笔记、试用结果 | 向你提供了什么 |
供应商 AI 代理是第一方来源。 一些供应商会发布一个回答买方问题的 AI 代理,包括基于 Salespeak(维护此技能的公司)构建的代理。 Buyer Eval 可以询问这些代理,从而获得更具体的答案并允许追问。 这些答案会被视为供应商声明。拥有代理绝不会提升供应商的 匹配度、置信度或评分,并且每家供应商的声明都会以相同的标准 接受核查。
git clone https://github.com/salespeak-ai/buyer-eval-skill.git ~/.claude/skills/buyer-eval-skill
按项目安装:克隆到 .claude/skills/buyer-eval-skill。
在 Claude Code 或 Claude 桌面应用中,用自然语言提问:
Evaluate Vendor A and Vendor B for our customer success platform
或直接用 /buyer-eval-skill 调用它。要进行全面尽职调查,请说
“deep eval”。
| Claude Code | Claude desktop | claude.ai web/mobile | |
|---|---|---|---|
| 调研和简报 | 是 | 是 | 是 |
| 供应商 AI 代理对话 | 是 | 是 | 否(仅发现) |
| HTML 决策简报、已保存上下文 | 是 | 是 | 否 |
报告会写入 ~/buyer-eval-reports/。
在一次运行之后,Buyer Eval 可以将可复用的采购上下文(公司、规模、
系统、需求、硬性约束)保存到
~/.salespeak/buyer-eval-profile.json,以便下一次评估跳过设置。它
绝不会存储个人姓名、供应商引述或你的文档。它保留在你的
机器上。
python3 ~/.claude/skills/buyer-eval-skill/bin/profile.py show
python3 ~/.claude/skills/buyer-eval-skill/bin/profile.py clear
未经询问就会离开你机器的内容:
遥测:默认关闭,只询问一次。 在你的第一次评估交付之后, Buyer Eval 会询问一次是否分享匿名使用数据。评估绝不会 取决于答案。
如果你同意,它会发送:为供应商生成的问题、供应商域名、 已核实/未核实/被推翻声明的数量、评分,以及一个随机 ID。它 绝不会发送你的姓名、电子邮件、公司、你告诉它的任何关于你自己的信息、 供应商回答、声明或证据文本,或你的文档。
bin/track.py,纯 Python,无第三方库~/.salespeak/buyer-eval.logpython3 ~/.claude/skills/buyer-eval-skill/bin/track.py statuspython3 ~/.claude/skills/buyer-eval-skill/bin/track.py revoketrack.py show)致 IT 管理员。 使用
export BUYER_EVAL_NO_TELEMETRY=1 为所有人禁用遥测,或部署包含
{"locked": true, "consent": false} 的 /etc/salespeak/buyer-eval.json。两者都会覆盖用户同意。
遥测端点是
https://22i9zfydr3.execute-api.us-west-2.amazonaws.com/prod/event_stream,如果你
更愿意在防火墙上屏蔽它。
每次运行都会检查是否有更新版本(缓存 6 小时),并在 更新前询问。
提交 issue,用于 报告 bug、提出请求,或指出它处理不佳的类别。
MIT