面向 AI 代理的受控执行单元。
面向 AI 智能体的开源治理框架。


为任意 AI 智能体加上可强制执行的策略、人工审批、隔离执行、预算和签名证据。Runeward 可与现有的智能体或多智能体框架配合使用,而无需引入新的模型或编排栈。
前置条件:运行中的 Docker/Podman 引擎以及 runeward 二进制文件。
runeward quickstart
该命令会创建 .runeward/quickstart.toml,检查策略、运行时、镜像和状态路径,运行一条被允许的命令,证明破坏性命令在执行前被拒绝,并验证签名审计追踪。除非传入 --force,否则它绝不会覆盖已有的策略。
doctor 和仪表盘的就绪检查也会解析所需的密钥来源。引用了未设置的 env:// 值的 Charter 不会被标记为可启动。
runeward doctor quickstart                     # 安全地解释设置问题
runeward --config-dir .runeward serve          # 仪表盘 + 受治理的 REST API
runeward evidence export quickstart -o run.json
runeward evidence verify run.json              # 独立的策略/审计验证
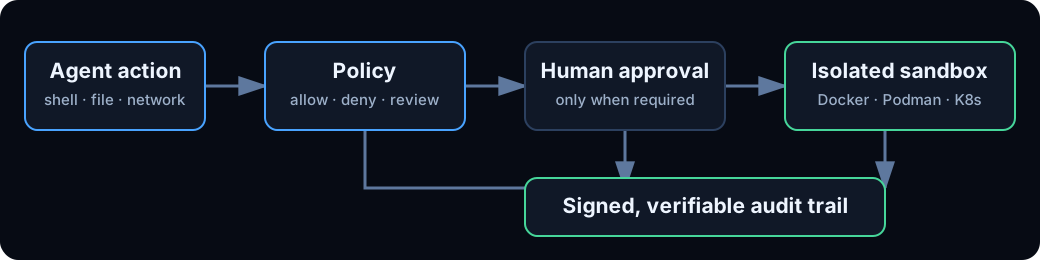
每个受治理的操作都遵循同一条路径:
agent request → policy → human approval when required → limits → sandbox → signed audit event
文档和 UI 优先使用通俗术语。现有的 API 路径和文件字段保留原有的主题化名称以保持兼容。
参见完整的命名与写作规范。
选择与你的 Runeward 使用方式相匹配的软件包:
对于常规的本地使用,请通过 Homebrew 安装 CLI。若要进行智能体集成,还需安装对应语言的 SDK。pip 和 npm 包连接到正在运行的 Runeward API;它们不能替代 CLI/运行时。
本地沙箱需要运行中的 Docker、OrbStack 或 Podman 引擎。
brew install Runewardd/tap/runeward
runeward version
runeward quickstart
需要 Python 3.9 或更高版本。基础客户端没有第三方运行时依赖。
python -m pip install runeward
python -c "import runeward; print(runeward.__version__)"
需要 Node.js 18 或更高版本。
npm install @runeward/sdk
npm ls @runeward/sdk
有关 LangChain、CrewAI、LlamaIndex、OpenAI Agents、Strands、Vercel AI SDK 和 LangChain.js 的安装选项,请参见适配器。
签名的 macOS/Linux 安装程序需要
cosign,以便在验证校验和清单时能够安全失败。Windows 二进制文件可从
Releases 获取。
curl -fsSL https://raw.githubusercontent.com/Runewardd/runeward/main/install.sh | sh
要构建当前的 main 分支,请使用 Go 1.26.6:
git clone https://github.com/Runewardd/runeward
cd runeward
go build -o bin/runeward ./cmd/runeward
./bin/runeward version
向支持 MCP 的 IDE 或智能体暴露受治理的工具:
{
  "mcpServers": {
    "runeward": {
      "command": "runeward",
      "args": ["mcp", "--config-dir", ".runeward"]
    }
  }
}
或者将智能体 CLI 放入沙箱,并运行一个或多个受治理的工作进程:
runeward cohort --agent claude --model sonnet build "Build a tested API"
内置了适用于 LangChain、CrewAI、LlamaIndex、OpenAI Agents、Strands、Vercel AI SDK 和 LangChain.js 的适配器。参见适配器和智能体组。
仪表盘还为每个 Citadel 提供了一个只读的 Live chat TTY。智能体框架通过 runeward_publish_conversation(或对应的 REST、Python 和 TypeScript 等价接口)发布 user、assistant、tool 和 system 轮次,获得授权的团队成员即可跟进经过脱敏的对话,而无需终端输入权限。Runeward 无法推断智能体客户端未发布的私有 UI 聊天文本;请将发布调用接入框架的轮次回调。发布者必须连接到与仪表盘相同的 runeward serve 控制平面(通过 /mcp、REST 或某个 SDK)。
Runeward 是智能体周围的可执行边界,而不是决定智能体如何推理的组件。将父智能体和每个被委派的子智能体的工具调用都路由经过 Runeward,从而为它们提供明确的策略、审批、隔离、预算和证据边界。
现有概念保持其含义:Cohort 是共享任务板的同级工作进程组;它不会被重命名为“子智能体”。编排器仍然决定何时委派,而 Runeward 记录父/运行/提供方谱系,并防止子 Citadel 扩大其父级的租户或 Charter。每个参与的智能体都可以拥有自己的 Citadel 和 Chronicle。 参见智能体框架化。
策略支持内置 glob 规则、CEL、OPA/Rego 和签名的 OCI 包。在 CI 中测试它们,从经过审查的脚手架开始,或从经过验证的生产证据中推导出精确的提案:
runeward policy scaffold package-approval
runeward policy test quickstart --case 'tool=shell,action=rm -rf /,expect=deny'
runeward policy learn run.json > proposed-policy.toml
policy learn 绝不会自动编辑策略。它会先验证证据,跳过已脱敏的操作,生成精确匹配,并要求人工审查并放宽它们。
--allow-insecure-http 明确确认由受信任的反向代理终止 TLS。RUNEWARD_ENABLE_EXPERIMENTAL_BROWSER=1 启用它。
支持浏览器的 Charter 声明 capabilities = ["browser"];随后仪表盘会暴露受治理的渲染文本和截图操作及其策略/出站流量结果。RUNEWARD_ENABLE_EXPERIMENTAL_IDE=1、Charter [ide]、Dockerfile.ide 目标
ide / ide-agents,示例 ide-demo / ide-claude / ide-codex / ide-cursor。
限制:不支持逐按键策略;单元内没有 Cursor/Claude Desktop/Codex GUI;code-server 上没有一等公民的 GitHub Copilot。参见和
。欢迎贡献;参见 CONTRIBUTING.md。基于 Apache 2.0 许可。
| 关注点 | 仅使用容器 | Runeward |
|---|
| 工具调用 | 执行进程请求的任何操作 | 先检查每个 shell、代码、文件、网络和浏览器操作 |
| 风险操作 | 因应用而异 | allow、deny 或 require-approval,并附带可归因的决策 |
| 网络 | 除非单独配置,否则通常开放 | 默认拒绝的主机名策略;在 Kubernetes 上实施严格的 L3 管控 |
| 限制 | CPU/内存 | 墙钟时间、执行次数、出站流量、token、成本和重试循环预算 |
| 审计 | 运行时日志 | 仅追加、哈希链式、Ed25519 签名的事件 |
| 交接 | 临时日志和文件夹 | 工作区 tar、恢复快照和可移植的签名证据 JSON |
| 智能体身份 | 一个不透明的进程 | 租户、执行者、父运行、提供方、模型和持久运行谱系 |
| 接口 | 因运行时而异 | CLI、REST、MCP、Web 仪表盘、Kubernetes CRD 和本地 SDK 适配器 |
| 通俗术语 | Runeward 名称 | 现有接口 |
|---|
| 沙箱 | Citadel | /v1/citadels、Kubernetes Citadel |
| 策略文件/配置 | Charter | /v1/charters、*.toml 配置 |
| 审批 | Conclave | /v1/conclave |
| 签名审计追踪 | Chronicle | /v1/chronicle、[chronicle] |
| 网络控制 | Perimeter | /perimeter、[network] |
| 预算与限制 | Rationing | [rationing] |
| 智能体组/集群 | Cohort | /v1/cohorts、[cohort] |
| 安装方式 | 安装内容 | 命令 |
|---|
| Homebrew | 适用于 macOS 或 Linux 的 Runeward CLI | brew install Runewardd/tap/runeward |
| PyPI | Python 客户端和智能体框架适配器 | python -m pip install runeward |
| npm | TypeScript 客户端和智能体框架工具 | npm install @runeward/sdk |



