已发现一个公共端点,允许使用可预测的标识符(证书代码)进行证书查询,且无需任何身份验证或授权机制。
通过枚举该标识符,攻击者可以访问第三方个人数据,包括全名、CPF(巴西个人纳税人登记号)、RG(巴西身份证号)、出生日期和出生地。
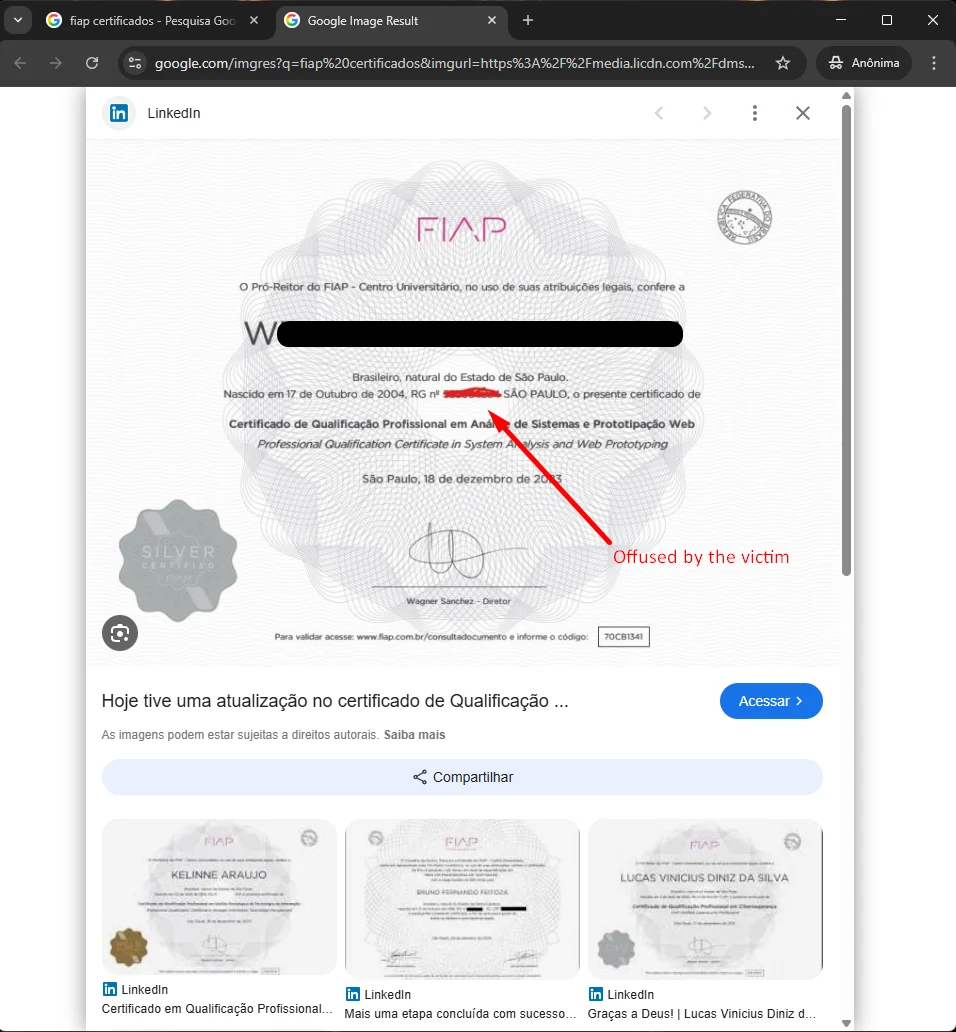
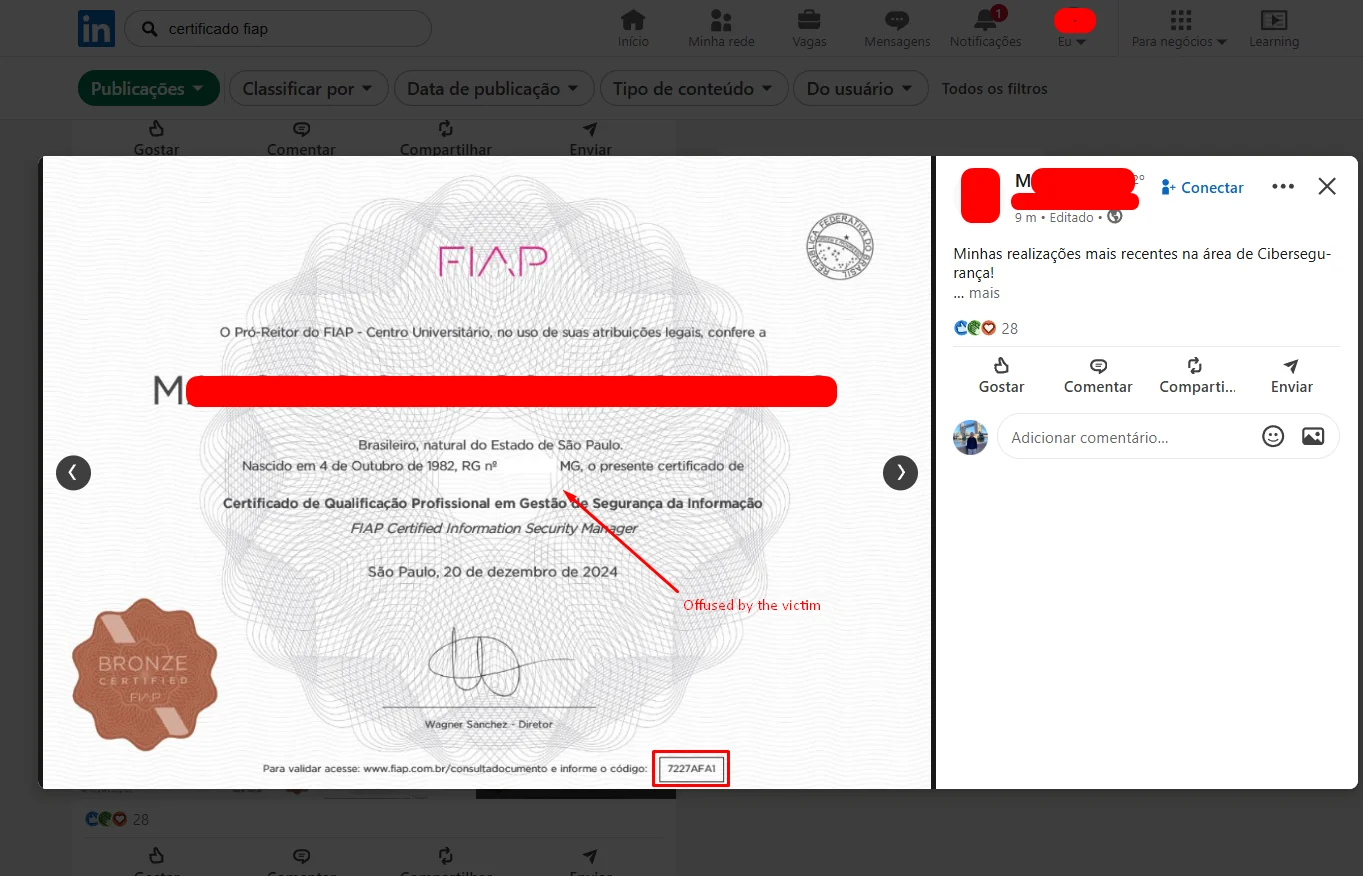
同时还观察到,即使证书持有人选择在专业网络或其他平台上公开分享其带有部分脱敏个人数据的文凭,证书标识符通常仍然可见。通过该标识符,可以直接查询端点并获取完整数据,完全绕过界面中实施的脱敏机制。
https://www.fiap.com.br/consultadocumento
8 字符标识符
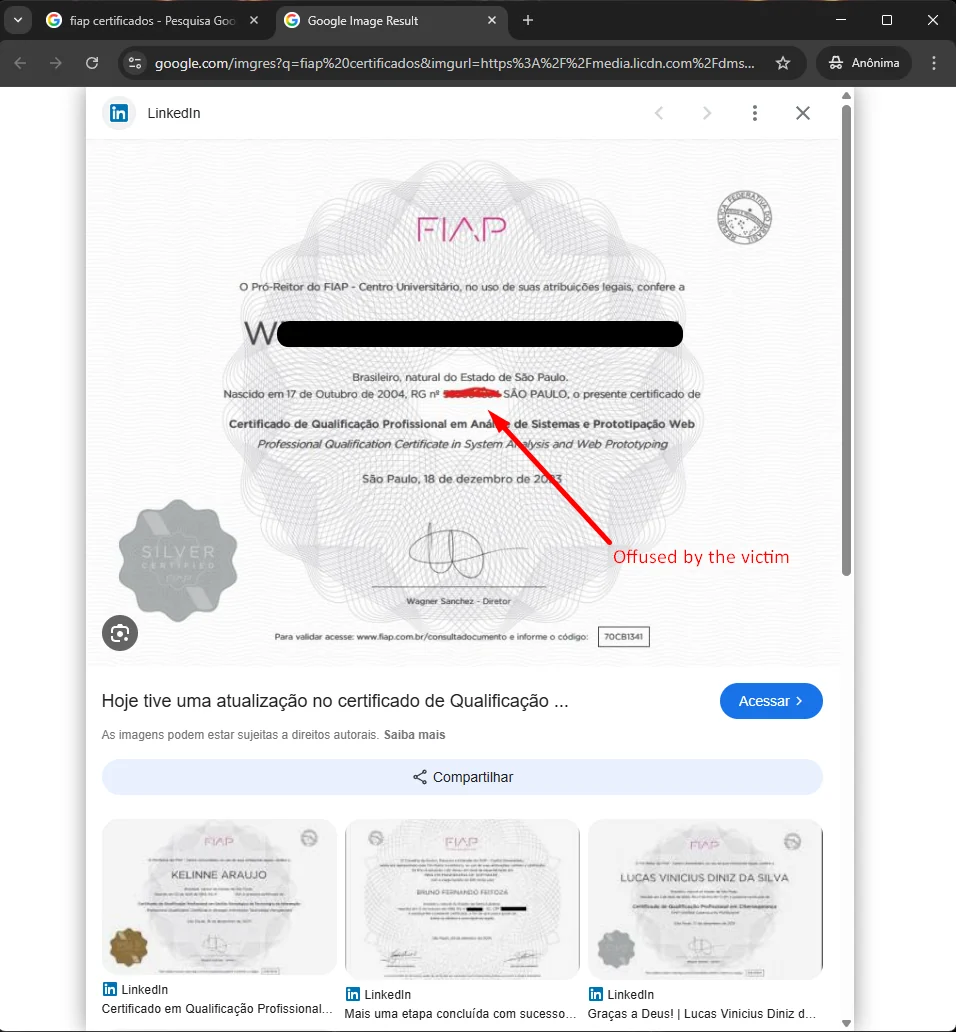
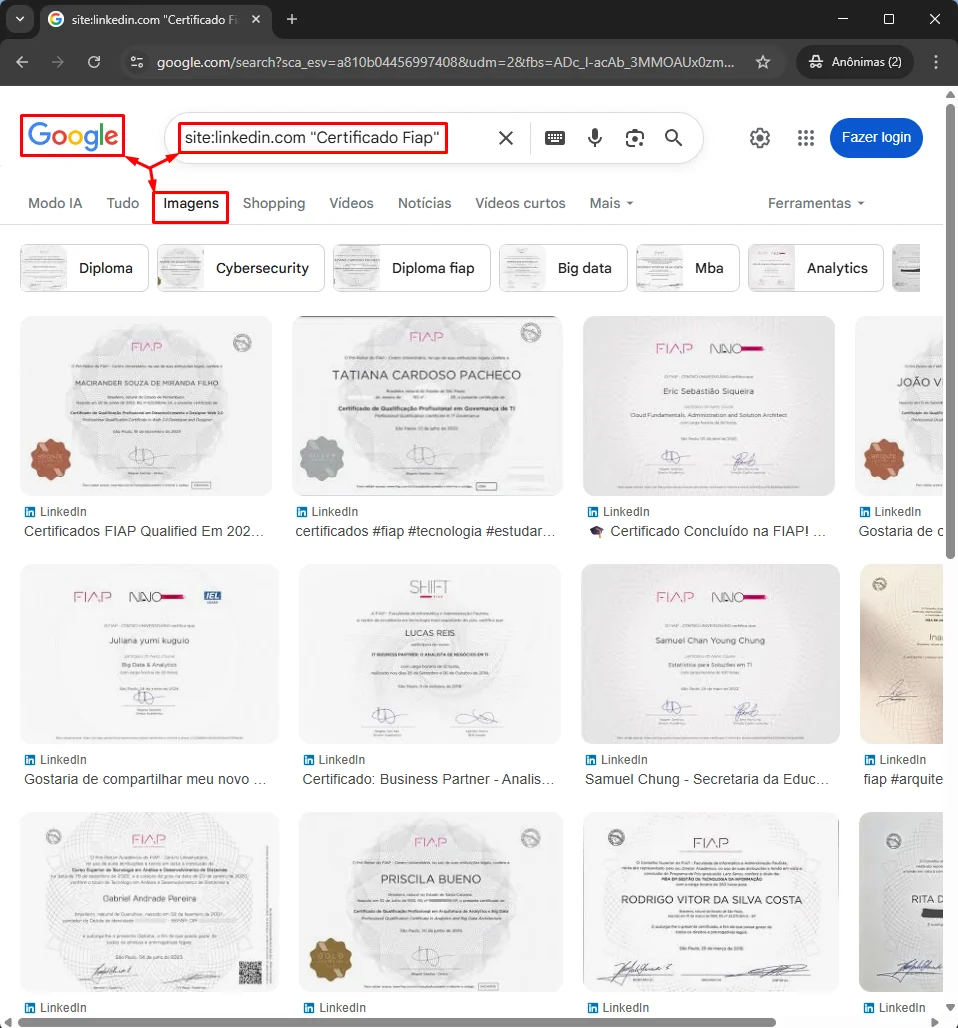
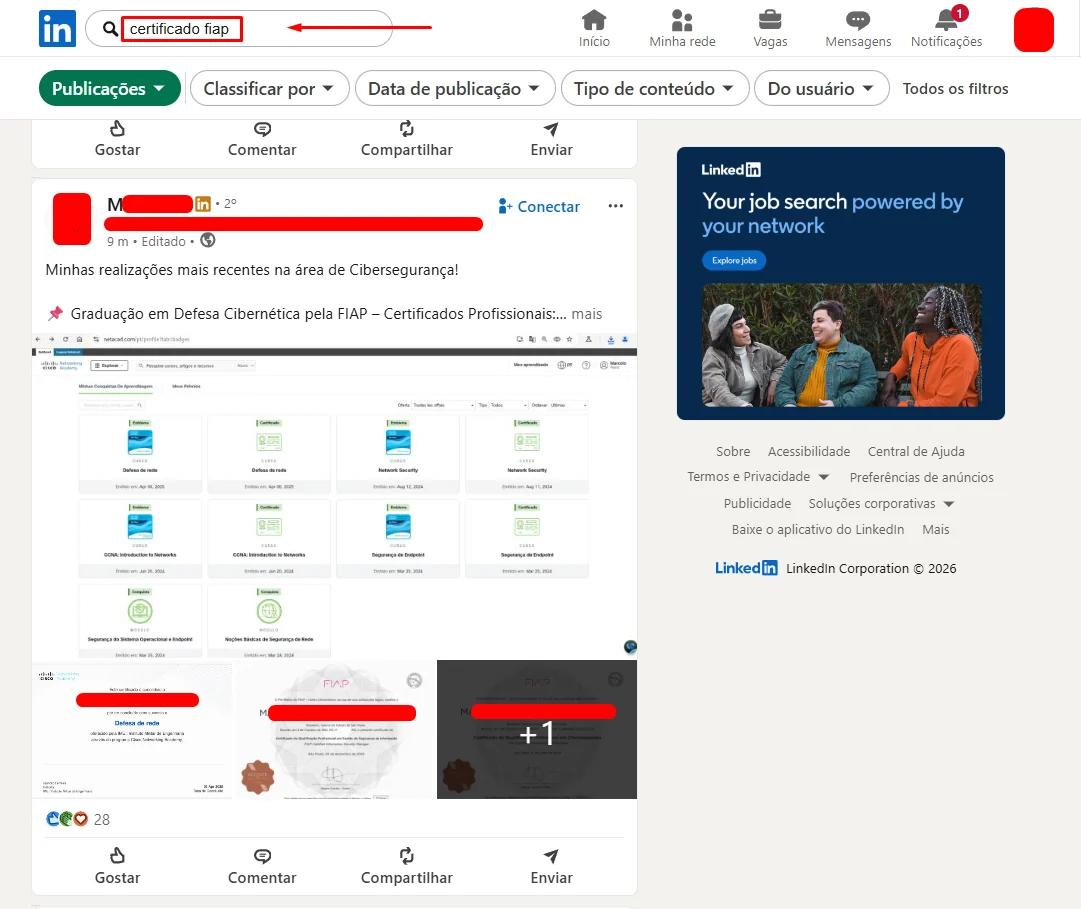
出于概念验证(PoC)目的,使用 Google dorks 技术进行了搜索,以定位公开可用的证书图片。此外,还在 LinkedIn 个人资料中识别出证书持有人分享其证书的示例。
通过这些公开来源,可以提取可见证书的标识符,并据此整理出一份有效代码列表。在易受攻击的端点上使用这些标识符,可以访问与每份证书关联的完整数据,从而证明大规模利用的可行性。
需要指出的是,所采用的技术仅使用了公开信息和被动侦察,表明攻击者无需特权访问即可利用该漏洞。
请参见下面的示例。
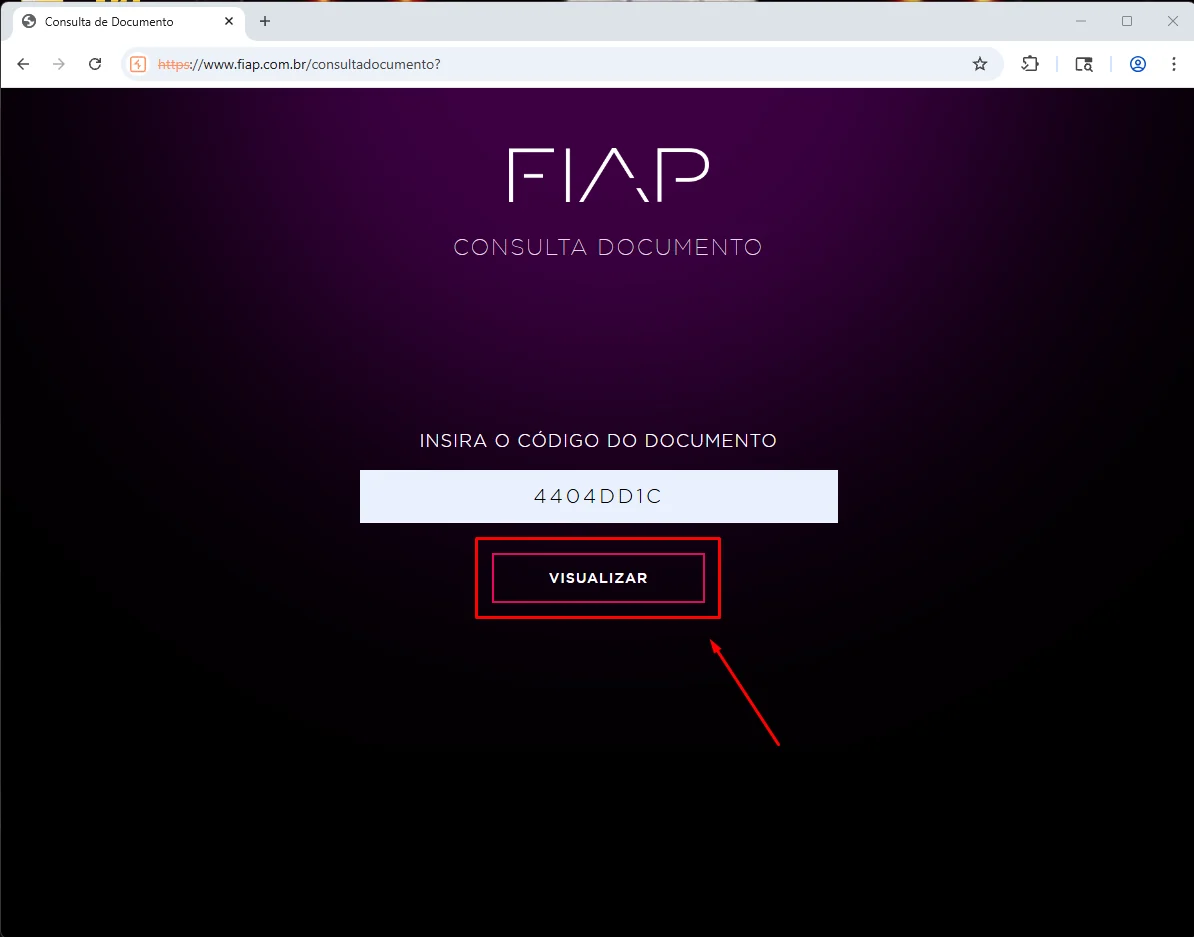
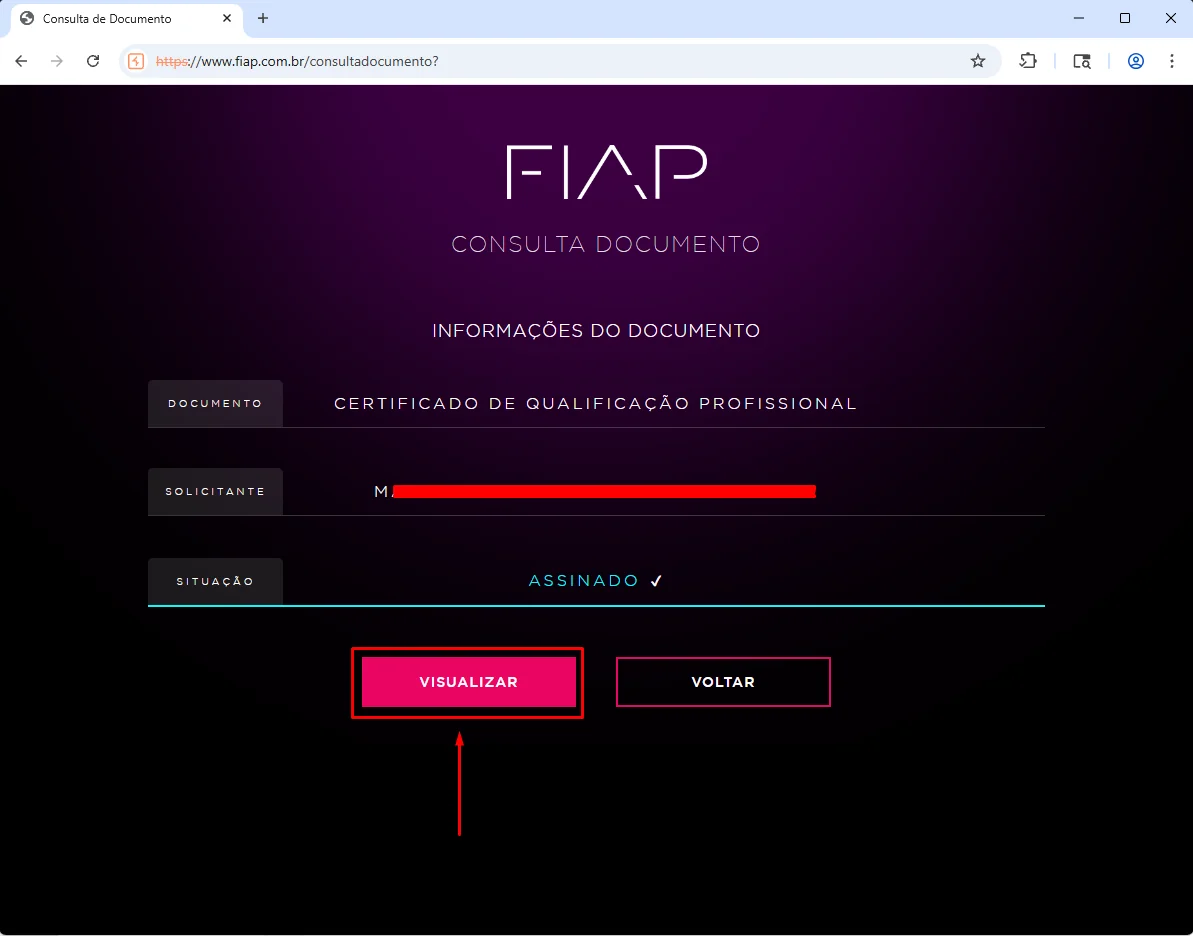
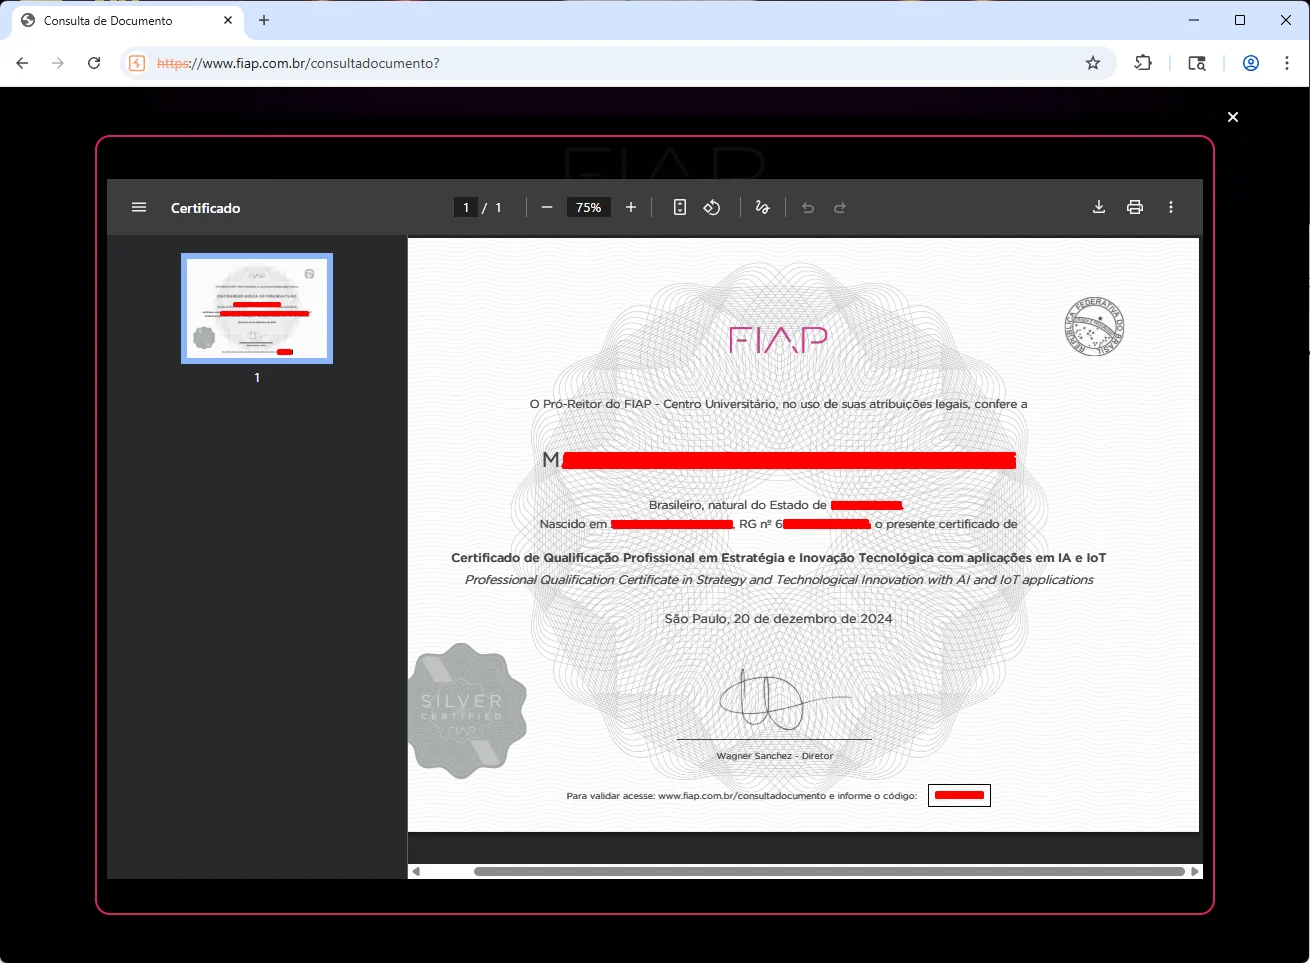
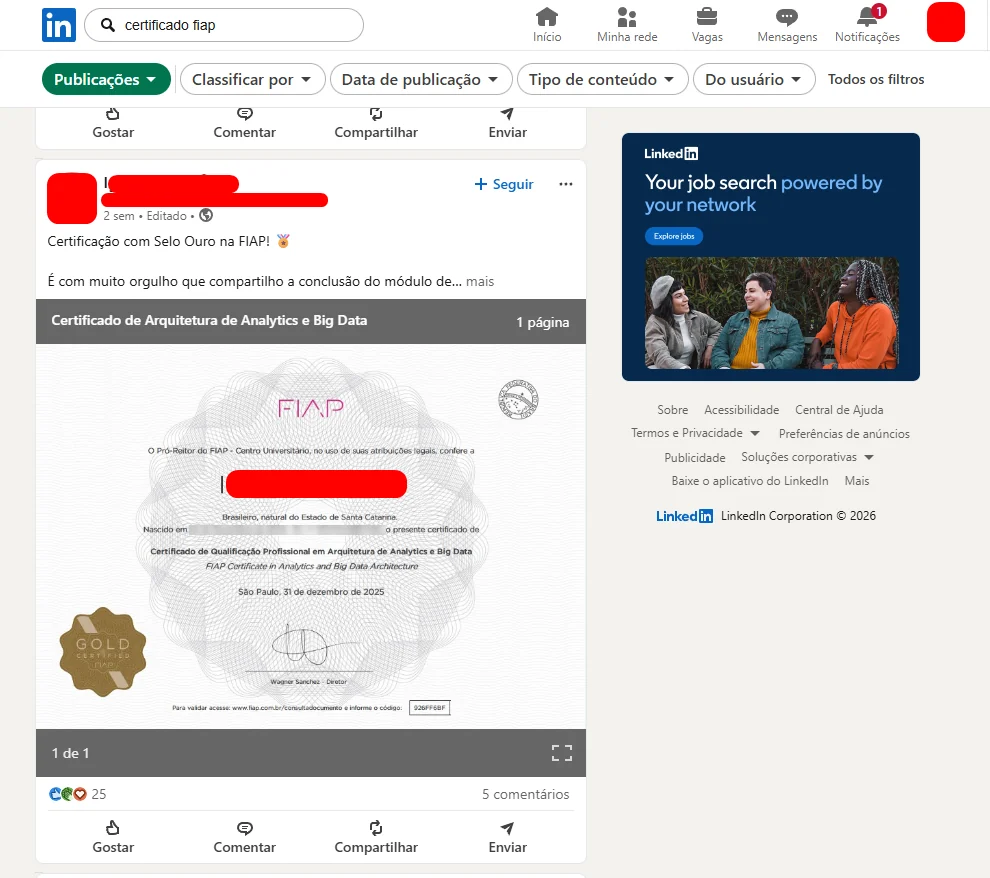
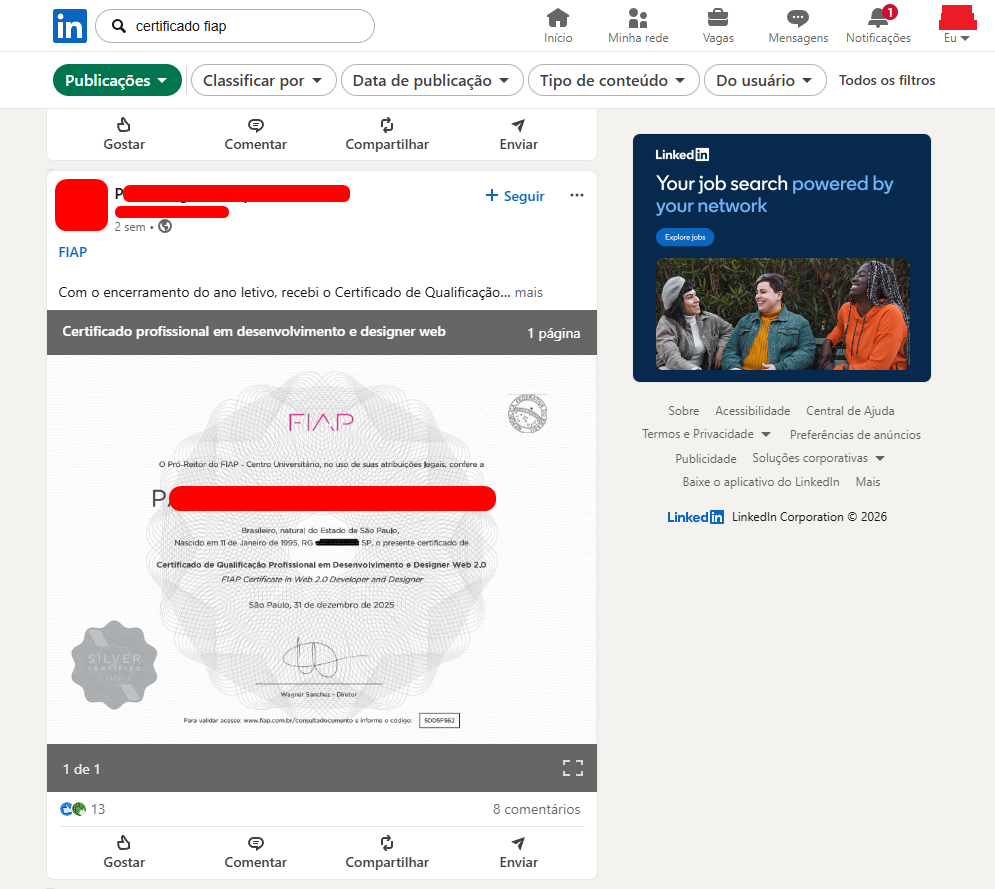
所识别的漏洞允许在无需任何身份验证的情况下未经授权访问高度敏感的个人数据,包括 CPF(巴西纳税人 ID)、RG(巴西国民 ID)、全名、出生日期和出生地。证书标识符可被枚举,加上从公开来源收集这些标识符的能力,使得能够大规模提取信息,显著扩大了暴露面。
这种情况允许数据被滥用于欺诈、身份盗窃和高度针对性的社会工程攻击,因为所暴露的信息在巴西背景下被广泛用作验证机制。此外,该缺陷可能导致重大的监管影响,尤其是在《通用数据保护法》(LGPD)的背景下,考虑到在没有充分法律依据或访问控制的情况下暴露个人数据。
最后,值得注意的是,利用该漏洞不需要任何级别的权限或身份验证,外部代理可以自动化方式实施,这显著增加了漏洞的严重性。
为降低枚举风险,建议将证书标识符替换为不可预测的值,例如安全生成的令牌(如基于哈希的 MD5,或更优地,采用带有随机组件的更稳健算法),确保无法推断或枚举其他有效证书。
此外,建议公开文档以适当脱敏的方式呈现敏感数据,并在后端应用相同的逻辑,防止 API 返回完整信息。这样,即使链接被公开分享,访问也将仅限于证书的安全版本,从而保护持有人的隐私。
最后,实施补充性保护机制也很重要,例如速率限制、可疑访问监控,以及在适用时使用具有临时有效性的验证链接,进一步降低自动化利用的风险。