Classroomio LMS 0.1.13 中存在存储型跨站脚本(XSS)漏洞,允许经过身份验证的攻击者通过精心构造的 SVG 个人资料图片执行任意代码。发现者:Rivek Raj Tamang (RivuDon),印度锡金。
受影响产品:ClassroomIO
存储型跨站脚本
Classroomio LMS 0.1.13 版本存在存储型跨站脚本(XSS)漏洞,应用程序未能对 SVG 个人资料图片上传进行充分过滤。经过身份验证的攻击者可以上传包含嵌入式 JavaScript 的恶意 SVG 文件,该文件在查看个人资料图片时会被存储并执行。由于载荷来自受信任的域,此漏洞可能导致会话劫持、账户接管、重定向攻击或平台内的进一步利用。
登录并进入个人资料设置
点击上传图片
选择 xss svg 文件并点击上传
等待保存完成
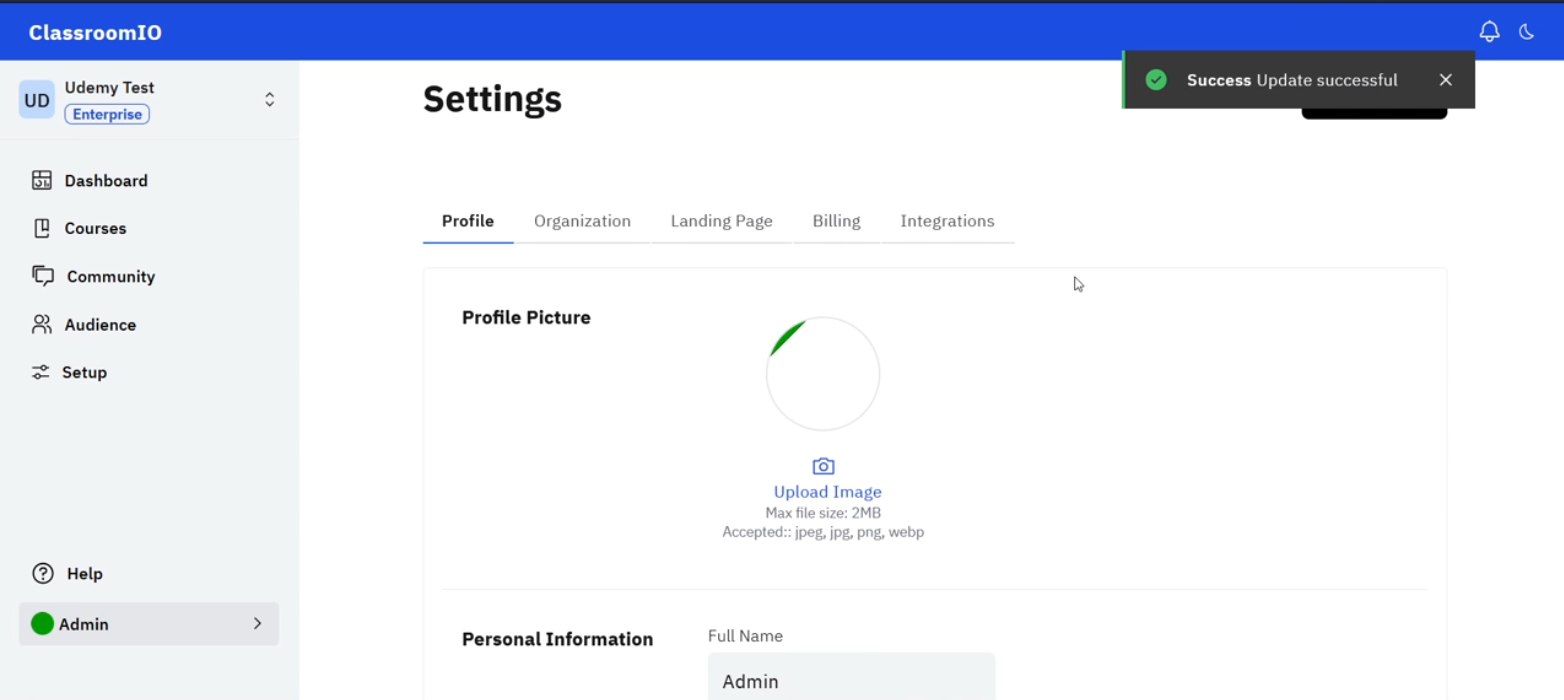
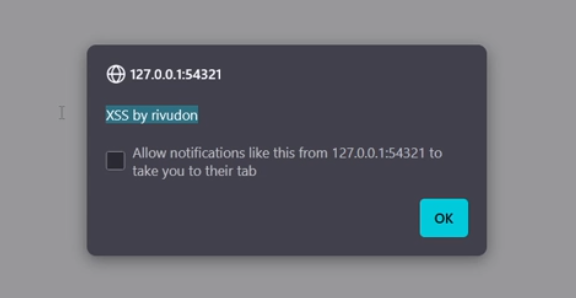
右键单击个人资料图片,在新标签页中打开
注意已弹出的存储型 XSS。
该漏洞由以下人员发现并负责任地披露:
Rivek Raj Tamang (RivuDon),来自印度锡金