Skip to content
KitploitKITPLOIT
工具博客
提交
工具博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2025-57457 — 针对 Curo UC300 IP 电话管理面板中 OS 命令注入的概念验证,演示了通过 IP Addr 参数执行任意命令。 | Kitploit
工具/GitHubGitHub/restdone/cve-2025-57457
漏洞分析漏洞利用Web应用程序漏洞利用渗透测试命令与控制
GitHubrestdone/cve-2025-57457

CVE-2025-57457

针对 Curo UC300 IP 电话管理面板中 OS 命令注入的概念验证,演示了通过 IP Addr 参数执行任意命令。

查看仓库
411个月前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

CURO UC300 IP电话中的操作系统命令注入

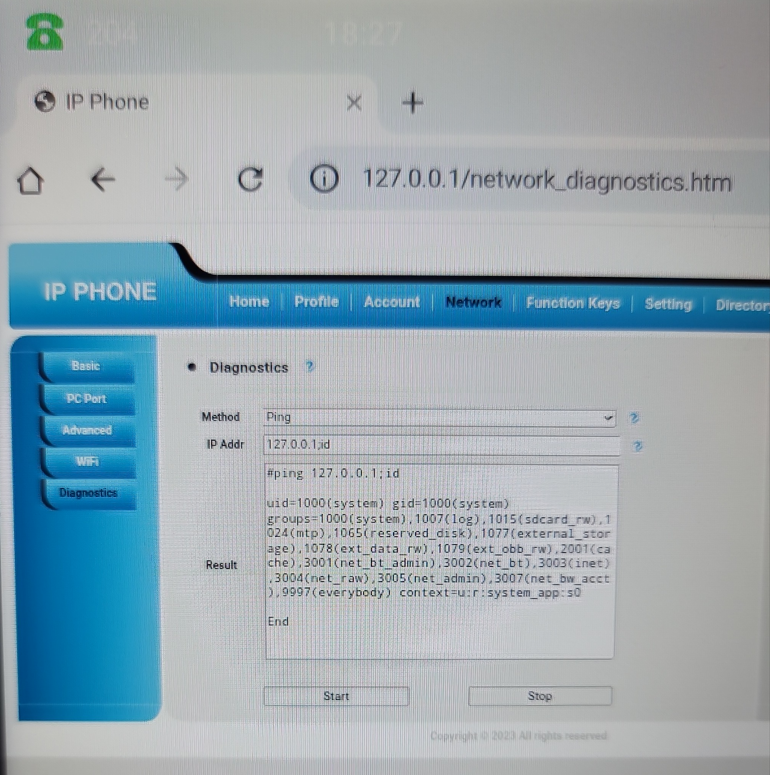
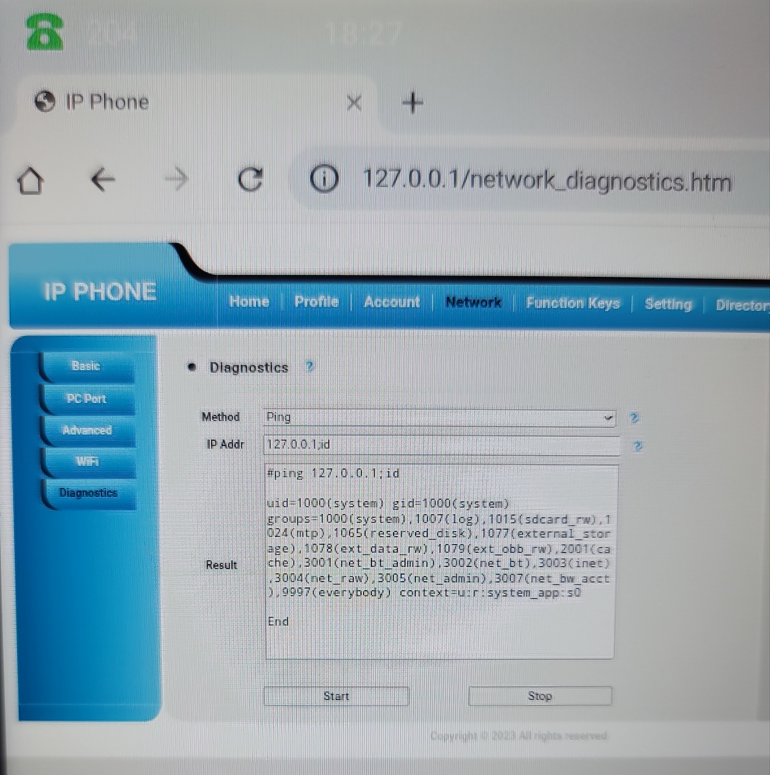
Curo UC300 5.42.1.7.1.63R1 管理面板中存在一个操作系统命令注入漏洞,允许本地攻击者通过“IP Addr”参数注入任意操作系统命令。

image

PoC: https://github.com/restdone/CVE-2025-57457/blob/main/os_commandinject.mp4

步骤

  1. 登录 UC300 的管理面板(电话 IP 和端口 80)
  2. 浏览至“网络”,然后选择“诊断”
  3. 在“IP Addr”字段中注入操作系统命令
  4. 点击“开始”并在电话上执行 Linux 命令

时间线

2025年7月3日:

已向供应商报告该问题。供应商当天即作出回应。

2025年7月4日:

供应商在内部提出该问题,以进行进一步调查和确认。

2025年9月19日:

供应商确认了该问题,进行了调查,开发了更新固件,测试了更新固件,并将其部署到受影响话机的生产中。
下载工具