CVE-2019-0708
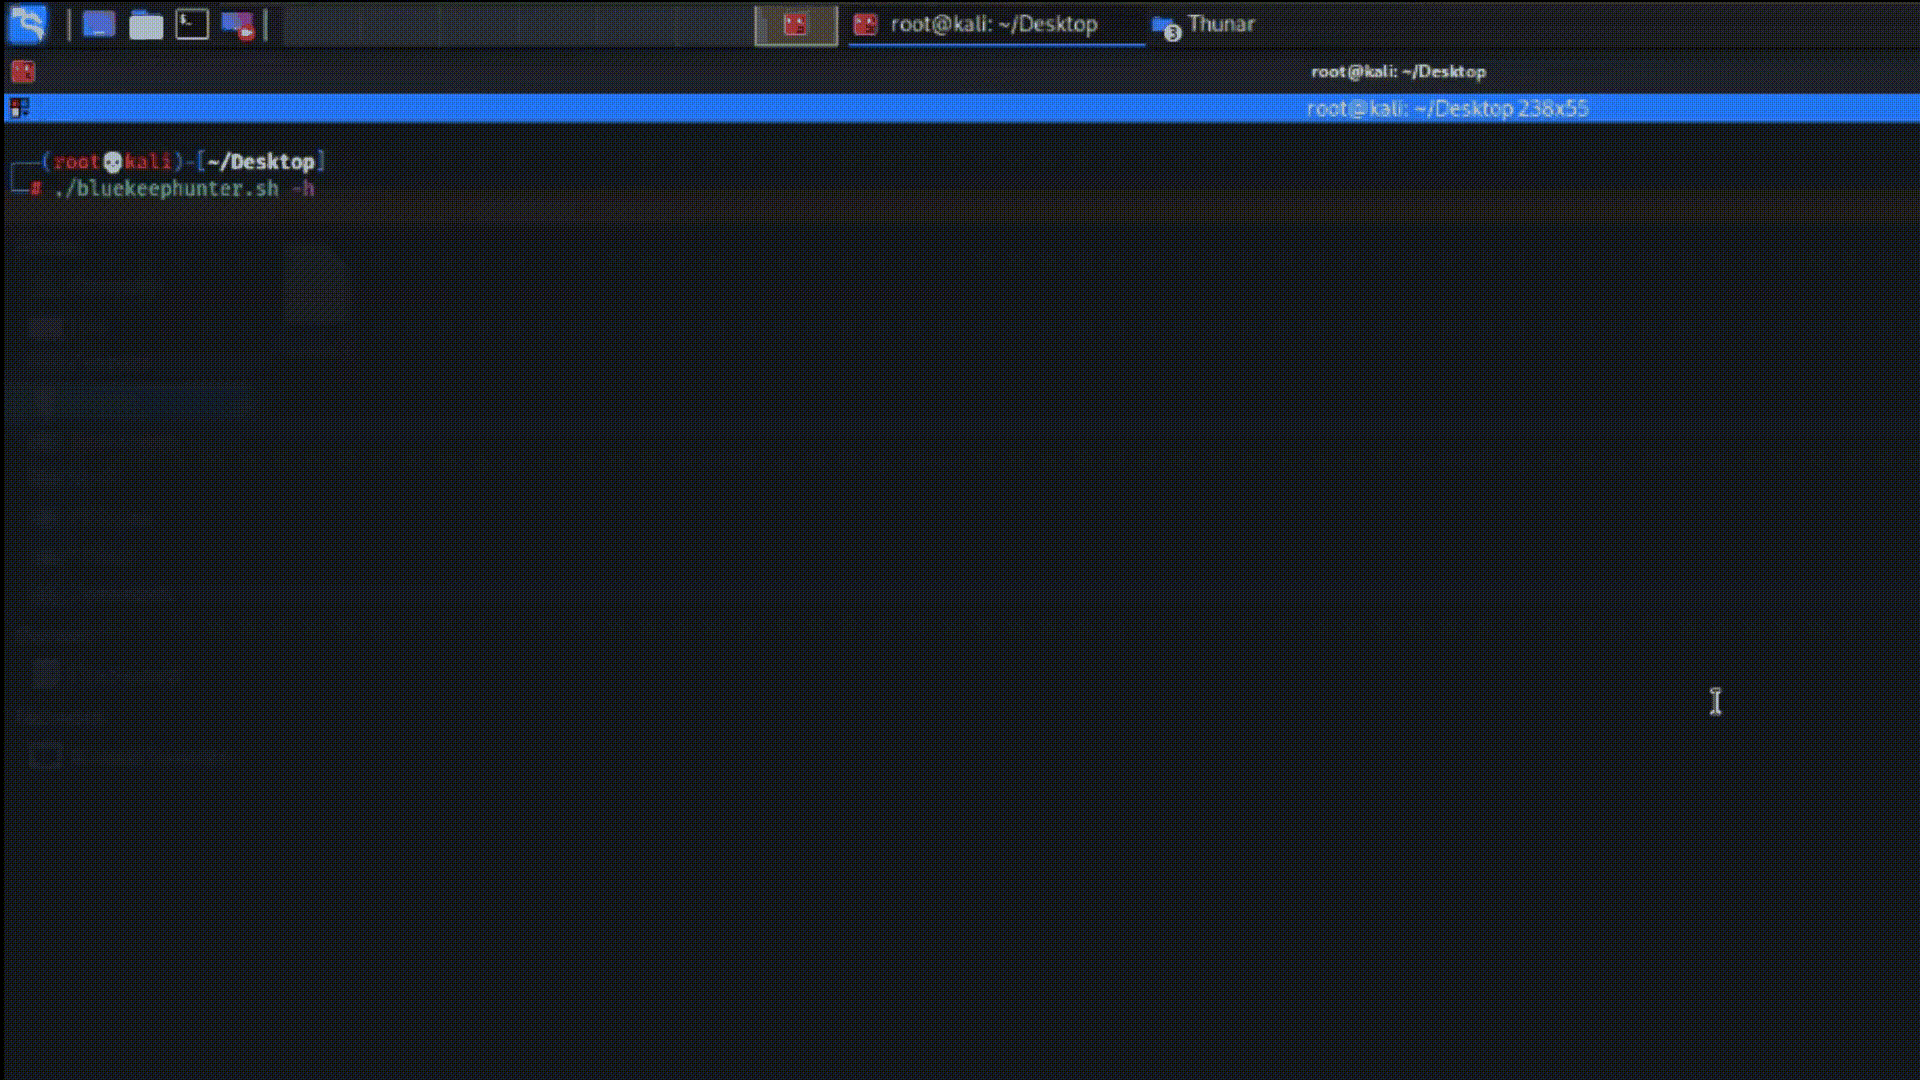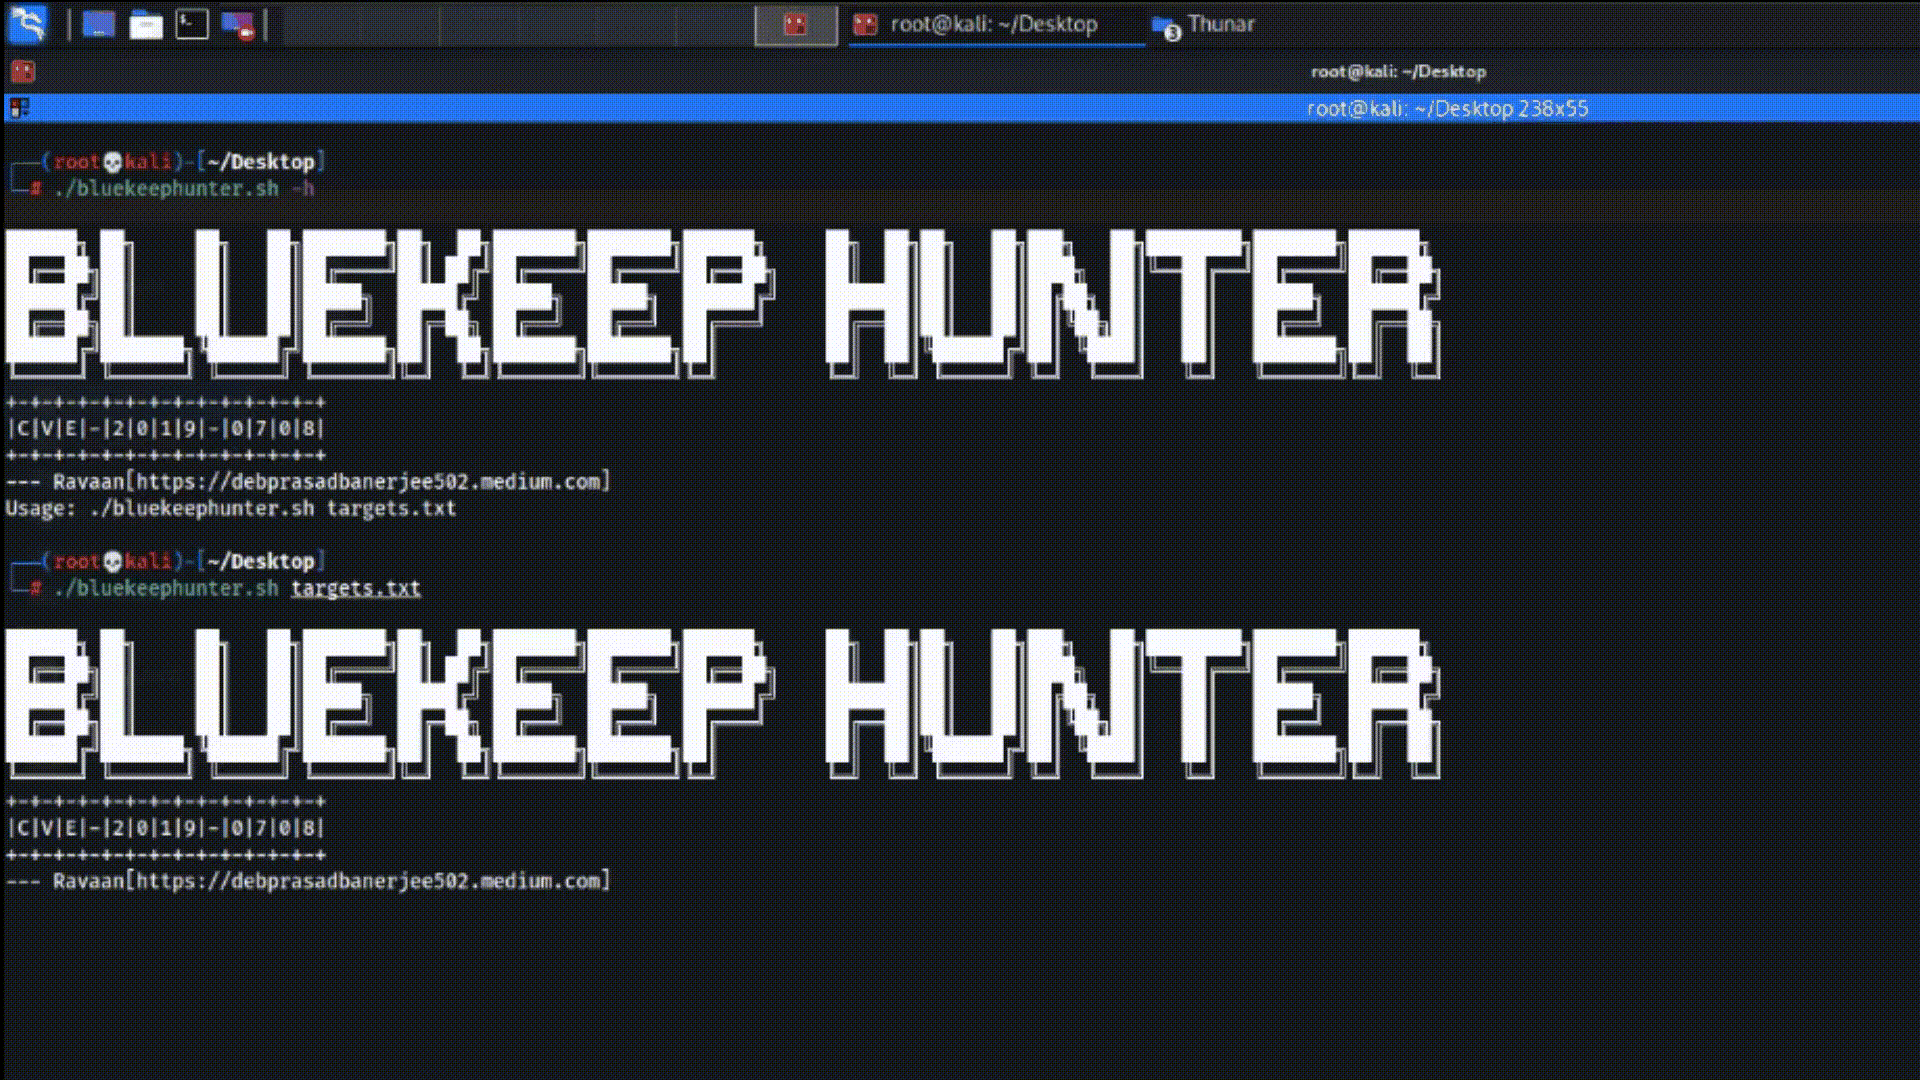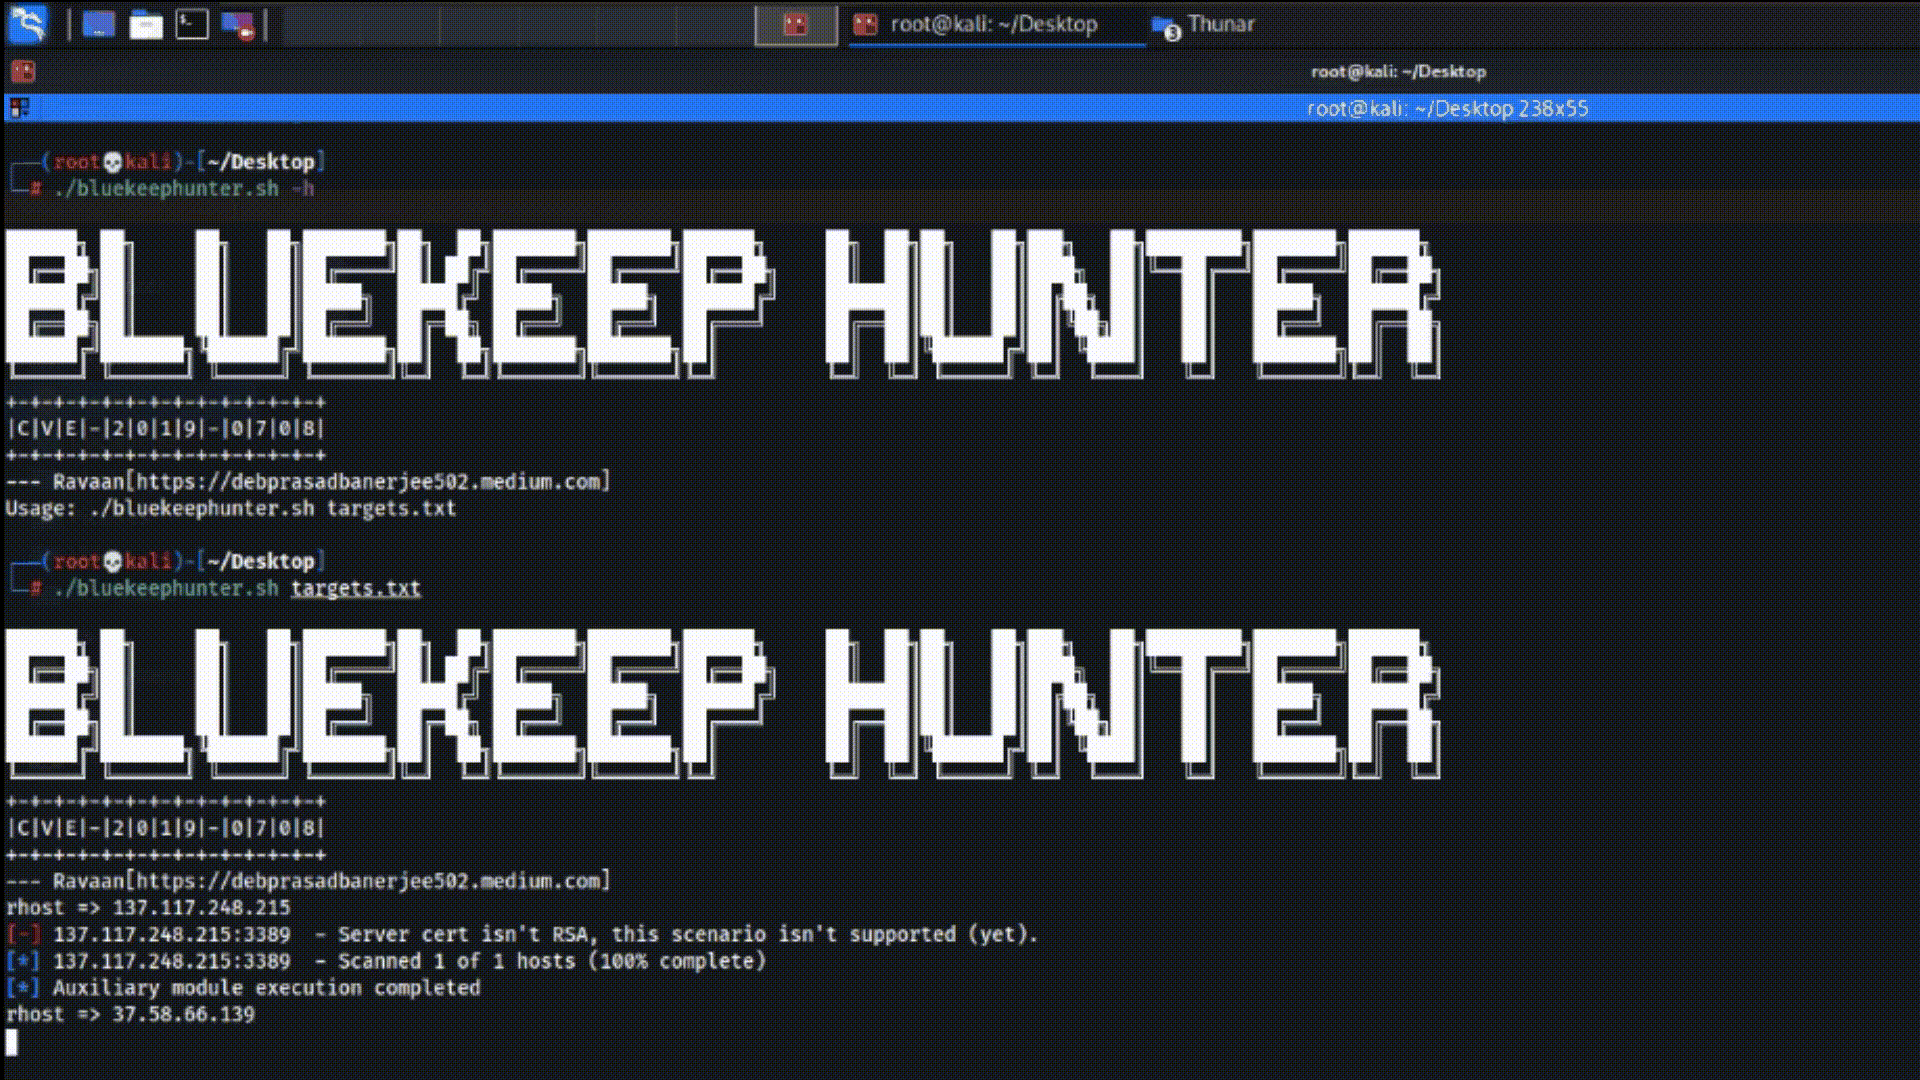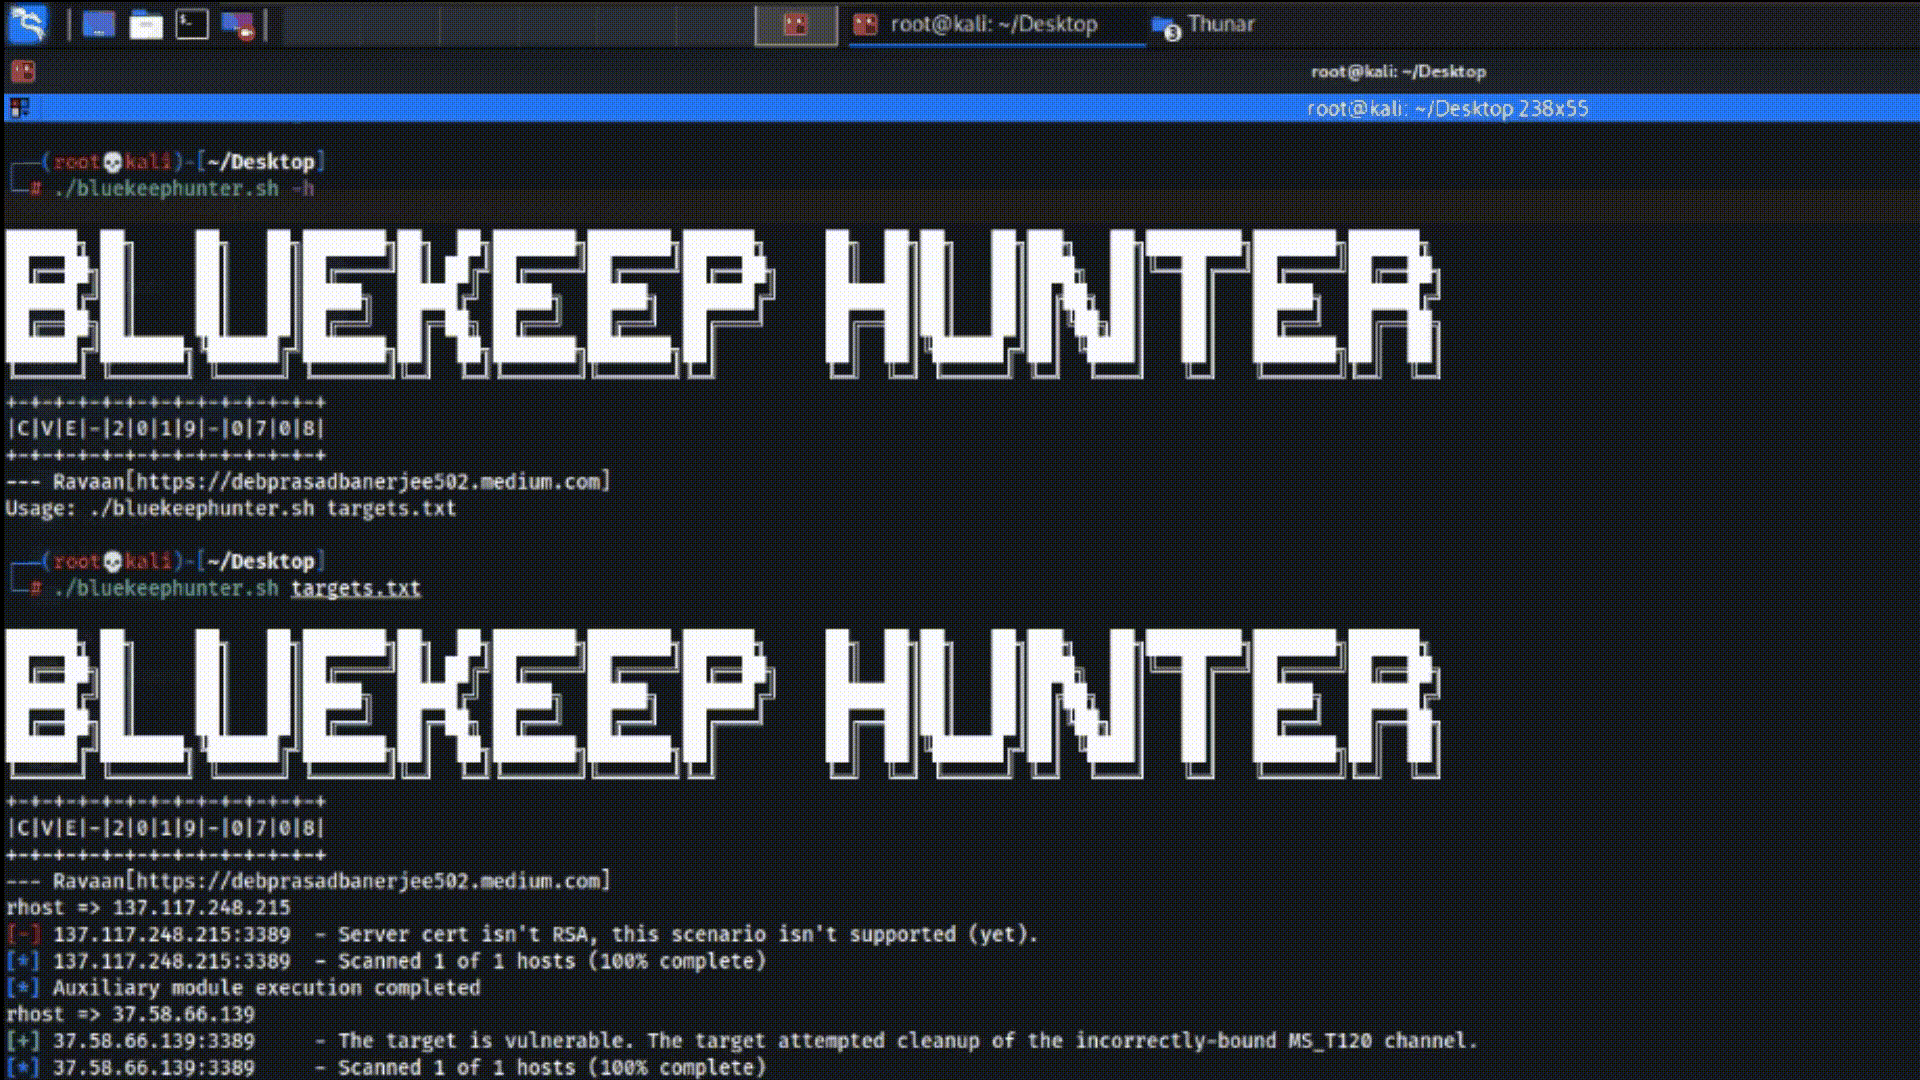
这将使用metasploit模块来扫描并检查是否存在CVE-2019-0708。
其目的是检查并确认组织中的计算机是否真正存在漏洞,而不是简单地检查版本或其他未满足的参数。此检查器解决了该问题。它将搜索和利用漏洞,只需从IT经理处获取IP列表。这使得安全部门的工作量减少了10倍。迄今为止,针对Active Directory最常见的攻击是EternalBlue。
安装和使用:
要安装,请克隆此仓库。
cd Bluekeep-Hunter
chmod +x bluekeephunter.sh
./bluekeephunter.sh targets.txt
附加说明:查看用法 ./blukeephunter.sh -h
演示: